
I nostri servizi
Offensive Security per le aziende
Consulenza, processo continuo e formazione:
tre pilastri complementari della cyber security di Cyberment


Esperienza verticale in 10 settori critici
In ogni settore le minacce, le normative e le conseguenze di un attacco sono diverse.
Adattiamo metodologie di vulnerability assessment, penetration test e formazione al contesto specifico del vostro business


Energy


Oltre 500 articoli originali su minacce, vulnerabilità tecniche e novità normative — aggiornati settimanalmente dal team Cyberment
SBOM: sapere cosa c’è dentro il software che usate
Nel dicembre 2021, quando è uscita la vulnerabilità di Log4j, migliaia di aziende si sono trovate davanti a una [...]
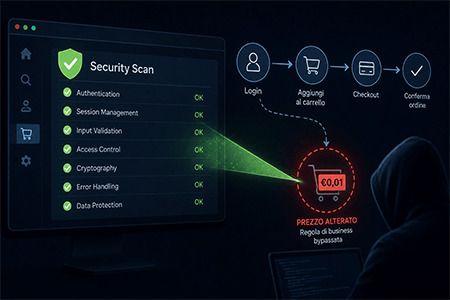
Logica di business nelle web app: i bug che gli scanner automatici non vedono mai
Le vulnerabilità di logica di business sfruttano funzioni del tutto legittime di un'applicazione, usate in un ordine o in [...]
Attack Surface Management: cosa comprate davvero con l’ASM
Il mercato dell'Attack Surface Management ha una caratteristica insolita: tutti i fornitori descrivono il prodotto con le stesse quattro [...]
SQL injection: come funziona e perché esiste ancora
La tecnica di attacco SQL injection ha più di venticinque anni. La lista OWASP Top 10 la include da [...]
Esplora per tema
[ Attacchi cyber ] · [ NIS2 e compliance ] · [ Vulnerabilità ] · [ Formazione ]