
Una rete che deve restare accessibile
Migliaia di dispositivi non gestiti, laboratori amministrati dai gruppi di ricerca, collaborazioni internazionali: analizziamo un’infrastruttura che non si può chiudere, e vi diciamo da dove si arriva ai dati che contano.
Un’infrastruttura che non si può chiudere
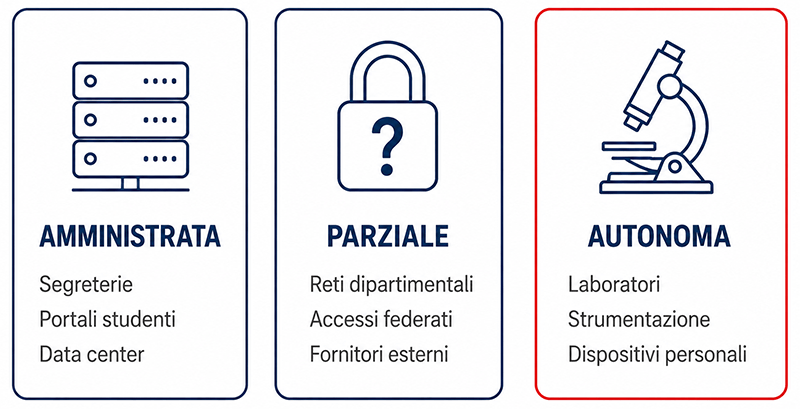
In un ateneo il perimetro non è aperto per scelta, ma per funzione. Decine di migliaia di studenti si collegano con dispositivi propri che nessuno amministra, i ricercatori accedono dall’estero e ospitano colleghi che accedono da fuori, i gruppi di ricerca acquistano strumentazione e software in autonomia e la collegano alla rete senza passare da un inventario centrale. La stessa apertura che rende possibile la ricerca rende impraticabile un modello di sicurezza costruito su un confine.
Il risultato è un’infrastruttura in cui convivono la rete amministrativa delle segreterie, quella didattica, i laboratori con apparati di misura mai aggiornati e i sistemi di calcolo scientifico. Chi presidia la sicurezza informatica centrale ha visibilità piena su una parte di tutto questo, e nessuna autorità formale sull’altra.
Chi rientra negli obblighi, e la soglia che non esiste
Il decreto legislativo 138 del 2024 tratta il comparto in tre punti distinti. Gli enti e le istituzioni di ricerca compaiono nell’Allegato III insieme alle pubbliche amministrazioni, le organizzazioni di ricerca figurano tra i settori critici dell’Allegato II, e nell’Allegato IV rientrano gli istituti di istruzione che svolgono attività di ricerca, indipendentemente dalle dimensioni.
Quest’ultimo punto merita attenzione, perché è dove nascono quasi tutte le letture divergenti. Per gli istituti di istruzione il criterio non è dimensionale: non conta il numero di dipendenti né il bilancio, conta se si svolge attività di ricerca. Chi non ne svolge resta fuori dal perimetro, chi ne svolge vi rientra anche se piccolo. La prima verifica da fare è quindi di natura interpretativa, e precede qualsiasi valutazione tecnica.
Per gli atenei pubblici vale poi la precisazione che riguarda le amministrazioni: il regime sanzionatorio pecuniario non si applica ai soggetti pubblici. L’obbligo di adottare le misure e di dimostrarne l’implementazione resta, con la responsabilità sugli organi di vertice, ma la leva della sanzione economica non è l’argomento pertinente. Ciò che serve è un dato tecnico: quali vulnerabilità esistono e quali sono realmente sfruttabili. È il risultato di un vulnerability assessment e di un penetration test.
PARTIAMO DAL PERIMETRO
In un ateneo o in un ente di ricerca una parte dell’infrastruttura non è amministrata centralmente, e il perimetro dell’analisi va concordato prima. Descriveteci come è organizzata la gestione dei sistemi tra struttura centrale e dipartimenti, e stabiliamo insieme quali sistemi entrano nell’analisi e con quale ordine di priorità.
COSA ANALIZZIAMO IN UN ATENEO O IN UN ENTE DI RICERCA
Dai portali della segreteria ai laboratori dipartimentali, il perimetro va analizzato come un insieme: i percorsi più efficaci nascono dove la rete amministrata incontra quella che non lo è.
Le misure ACN che una verifica tecnica soddisfa
Tra le misure indicate dalle specifiche di base, tre descrivono direttamente ciò che un’analisi tecnica produce.
| Misura | Che cosa richiede | Che cosa la soddisfa |
|---|---|---|
| ID.RA-01 | Le vulnerabilità negli asset sono identificate, confermate e registrate | Vulnerability assessment esteso anche agli apparati dipartimentali non inventariati |
| ID.RA-05 | Valutazione del rischio a intervalli pianificati, almeno ogni due anni, estesa alle dipendenze dai fornitori | Verifiche ricorrenti e valutazione dei fornitori dei sistemi di segreteria e di laboratorio |
| ID.RA-08 | Piano di gestione delle vulnerabilità, a cui allineare l’installazione degli aggiornamenti | Criticità classificate per gravità, con priorità sostenibili per una struttura decentrata |
Sulla prima riga vale la pena soffermarsi: le vulnerabilità vanno identificate e confermate. In un’infrastruttura frammentata come quella di un ateneo uno strumento automatico produce migliaia di segnalazioni, molte riferite ad apparati che nessuno amministra e che non si possono aggiornare.
La conferma è il passaggio che trasforma quell’elenco in un piano che i dipartimenti possono effettivamente eseguire.
I VANTAGGI PER IL VOSTRO ATENEO
Parliamo della vostra infrastruttura
Descriveteci la vostra realtà — ateneo, dipartimento, ente di ricerca o istituto che svolge attività di ricerca — e come è organizzata l’amministrazione dei sistemi tra struttura centrale e strutture periferiche. Vi proponiamo un percorso calibrato sulla vostra organizzazione, dal vulnerability assessment sulle reti amministrate alle verifiche sugli apparati dipartimentali.
Vi ricontattiamo entro 24 ore lavorative per definire il perimetro con un consulente senior.