
Cinquantamila persone al mese in Italia cercano “have i been pwned” su Google.
Vogliono sapere se la loro email è finita in un data breach, se le loro password sono state rubate, se devono preoccuparsi.
Have I Been Pwned è uno degli strumenti di sicurezza personale più utili e più conosciuti al mondo, gratuito, affidabile, immediato. Hha un limite preciso: è pensato per gli individui, non per le aziende.
Ecco cos’è, come usarlo correttamente, e perché chi gestisce un’azienda ha bisogno di un livello di analisi diverso.
- Cos’è Have I Been Pwned
- Come funziona tecnicamente
- La storia: Troy Hunt e l’origine del progetto
- I numeri di HIBP: oltre 13 miliardi di account compromessi
- Come usare HIBP correttamente (passo passo)
- I principali breach indicizzati e i casi che riguardano l’Italia
- Cosa NON fa HIBP per un’azienda: i limiti strutturali
- Dal controllo individuale al Vulnerability Assessment aziendale
- Quadro normativo: GDPR e NIS2 sull’obbligo di vigilanza credenziali
- Cosa fare in azienda concretamente
- FAQ
Cos’è Have I Been Pwned
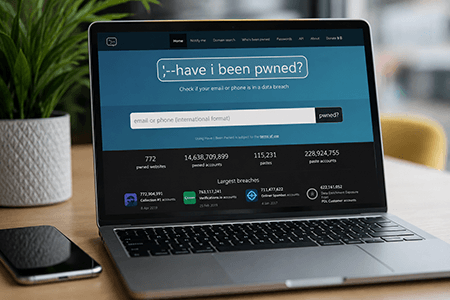
Have I Been Pwned, abbreviato HIBP, è un servizio web gratuito che permette a chiunque di verificare se il proprio indirizzo email o numero di telefono è stato coinvolto in un data breach pubblicamente noto. Basta inserire l’email nella barra di ricerca del sito ufficiale e ottenere immediatamente una risposta: l’account compare in uno o più breach, oppure no.
Il termine “pwned” è un gergo informatico nato negli anni 2000, derivato per refuso da “owned“: significa essere “posseduti”, controllati, compromessi. Nel contesto della cybersecurity indica che le credenziali di un account sono finite nelle mani di terzi non autorizzati, di solito a seguito di una violazione dei dati di un servizio online.
HIBP non è solo un controllo email.
Il servizio offre anche la verifica delle password (Pwned Passwords, basato su un database di oltre 1 miliardo di password compromesse), notifiche email automatiche quando un proprio account viene coinvolto in nuovi breach ricerca per dominio aziendale (con verifica di proprietà), e una API utilizzata da numerosi password manager (1Password, Bitwarden, Dashlane) per avvertire gli utenti in tempo reale. Verificare di non riutilizzare credenziali deboli è il primo passo: per questo è utile sapere come creare password davvero sicure.
Per i privati è uno degli strumenti più utili in assoluto della cybersecurity moderna. Per le aziende è un buon punto di partenza, ma con limiti che vanno conosciuti.
Come funziona tecnicamente
Il funzionamento di HIBP è semplice da spiegare ma sofisticato da realizzare. Quando un data breach diventa pubblico — perché l’attaccante pubblica le credenziali sul dark web, perché viene divulgato da ricercatori di sicurezza, o perché viene rivelato dall’azienda vittima — Troy Hunt e il suo team acquisiscono il dataset, lo verificano per autenticità, e lo indicizzano nel database di HIBP. Solo gli indirizzi email vengono mantenuti in chiaro per il controllo; le password vengono trattate in forma hashed per il servizio Pwned Passwords.
Quando un utente cerca la propria email, HIBP confronta l’input con il proprio indice e restituisce l’elenco dei breach in cui l’email compare, con date, fonte, tipo di dati esposti (email, password, indirizzo, telefono, ecc.). L’utente vede esattamente in quali violazioni i suoi dati sono finiti.
Per le password, il meccanismo è ancora più sofisticato grazie al protocollo “k-anonymity”: l’utente invia a HIBP solo i primi 5 caratteri dell’hash SHA-1 della propria password, e riceve in risposta tutti gli hash che iniziano con quei 5 caratteri. Il confronto finale avviene localmente sul dispositivo dell’utente. In questo modo HIBP non viene a sapere quale password stia controllando, garantendo la privacy del controllo.
La storia: Troy Hunt e l’origine del progetto
HIBP nasce nel dicembre 2013 per iniziativa di Troy Hunt, sviluppatore australiano e Microsoft MVP. Il progetto è nato come risposta personale al data breach di Adobe del 2013, in cui erano state esposte le credenziali di oltre 150 milioni di utenti. Hunt si era reso conto che gli utenti coinvolti spesso non venivano informati direttamente dall’azienda e non avevano un modo semplice per scoprire se erano coinvolti in quel o in altri breach.
In dieci anni il progetto è cresciuto fino a diventare lo strumento di riferimento mondiale per la verifica delle violazioni di credenziali. È utilizzato da governi (compresi quelli statunitense e britannico per controllare le credenziali del personale federale), da grandi aziende per arricchire i propri sistemi di sicurezza, da forze dell’ordine per identificare potenziali vittime di crimini informatici, da milioni di utenti privati ogni mese.
Hunt ha resistito per oltre dieci anni alle proposte di acquisizione, mantenendo HIBP indipendente e gratuito per uso privato. L’API a pagamento per uso commerciale finanzia il funzionamento del servizio e l’attività di ricerca. Nel 2024 Troy Hunt ha annunciato una collaborazione strutturata con il governo del Regno Unito per il monitoraggio delle credenziali della pubblica amministrazione britannica.
I numeri di HIBP: oltre 13 miliardi di account compromessi
I numeri di HIBP raccontano la scala della crisi della sicurezza delle credenziali a livello mondiale. A fine 2025 il database indicizza oltre 13 miliardi di account compromessi, distribuiti in più di 750 violazioni pubbliche distinte. Solo nel 2024 sono stati aggiunti alla piattaforma oltre 80 nuovi breach significativi, per un totale di oltre 2 miliardi di nuovi record indicizzati.
Il database delle password compromesse (Pwned Passwords) supera 1 miliardo di password uniche raccolte da breach pubblici. Significa che, se una password compare in quel database, è praticamente certo che sia presente nei dizionari usati dai criminali per attacchi di credential stuffing.
In Italia, secondo stime conservative basate sulla distribuzione geografica dei breach più rilevanti, oltre 30 milioni di indirizzi email italiani sono presenti in almeno una violazione indicizzata da HIBP. Molti utenti italiani sono in più di dieci breach diversi, accumulati nel corso degli anni attraverso servizi globali (LinkedIn, Adobe, Facebook, Marriott) e italiani (siti di e-commerce, forum, servizi di settore).
Come usare HIBP correttamente (passo passo)
L’uso di HIBP è semplice ma molti utenti non sfruttano tutte le sue funzionalità. Per ottenere il massimo, conviene procedere in modo strutturato.
- Il primo passo è la verifica dell’indirizzo email principale. Vai su haveibeenpwned.com, inserisci la tua email nella barra “have i been pwned?” e premi invio. Se l’email è in uno o più breach, vedrai l’elenco dettagliato con date, nomi delle aziende coinvolte e tipi di dati esposti. Se non compare nessun breach, ricevi conferma rassicurante (anche se non significa che la tua email sia “al sicuro” in assoluto: significa solo che non è in breach pubblicamente noti e indicizzati).
- Il secondo passo è la verifica delle email secondarie: account personali vecchi, indirizzi usati per registrazioni a forum o siti di e-commerce, email aziendali. Spesso le sorprese arrivano da indirizzi che si erano dimenticati.
- Il terzo passo è la verifica delle password usando Pwned Passwords. Vai nella sezione “Passwords” del sito e inserisci la password che vuoi verificare. Il sistema ti dirà se quella password specifica compare nei breach raccolti. Se la risposta è “questa password è stata vista X volte”, cambia immediatamente la password ovunque tu la usi.
- Il quarto passo è l’iscrizione al servizio di notifica. Sempre dal sito di HIBP, puoi registrare la tua email per ricevere un alert ogni volta che un nuovo breach contenente la tua email viene indicizzato. È un servizio gratuito che funziona molto bene.
- Il quinto passo, per chi gestisce un dominio, è la verifica per dominio: dopo aver dimostrato il possesso del dominio (tramite record DNS o file di verifica), si può monitorare tutte le email del dominio aziendale. Questa funzionalità è fondamentale per chi vuole un primo livello di consapevolezza sulla situazione delle credenziali dei propri dipendenti.
I principali breach indicizzati e i casi che riguardano l’Italia
I breach più noti indicizzati in HIBP coinvolgono milioni di utenti italiani. Tra i più rilevanti per il nostro paese vale la pena ricordare i seguenti.
Il breach di Yahoo del 2013-2014 ha esposto 3 miliardi di account in totale, rendendolo il più grande della storia. Praticamente chiunque avesse usato un account Yahoo negli anni 2000-2010 vi è coinvolto.
Il breach di LinkedIn del 2012, riemerso nel 2016, ha esposto 164 milioni di account inclusi numerosi italiani. È particolarmente rilevante perché LinkedIn è la piattaforma professionale di riferimento e i dati esposti hanno alimentato campagne di spear phishing per anni.
Il breach di Adobe del 2013 ha esposto 153 milioni di account, con password protette in modo inadeguato (cifratura ECB, password hint in chiaro). È stato il caso che ha spinto Troy Hunt a fondare HIBP.
Il breach di Facebook del 2019 ha esposto 533 milioni di record, inclusi numeri di telefono e dati personali di milioni di utenti italiani. Il dataset è stato pubblicato in chiaro nel 2021, diventando facilmente accessibile.
Il breach di Marriott del 2018 ha colpito oltre 500 milioni di clienti dell’hotel chain, inclusi viaggiatori d’affari italiani.
A questi si aggiungono numerosi breach italiani specifici (siti di e-commerce, forum di settore, servizi locali) che sono indicizzati in HIBP ma meno noti. La conseguenza pratica è che un utente italiano medio ha statisticamente l’email coinvolta in 7-12 breach diversi accumulati nel tempo.
Cosa NON fa HIBP per un’azienda: i limiti strutturali
HIBP è uno strumento eccellente per gli individui, ma quando si parla di sicurezza aziendale presenta limiti strutturali che è importante conoscere.
- Primo limite: è reattivo, non proattivo. HIBP indicizza breach già pubblicati. Tra il momento in cui un attaccante ottiene un database di credenziali e il momento in cui quel database diventa pubblico (e quindi indicizzabile) possono passare mesi o anni. Nel frattempo i criminali hanno tutto il tempo di sfruttare le credenziali rubate per attacchi mirati. Per un’azienda è fondamentale identificare le vulnerabilità che permetterebbero il furto di credenziali PRIMA che questo avvenga, non dopo.
- Secondo limite: è individuale, non sistemico. HIBP verifica account per account, non sistemi. Un’azienda non ha bisogno solo di sapere se l’email del dipendente Mario Rossi è in un breach; ha bisogno di sapere se il sistema di autenticazione aziendale (Active Directory, SSO, applicazioni interne) ha vulnerabilità che potrebbero portare al furto di TUTTE le credenziali dei dipendenti contemporaneamente.
- Terzo limite: copre solo breach pubblici. HIBP non vede i database venduti privatamente nei mercati del dark web, le compromissioni in corso non ancora rese pubbliche, le credenziali esfiltrate da malware infostealer e mai pubblicate. Le aziende più esposte sono spesso quelle che subiscono attacchi mirati con dati che restano nel dark web “privato” per anni.
- Quarto limite: non fornisce contesto né priorità. HIBP dice “questa email è in 5 breach” ma non risponde alla domanda critica per un’azienda: “quale di questi breach è più pericoloso? Quale richiede azione immediata? Come si combina questo dato con la nostra situazione di sicurezza generale?”.
- Quinto limite: non offre piano di risposta. Scoprire che 50 dipendenti hanno email compromesse è solo l’inizio. Cosa si fa concretamente? Quali account vanno resettati per primi? Come si comunica internamente senza creare panico? Come si verifica che la compromissione non sia già stata sfruttata? HIBP non risponde a queste domande, che sono le più importanti per un’azienda.
Dal controllo individuale al Vulnerability Assessment aziendale
I limiti di HIBP non sono difetti dello strumento: sono il riflesso del fatto che è progettato per un caso d’uso specifico (controllo individuale) diverso da quello che serve a un’azienda (sicurezza sistemica). Per le aziende italiane, il complemento naturale di HIBP è un vulnerability assessment periodico dei sistemi che gestiscono le credenziali: è la verifica che distingue il sapere di essere stati esposti dal sapere se si è ancora esposti.

Mentre HIBP risponde alla domanda “questa email è già compromessa in un breach passato?”, un Vulnerability Assessment risponde a una domanda diversa e più strategica: “i nostri sistemi sono vulnerabili a un attacco che porterebbe al furto di tutte le credenziali dei nostri dipendenti?”. Sono due lenti complementari sullo stesso problema.
In concreto, un VA aziendale identifica vulnerabilità nei sistemi di gestione delle credenziali: configurazioni deboli di Active Directory, single sign-on con vulnerabilità note, applicazioni web con SQL injection o problemi di autenticazione, server con servizi esposti non aggiornati, policy password aziendali troppo permissive, mancata MFA su account critici. Sono le porte d’ingresso che permetterebbero a un attaccante di sottrarre credenziali in massa, ancora prima che queste finiscano in un breach pubblico.
Per un’azienda italiana ben strutturata l’approccio integrato dovrebbe prevedere: HIBP per il monitoraggio di base delle email aziendali (anche tramite il servizio gratuito di verifica per dominio), Vulnerability Assessment periodici per identificare le vulnerabilità sistemiche, formazione del personale per ridurre il rischio che credenziali vengano compromesse via phishing o malware, procedure di risposta documentate per quando viene rilevata una compromissione.
Quadro normativo: GDPR e NIS2 sull’obbligo di vigilanza credenziali
Sul piano normativo, la gestione delle credenziali aziendali non è una questione di buone pratiche facoltative ma di obblighi precisi.
Il GDPR all’articolo 32 richiede l’adozione di “misure tecniche e organizzative adeguate per garantire un livello di sicurezza adeguato al rischio”. Tra queste, la protezione delle credenziali di accesso ai sistemi che trattano dati personali è esplicitamente prevista. In caso di breach che coinvolga credenziali aziendali — anche se l’attacco viene reso pubblico mesi dopo essere avvenuto — il titolare del trattamento ha l’obbligo di notifica al Garante entro 72 ore (art. 33 GDPR) con sanzioni fino al 4% del fatturato globale.
La Direttiva NIS2, recepita in Italia con D.Lgs. 138/2024, all’articolo 24 impone esplicitamente misure di gestione del rischio ICT che includono il controllo degli accessi e l’autenticazione. Per i soggetti essenziali e importanti (settori critici), l’assenza di programmi documentati di vulnerability assessment sui sistemi di gestione credenziali può comportare sanzioni amministrative significative.
La norma ISO/IEC 27001:2022, al controllo A.8.5 (“Secure authentication”) e A.5.17 (“Authentication information”), prevede esplicitamente la gestione strutturata delle credenziali aziendali, inclusa la verifica periodica della loro integrità e la prevenzione del riuso di credenziali compromesse.
L’AGID, per la pubblica amministrazione italiana, ha pubblicato linee guida specifiche sulla gestione delle password e il rilevamento di credenziali compromesse, raccomandando l’integrazione di strumenti tipo HIBP nei processi di sicurezza, ma sempre come complemento a controlli sistemici più ampi.
Cosa fare in azienda concretamente
Per un’azienda italiana che voglia gestire seriamente il rischio credenziali, ecco le sette azioni concrete che dovrebbero essere considerate.
- Attivare la verifica per dominio gratuita di HIBP. È il primo passo, costa zero, fornisce un primo livello di consapevolezza. Permette di sapere quali email aziendali sono in breach noti e ricevere notifiche di nuovi breach
- Programmare Vulnerability Assessment periodici sui sistemi che gestiscono le credenziali (Active Directory, SSO, applicazioni di autenticazione, web app con login). Almeno annuali, idealmente semestrali per settori critici. Identifica le vulnerabilità PRIMA che vengano sfruttate
- Imporre l’uso di password manager aziendali. Ridurre drasticamente il riuso di password tra account personali e aziendali. I password manager moderni includono integrazione con HIBP per avvertire l’utente se una password è in un breach
- Eliminare l’autenticazione SMS per sistemi critici a favore di MFA con app o chiavi hardware FIDO2. La SIM swap aggira l’MFA via SMS, rendendolo una falsa sicurezza per account ad alto valore
- Formazione strutturata del personale sulla gestione delle credenziali: uso del password manager, riconoscimento del phishing che mira a sottrarre credenziali, procedura di risposta in caso di compromissione sospetta
- Procedure documentate di response a un breach di credenziali aziendali: chi notificare, in che ordine, come comunicare internamente, come verificare se la compromissione è stata sfruttata, quando notificare al Garante per il GDPR
- Penetration test che includano scenari di credential stuffing. Un PT serio simula anche attacchi che usano password compromesse note per testare la resistenza dei sistemi aziendali. È un livello di verifica più avanzato del VA e va programmato dopo aver consolidato la base
FAQ su Have I Been Pwned
HIBP è sicuro? Posso fidarmi a inserire la mia email?
Sì. HIBP è considerato affidabile dalla comunità globale della sicurezza informatica. Il servizio non memorizza le query degli utenti, non vende i dati, è gestito da un MVP Microsoft con reputazione consolidata da oltre dieci anni. Per le password, il protocollo k-anonymity garantisce che HIBP non conosca mai la password che stai verificando.
Se la mia email compare in un breach, cosa devo fare?
Tre azioni in ordine: cambia immediatamente la password del servizio coinvolto e di qualsiasi altro servizio dove avevi usato la stessa password; abilita l’autenticazione a due fattori (preferibilmente con app, non con SMS); verifica le password di tutti gli account critici (banca, email principale, social) usando Pwned Passwords. Iscriviti alle notifiche HIBP per essere avvisato di breach futuri.
Se la mia password compare in Pwned Passwords, è già stata usata da criminali?
Probabilmente sì. Le password indicizzate in Pwned Passwords sono usate nelle “dictionary attack” e nei tentativi di credential stuffing automatizzati. Se la tua password specifica è in quel database, anche se la usi su un sito che non è in alcun breach noto, ogni tentativo di login automatico la sta provando.
HIBP funziona anche per le aziende italiane?
Sì, ma con limiti. Il servizio gratuito di verifica per dominio permette di monitorare le email aziendali del proprio dominio. Per esigenze più strutturate (multi-dominio, integrazione con SIEM, dark web monitoring esteso) servono servizi a pagamento o soluzioni di sicurezza aziendale dedicate.
Quanto tempo passa tra un breach e la sua indicizzazione in HIBP?
Variabile. I breach grandi e pubblicamente annunciati vengono indicizzati in giorni o settimane. I breach venduti privatamente nel dark web possono restare invisibili per mesi o anni, oppure non emergere mai. È il motivo principale per cui HIBP non basta come unico strumento di sicurezza aziendale.
HIBP segnala anche se i miei dati sono usati per attacchi attivi?
No. HIBP segnala solo la presenza dell’email in un breach noto. Non rileva attacchi attivi, tentativi di login fraudolenti, accessi non autorizzati ai tuoi account. Per quel tipo di monitoraggio servono servizi specifici (alert di accesso anomalo dei provider email, sistemi SIEM aziendali, soluzioni di identity protection).
Esistono alternative italiane a HIBP?
Non esistono alternative italiane equivalenti a HIBP in termini di copertura del database. Alcuni servizi italiani offrono dark web monitoring commerciale, ma generalmente integrano HIBP nelle loro fonti. Per casi d’uso aziendali strutturati esistono soluzioni internazionali a pagamento (es. SpyCloud, Have I Been Pwned API, Recorded Future) che ampliano significativamente le fonti rispetto al database pubblico.
Cyberment può aiutarmi a gestire il rischio credenziali nella mia azienda?
Sì, con tre servizi complementari. Il Vulnerability Assessment identifica le vulnerabilità nei sistemi aziendali che gestiscono le credenziali, prima che vengano sfruttate. La formazione del personale educa i dipendenti sulla gestione corretta delle password, riconoscimento del phishing e procedure di risposta. La consulenza supporta nella definizione di procedure interne anti-frode e nell’adeguamento agli obblighi GDPR e NIS2 sulla gestione degli accessi.
- Autore articolo
- Gli ultimi articoli

Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.