
Cos’è la Polizia Postale, di quali reati si occupa e come rivolgersi in caso di attacco informatico o truffa online: la guida pratica.
Quando un’azienda o una persona subisce un attacco informatico, una truffa online o un furto d’identità, la domanda che arriva subito dopo lo shock è sempre la stessa: “a chi mi rivolgo?”.
La risposta, in Italia, è la Polizia Postale — più correttamente la Polizia Postale e delle Comunicazioni, l’unità specializzata della Polizia di Stato che indaga sui crimini informatici.
In questa guida vediamo di cosa si occupa, la differenza cruciale tra segnalazione e denuncia, e come muoversi concretamente dopo un incidente.

Cos’è la Polizia Postale e di cosa si occupa
La Polizia Postale e delle Comunicazioni è la divisione della Polizia di Stato dedicata al contrasto della criminalità informatica. Il suo raggio d’azione copre i reati che si consumano attraverso la rete e i sistemi informatici: la truffa online e il phishing, la frode informatica, l’accesso abusivo ai sistemi, la sostituzione di persona e il furto d’identità sui social, la diffamazione online, la diffusione di materiale pedopornografico e il cyberterrorismo. Per le sue indagini collabora con gli Internet Service Provider, i gestori dei servizi di comunicazione e l’AGCOM.
Il punto di riferimento online è il sito ufficiale commissariatodips.it, il “Commissariato di P.S. online”, dove trovano posto sia gli strumenti informativi sia i servizi al cittadino. Attenzione a non confonderlo con i numeri di emergenza: in caso di pericolo immediato si chiamano il 112 o il 113, non si usa il portale.
Segnalazione e denuncia: non sono la stessa cosa
È la distinzione più importante di tutto l’articolo, e quella che genera più confusione. Sul sito della Polizia Postale esiste un modulo “Segnala online”, ma inviare una segnalazione non equivale a presentare una denuncia. Sono due atti diversi, con conseguenze diverse.
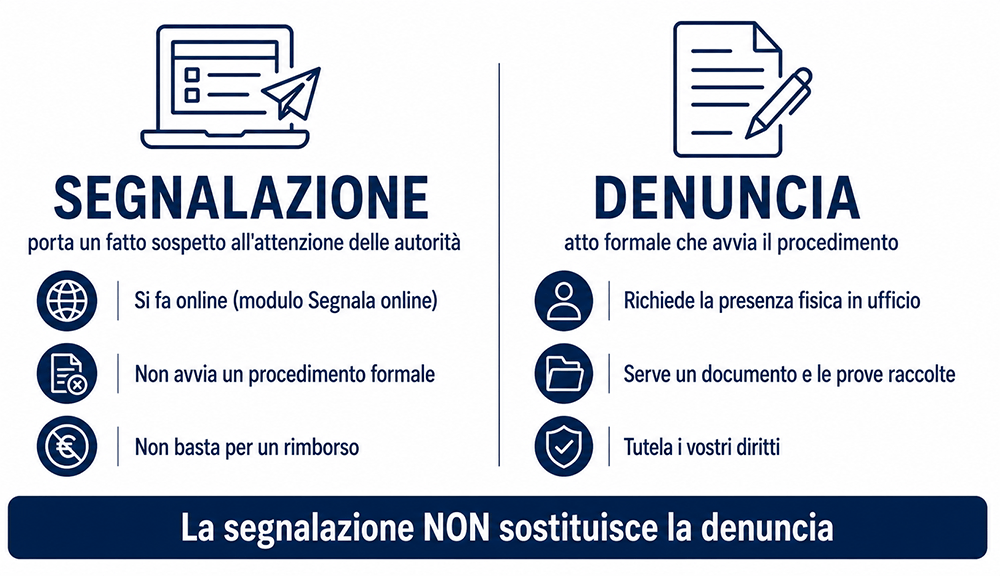
La segnalazione è uno strumento con cui portare all’attenzione delle autorità un fatto potenzialmente illecito — un sito truffa, una pagina di phishing, un profilo falso — perché lo verifichino. È utile, ma non avvia formalmente un procedimento a tutela dei vostri diritti e non basta, per esempio, a richiedere un rimborso. La denuncia, invece, è l’atto formale con cui si mette la notizia di reato nelle mani dell’autorità giudiziaria. Ed è quella che serve davvero quando avete subìto un danno.
Un chiarimento pratico spesso ignorato: il vecchio servizio di “denuncia via web” è stato sospeso. Esiste un portale delle denunce online (denunceonline.poliziadistato.it, accessibile con SPID o CIE, anche tramite l’app IO) che consente di avviare una pre-denuncia per alcuni reati — tra cui frode informatica, truffa, accesso abusivo, indebito utilizzo di carte e diffamazione online — ma la formalizzazione richiede comunque di presentarsi di persona presso un ufficio. La pre-denuncia online velocizza la pratica; non la sostituisce.
Tutta questa procedura comincia sempre nello stesso punto: una vulnerabilità che qualcuno ha trovato prima di voi.
Il Vulnerability Assessment individua le debolezze dei vostri sistemi e ve le restituisce in ordine di priorità, così quel percorso non serve intraprenderlo.
Come presentare una denuncia
I passi concreti per denunciare un reato informatico sono essenzialmente quattro. Primo: raccogliere le prove prima di ogni altra cosa — screenshot delle conversazioni e delle pagine, URL dei siti coinvolti, ricevute e movimenti bancari, e-mail sospette complete di intestazioni, qualsiasi elemento documenti l’accaduto. Le prove digitali sono volatili: conservarle subito è la mossa che fa la differenza tra una denuncia solida e una debole.
Secondo: se il reato rientra tra quelli previsti, avviare la pre-denuncia sul portale con SPID o CIE, per preparare il terreno. Terzo: recarsi in ufficio — una sede della Polizia Postale o un normale commissariato di Polizia — con un documento d’identità e tutte le prove raccolte, per formalizzare la denuncia in forma orale o scritta. Quarto, per i casi che coinvolgono conti o carte: avvisare in parallelo la propria banca, che può bloccare operazioni e attivare le proprie procedure di tutela.
Cosa deve fare un’azienda dopo un attacco
Per un’azienda la denuncia alla Polizia Postale è solo uno dei fronti da presidiare dopo un incidente, e spesso non il primo in ordine di tempo. Se l’attacco ha comportato una violazione di dati personali, scattano gli obblighi di notifica: al Garante per la protezione dei dati entro 72 ore come previsto dal GDPR, e — per i soggetti che rientrano nel perimetro — al CSIRT secondo la direttiva NIS 2. La denuncia penale e le notifiche amministrative sono binari paralleli: servono entrambi, con tempi e destinatari diversi.
C’è poi una tentazione da evitare: dopo un attacco, alcune aziende cercano scorciatoie — trattare con gli attaccanti, “ricomprare” i propri dati, affidarsi a chi promette recuperi miracolosi. La strada corretta passa dalle autorità competenti e dalla messa in sicurezza dei sistemi, non dal mercato clandestino. E a monte di tutto resta la domanda che nessuna denuncia può più risolvere a cose fatte: quell’attacco si poteva evitare? Nella maggior parte dei casi la risposta è sì, e passa dalla prevenzione — come mostrano i numeri sull’impatto economico raccolti nell’analisi su quanto costa un attacco informatico a una PMI.
In conclusione
La Polizia Postale è il riferimento italiano per i reati informatici, ma sapersi muovere fa la differenza: distinguere la segnalazione dalla denuncia, raccogliere le prove per tempo, sapere che la formalizzazione richiede la presenza fisica e che, per un’azienda, alla denuncia si affiancano gli obblighi di notifica. Conoscere questi passaggi prima di averne bisogno è già una forma di preparazione — la stessa logica per cui, contro gli attacchi informatici, la difesa migliore resta sempre quella che agisce prima che il danno accada.
La maggior parte degli attacchi che finiscono in una denuncia parte da un errore umano: un clic, una password, un allegato aperto senza sospetto. La nostra Academy forma i dipendenti della vostra azienda a riconoscere phishing e truffe prima che diventino un incidente da denunciare.
- Autore articolo
- Gli ultimi articoli
Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.