
Un penetration test su una rete d’ufficio si autorizza con una firma e un elenco di indirizzi IP.
Su un impianto di produzione quello stesso documento non basta, e non per eccesso di burocrazia: perché le persone che devono dire sì sono più di una e il rischio che si assumono non è informatico.
Sui rischi degli ambienti industriali e sulle misure che li proteggono trovate il quadro nell’articolo sull’attacco alle infrastrutture OT italiane.
Questo articolo tratta una cosa diversa e più noiosa, che però decide se il progetto si fa o si arena: cosa va messo per iscritto prima che qualcuno tocchi la rete.
Chi deve autorizzare, oltre all’IT
Su un progetto IT la catena è corta: chi governa i sistemi autorizza, il fornitore esegue. In ambiente industriale la stessa catena lascia fuori le persone che subiscono le conseguenze.
| Chi | Cosa autorizza |
|---|---|
| Responsabile IT | L’accesso alla rete e il perimetro tecnico |
| Responsabile di produzione | La finestra temporale e il rischio di fermo |
| Responsabile manutenzione | Quali apparati sono critici e quali no, informazione che l’IT spesso non ha |
| Servizio prevenzione e protezione | Le implicazioni di sicurezza fisica dove il processo muove parti meccaniche |
| Direzione | L’accettazione del rischio residuo, quando resta |
La terza riga è quella che salta più spesso e che costa di più.
La conoscenza di quali dispositivi non tollerano interruzioni sta nella manutenzione, non nell’IT e non è documentata da nessuna parte: sta nella testa di chi lavora su quelle macchine da quindici anni. Un perimetro scritto senza quella persona contiene errori che nessuna revisione tecnica intercetta.
La quarta riga sembra eccessiva e non lo è, per una ragione semplice: dove un impianto muove componenti fisici, un malfunzionamento indotto non è un disservizio informatico.
Il perimetro si descrive per zone, non per indirizzi
Un documento di autorizzazione che elenca indirizzi IP funziona finché la rete corrisponde all’elenco.
In ambiente industriale quasi mai corrisponde: gli apparati vengono aggiunti dai fornitori delle macchine, alcuni prendono indirizzo automaticamente, altri sono stati installati con configurazioni che nessuno ha aggiornato nella documentazione.
Il rischio è concreto e va nominato: un indirizzo autorizzato oggi può appartenere a un dispositivo diverso domani. Se quel dispositivo governa una linea, l’autorizzazione formale copre un’attività che nessuno intendeva permettere.
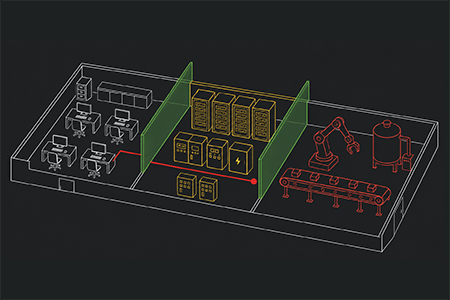
La descrizione che regge è per zone funzionali — rete gestionale, rete di supervisione, rete di controllo, apparati di campo — con l’indicazione esplicita di quali confini il test può attraversare e quali no. La logica di separazione su cui si appoggia è quella dell’articolo sulla segmentazione di rete e va scritta prima del test perché è anche l’oggetto della verifica.
Va poi definito chi mantiene aggiornato l’elenco durante il progetto.
Su un’attività che dura settimane, la rete cambia mentre la state testando.
Le esclusioni vanno scritte, non intese
“Non toccate niente sulla produzione” è una frase che in un documento non significa nulla, perché lascia al fornitore la definizione di “toccare”.
Le esclusioni utili sono specifiche e negative.
Quali indirizzi e quali zone sono fuori perimetro in modo assoluto.
Quali tecniche non sono ammesse in nessuna circostanza, inclusa la scansione attiva sui segmenti di controllo — perché parte degli apparati industriali si blocca semplicemente perché interrogato, senza che serva alcun attacco.
In quali fasce orarie non si opera, tenendo conto dei turni e non degli orari d’ufficio. Cosa accade ai risultati intermedi: se durante il test emerge un percorso verso un apparato critico, l’attività si ferma lì o prosegue?
Quest’ultima è la domanda più importante del documento e la meno posta.
La risposta corretta nella maggior parte dei casi è che si ferma: sapere che il percorso esiste è già l’informazione che serve e percorrerlo fino in fondo aggiunge rischio senza aggiungere conoscenza utile.
Un perimetro definito insieme, prima di iniziare
Concordiamo l’ambito del penetration test con chi conosce l’impianto, non solo con chi gestisce la rete. Il report documenta quali percorsi sono realmente praticabili e dove ci siamo fermati per scelta.
La condizione di arresto
Ogni test su ambiente industriale deve avere una regola di interruzione scritta e tre elementi la compongono.
Il primo è il segnale: cosa fa fermare l’attività. Un allarme di processo, un rallentamento anomalo su una linea, un apparato che non risponde più, una segnalazione dall’operatore in reparto. Va elencato prima, perché nel momento in cui succede nessuno ha tempo di discuterne.
Il secondo è chi ha l’autorità di fermare, e la risposta giusta è controintuitiva: l’autorità va data al livello più basso possibile. L’operatore in reparto che vede qualcosa di strano deve poter fermare il test senza passare da tre livelli di autorizzazione. Un numero di telefono raggiungibile, non una procedura.
Il terzo è cosa succede dopo: chi verifica lo stato dell’impianto, in quanto tempo si decide se riprendere, e chi lo decide. Senza questa parte l’interruzione diventa una sospensione indefinita, e il progetto si arena a metà.
Il vincolo che quasi nessuno considera: la garanzia
C’è un’ultima verifica da fare prima di firmare e riguarda contratti che l’IT normalmente non legge.
Molti impianti sono coperti da garanzia o da contratti di assistenza del costruttore, e alcuni di questi contratti contengono clausole che limitano gli interventi di terzi sui sistemi di controllo. Un’attività di verifica condotta senza informare il costruttore può, in casi documentati, far decadere la copertura — e il costo di quella decadenza supera di molto il valore del test.
Il controllo è rapido: verificare quali impianti sono in garanzia o sotto contratto, leggere le clausole sugli interventi di terzi, e dove serve richiedere un consenso scritto al costruttore. Lo stesso vale in senso inverso per gli accessi di assistenza remota che quei fornitori mantengono attivi: sono parte del perimetro da valutare, non un’eccezione, e sono la ragione per cui vale la pena inserirli nel questionario di sicurezza fornitori.
Quando l’esito della verifica è che un apparato non può essere testato né aggiornato — situazione ordinaria su macchinari con dieci anni di vita residua — la decisione si sposta su un altro piano, che è quello descritto nell’articolo sulle vulnerabilità che non si possono correggere: isolamento, controlli compensativi, accettazione documentata. Il test serve a stabilire se l’isolamento tiene, non a scoprire che il dispositivo è vulnerabile — quello lo sapete già.
Quali accessi dei fornitori raggiungono i vostri impianti?
Un vulnerability assessment parte dall’inventario di ciò che è raggiungibile dall’esterno e ne verifica versioni e configurazioni, compresi gli accessi di assistenza remota lasciati attivi dai costruttori. Il report indica cosa isolare per primo. Dove l’aggiornamento non è possibile, indica anche come contenere il rischio.
- Autore articolo
- Gli ultimi articoli
