Da dove si comincia a mettere in sicurezza un’azienda?
Il Center for Internet Security, un’organizzazione americana senza scopo di lucro, ha provato a rispondere con un elenco ordinato: i CIS Controls, diciotto attività da fare in sequenza.
L’ordine delle attività non è casuale.
Prima si sa cosa si ha, poi lo si configura bene, poi lo si controlla.
Il penetration test è l’ultimo dei diciotto punti, perché ha senso provare a forzare una rete solo dopo averla messa in ordine.
In questo articolo li passiamo in rassegna uno per uno e per ciascuno diciamo una cosa sola: se un vulnerability assessment o un penetration test servono a verificarlo oppure no.
Che cosa sono i CIS Controls
I CIS Controls sono un elenco di pratiche di sicurezza, un elenco scritto da professionisti che difendono reti ogni giorno.
La versione attuale è la 8.1. I controlli sono diciotto e ciascuno è diviso in azioni concrete, chiamate safeguard: 153 in tutto.
A differenza di uno standard come la ISO 27001, i CIS Controls non dicono “dovete gestire il rischio”. Dicono esattamente cosa fare.
Ad esempio, “tenere un inventario aggiornato di tutti i dispositivi collegati alla rete” oppure “disattivare gli account non utilizzati“.
Le 153 azioni sono raggruppate in tre livelli, chiamati Implementation Group.
Il primo livello comprende 56 azioni ed è quello che il CIS definisce igiene informatica essenziale: il minimo che ogni azienda dovrebbe avere, pensato per piccole e medie imprese con poche competenze interne.
Secondo il CIS, queste 56 azioni da sole proteggono dal 74% delle tecniche di attacco catalogate nel framework MITRE ATT&CK.
Tutte le 153 insieme arrivano all’86%.
Il confronto con gli altri standard l’abbiamo fatto nell’analisi degli standard di sicurezza, quando i controlli erano ancora venti.
I 18 controlli uno per uno
La tabella riporta i diciotto controlli nell’ordine del CIS.
Nell’ultima colonna indichiamo se una verifica esterna può dimostrare che il controllo è applicato.
| N. | Controllo | Cosa chiede | Che servizio serve |
|---|---|---|---|
| 1 | Inventario degli asset | Sapere quali dispositivi sono collegati alla rete | Vulnerability Assessment |
| 2 | Inventario del software | Sapere quali programmi sono installati e in quale versione | Vulnerability Assessment |
| 3 | Protezione dei dati | Classificare, conservare ed eliminare i dati in modo sicuro | Classificazione dei dati e prevenzione della perdita di dati (DLP) |
| 4 | Configurazione sicura | Configurare dispositivi e programmi in modo sicuro | Vulnerability Assessment |
| 5 | Gestione degli account | Assegnare e controllare le credenziali di utenti e amministratori | Vulnerability Assessment Gestione centralizzata delle identità e password manager |
| 6 | Gestione degli accessi | Concedere e revocare privilegi, autenticazione a più fattori | Autenticazione a più fattori e gestione degli accessi privilegiati |
| 7 | Gestione continua delle vulnerabilità | Cercare e correggere le vulnerabilità con regolarità | Vulnerability assessment periodico e patch management |
| 8 | Gestione dei log | Raccogliere e conservare i registri degli eventi | Sistema di raccolta e analisi dei log (SIEM) |
| 9 | Protezione di posta e browser | Ridurre i rischi che arrivano da mail e navigazione | Protezione della posta e antispam, filtro della navigazione |
| 10 | Difesa dal malware | Impedire l’installazione e l’esecuzione di codice malevolo | Endpoint protection |
| 11 | Recupero dei dati | Backup e capacità di ripristino | Backup con copie offline e test di ripristino |
| 12 | Gestione dell’infrastruttura di rete | Mantenere aggiornati e configurati router, firewall e apparati | Firewall UTM e gestione degli apparati di rete |
| 13 | Monitoraggio della rete | Sorvegliare il traffico per rilevare minacce | Sistemi di rilevamento delle intrusioni e monitoraggio continuo |
| 14 | Formazione | Un programma di consapevolezza per tutto il personale | Piattaforma di formazione con registro |
| 15 | Gestione dei fornitori | Valutare i fornitori che gestiscono dati o sistemi critici | Vendor risk assessment |
| 16 | Sicurezza del software applicativo | Gestire la sicurezza delle applicazioni sviluppate o acquistate | Sviluppo sicuro e WAPT |
| 17 | Risposta agli incidenti | Piani, ruoli e procedure per reagire a un attacco | Piano e servizio di risposta agli incidenti |
| 18 | Penetration test | Provare a forzare le difese come farebbe un attaccante | Penetration test |
Il conto finale
Messi in fila, i diciotto controlli si dividono così:
- vulnerability assessment: controlli 1, 2, 4, 5 e 7;
- verifiche più approfondite: il 16 con il WAPT e il 18 con il penetration test;
- formazione: il 14, con una piattaforma come Cyberment Academy;
- strumenti da installare e gestire: tutti gli altri, dalla protezione delle postazioni al firewall, dal backup ai filtri sulla posta.
Ed è proprio la verifica a dire se quegli strumenti funzionano davvero.
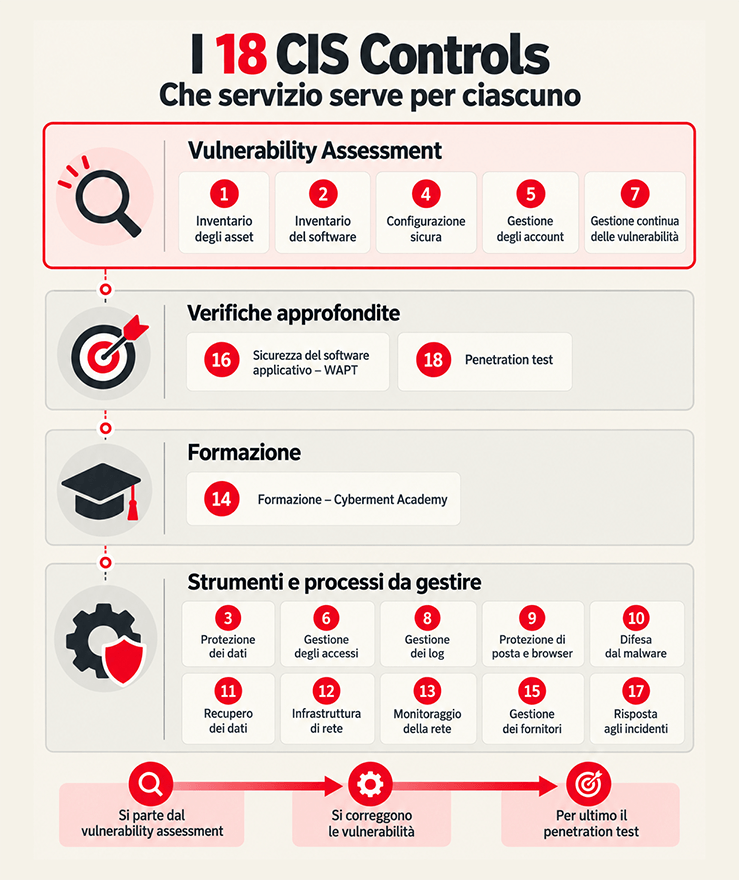
I 18 CIS Controls raggruppati per servizio. Il vulnerability assessment copre cinque controlli ed è il punto da cui partire.
Dove entra il vulnerability assessment
Nella tabella il vulnerability assessment compare cinque volte.
Non è un caso: i primi controlli chiedono di sapere cosa c’è in rete e come è configurato.
Ed è esattamente quello che un vulnerability assessment rileva.
L’inventario e le correzioni restano compito vostro. La verifica vi dice da dove partire e cosa manca.
Il controllo 1 chiede un inventario degli asset. Un vulnerability assessment confronta l’inventario con quello che risulta davvero raggiungibile in rete: la differenza è l’elenco dei dispositivi dimenticati, che sono anche i più facili da attaccare. Ne abbiamo parlato nell’articolo sull’inventario degli asset.
Sugli altri tre controlli la verifica trova:
- controllo 2, inventario del software: le versioni dei servizi esposti, segnalando quelle non più aggiornate;
- controllo 4, configurazione sicura: le impostazioni predefinite, i protocolli deboli e i servizi attivi che nessuno usa;
- controllo 5, gestione degli account: le password predefinite mai cambiate e quelle deboli sui servizi esposti.
Per gestire gli account nel tempo servono poi una gestione centralizzata delle identità e un password manager.
Il controllo 7 è il vulnerability assessment
Il controllo 7, la gestione continua delle vulnerabilità, è il vulnerability assessment stesso.
Il CIS chiede di valutare e tracciare le vulnerabilità con continuità e di correggerle per ridurre il tempo in cui un attaccante può sfruttarle. Il criterio per decidere cosa correggere prima l’abbiamo spiegato nell’articolo su come prioritizzare le vulnerabilità.
Cinque controlli su diciotto passano quindi dalla stessa attività. Ed è il motivo per cui il vulnerability assessment è il primo servizio da chiedere: dice in una volta sola come stanno le fondamenta.
Cinque controlli CIS in una sola verifica
Un vulnerability assessment rileva dispositivi, software, configurazioni e credenziali deboli. Produce l’elenco delle vulnerabilità con le priorità di correzione. Il report dice cosa è a posto e cosa va sistemato prima di passare ai controlli successivi.
Perché il penetration test viene per ultimo
Il controllo 18 chiede di “testare l’efficacia e la resilienza” delle difese, identificando e sfruttando le debolezze come farebbe un attaccante.
La parola che conta è sfruttare. Un vulnerability assessment trova le vulnerabilità. Un penetration test prova a usarle e verifica dove porta chi entra.
Farlo prima dei controlli precedenti ha poco senso.
Se l’inventario è incompleto e le vulnerabilità note non sono corrette, il penetration test entra in pochi minuti.
E restituisce un elenco di problemi che un vulnerability assessment avrebbe trovato a un costo molto più basso.
Il valore del penetration test sta nel trovare quello che resta dopo, quando le fondamenta sono a posto:
- i percorsi che passano attraverso più debolezze piccole;
- i privilegi concessi in eccesso;
- la rete che non è segmentata come si credeva.
Lo stesso vale per il controllo 16, la sicurezza del software applicativo. Per chi ha un portale clienti o un’applicazione esposta su internet, la verifica corrispondente è un web vulnerability assessment o un WAPT. Le differenze le abbiamo spiegate parlando di quale scegliere fra web VA e WAPT.
Da dove cominciare
L’ordine dei controlli è già un’indicazione.
Per un’azienda che non ha mai fatto un lavoro strutturato sulla sicurezza, l’ordine pratico è questo.
- Vulnerability assessment. Rileva dispositivi e software presenti in rete (controlli 1 e 2). Controlla configurazioni e credenziali (4 e 5). Trova le vulnerabilità sui sistemi esposti (7).
- Inventario. Si completa con quello che la verifica ha rilevato. Anche un foglio di calcolo va bene, purché sia completo e aggiornato.
- Correzioni. Le vulnerabilità trovate si correggono in ordine di priorità.
- Account e accessi. Controlli 5 e 6, partendo dalle credenziali deboli emerse dalla verifica. Il riferimento è il principio del privilegio minimo.
In parallelo si avvia la formazione, controllo 14. Per i nostri clienti è inclusa nella piattaforma di formazione Cyberment Academy.
È l’unico controllo che riguarda tutte le persone dell’azienda e non solo l’IT. Ne abbiamo parlato nell’articolo sulla formazione obbligatoria.
Solo a quel punto ha senso un penetration test. Non serve a trovare quello che il vulnerability assessment ha già trovato. Serve a verificare che le correzioni tengano e che chi entra non arrivi dove non deve.
Il controllo 18, quando le fondamenta sono a posto
Un penetration test parte da un accesso realistico e verifica quali sistemi si raggiungono e quali privilegi si ottengono, con perimetro e regole d’ingaggio concordati per iscritto. Il risultato dice se i primi diciassette controlli reggono davvero.
- Autore articolo
- Gli ultimi articoli
Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.