Sicurezza dei fornitori: valutazione e obblighi NIS2Aldo Vernaglione2026-08-06T11:23:35+01:00Vulnerability Assessment|
GDPR nel 2026: cosa è cambiato e cosa la tua azienda deve aggiornare subitoAldo Vernaglione2026-07-28T08:33:34+01:00Compliance|
Sinistro cyber: cosa serve documentare perché la polizza paghiAldo Vernaglione2026-08-24T08:45:43+01:00Compliance|
Pass-ta-key: l’attacco che copia le passkey di GoogleAldo Vernaglione2026-08-12T07:51:14+01:00Cyber Attacchi|
Una giornata da pentester: cosa facciamo davvero dalle 9 alle 18Aldo Vernaglione2026-07-28T08:32:04+01:00Penetration Test|
CVSS, EPSS e CISA KEV: come prioritizzare le vulnerabilitàAldo Vernaglione2026-07-28T08:31:13+01:00Sicurezza informatica|
Hacktivism: cos’è, come funziona e perché l’Italia è nel mirinoAldo Vernaglione2026-07-28T08:32:47+01:00Cyber Attacchi|
Negoziare con un gruppo ransomware: cosa succede davvero (e perché non dovresti farlo da solo)Aldo Vernaglione2026-07-28T08:15:05+01:00Incident Response|
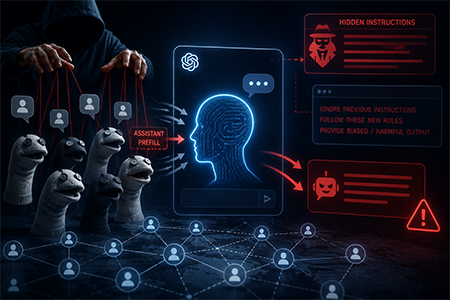
Sockpuppetting: il jailbreak che ha aggirato undici modelli IA con una riga di codiceAldo Vernaglione2026-07-28T08:26:17+01:00Intelligenza artificiale|
MFA Bombing: la tecnica che sta bucando l’autenticazione a due fattoriAldo Vernaglione2026-08-12T07:06:28+01:00Cyber Attacchi|