
Fra tutte le misure previste dalla NIS2, la formazione è l’unica che la norma italiana descrive con un verbo netto: gli organi di amministrazione “sono tenuti a seguire” una formazione in materia di sicurezza informatica.
Non “valutano l’opportunità”, non “promuovono”, non “adottano misure adeguate”.
Sono tenuti.
È una formulazione diversa da quasi tutto il resto del decreto, che lascia margini di proporzionalità e ha una conseguenza pratica: sulla formazione non c’è da interpretare, c’è da dimostrare.
Questo articolo spiega chi è obbligato, a cosa esattamente, con quale responsabilità personale e quale documentazione serve per non trovarsi scoperti.
Che cosa dice l’articolo 23
Il decreto legislativo 4 settembre 2024 numero 138, che recepisce la direttiva NIS2, dedica l’articolo 23 agli organi di amministrazione e direttivi dei soggetti essenziali e importanti.
Il primo comma stabilisce che quegli organi approvano le modalità di implementazione delle misure di gestione dei rischi e sovrintendono alla loro attuazione. Il secondo comma è quello che ci interessa relativamente alla tematica della formazione:
D.Lgs 138/2024, articolo 23, comma 2
La norma recepisce l’articolo 20 paragrafo 2 della direttiva europea 2022/2555, con la stessa struttura: un obbligo diretto per chi amministra e un obbligo di promozione verso chi lavora.
Il terzo comma chiude il quadro stabilendo che gli organi direttivi devono essere informati periodicamente e tempestivamente quando necessario, degli incidenti e delle notifiche. Il che presuppone che siano in grado di capire quello che ricevono ed è il motivo per cui la formazione viene prima.
Due obblighi distinti, due destinatari
L’articolo 23 contiene in realtà due obblighi diversi, e conviene separarli perché richiedono cose diverse.
Il primo riguarda gli amministratori.
Devono seguire personalmente una formazione in sicurezza informatica. Non possono delegarla, non possono farla fare a un collaboratore, non è sufficiente che il responsabile IT sia formato. La finalità dichiarata è l’acquisizione di conoscenze sufficienti a individuare i rischi e valutare le pratiche di gestione: in altre parole, chi approva le misure deve essere in grado di capire cosa sta approvando.
Il secondo riguarda i dipendenti.
Qui la norma non dice che devono seguire la formazione, dice che gli amministratori devono promuoverne l’offerta periodica.
La differenza è sottile ma rilevante: l’obbligo è di mettere a disposizione un percorso coerente, ripetuto nel tempo e la responsabilità del farlo sta in capo a chi amministra.
L’aggettivo che conta è periodica.
Un corso fatto una volta al momento dell’assunzione non soddisfa il requisito, perché le tecniche di attacco cambiano più in fretta della memoria di chi le ha studiate. Un corso di tre anni fa non parlava di QR code nelle mail né di deepfake vocali, per la semplice ragione che non erano ancora fenomeni rilevanti.
Formazione periodica, con le evidenze che la norma chiede
Cyberment Academy è la piattaforma online con oltre venti corsi da massimo due ore, accessibili da qualsiasi dispositivo. Ogni corso si chiude con un test e rilascia un certificato di completamento, e gli amministratori seguono i progressi di tutto il personale da un pannello dedicato.
La responsabilità personale degli amministratori
Il primo comma dell’articolo 23 contiene una frase che merita di essere letta con attenzione: gli organi di amministrazione e direttivi “sono responsabili delle violazioni” delle disposizioni del decreto.
È una responsabilità personale e il decreto la costruisce con un meccanismo preciso.
Chi amministra approva le misure, sovrintende alla loro attuazione, deve essere formato per capirle e deve essere informato degli incidenti. A quel punto, se qualcosa non viene fatto, non c’è un reparto su cui scaricare: la catena delle responsabilità arriva fino a chi ha firmato.
Questo ribalta una prassi diffusa nelle imprese italiane, dove la sicurezza informatica è considerata una faccenda tecnica e la formazione dei vertici è la prima cosa che salta per mancanza di tempo. La norma dice il contrario: i vertici sono i primi a doversi formare, e la mancata formazione è essa stessa una violazione.
C’è poi un piano che si aggiunge, e riguarda la responsabilità dell’ente. Il decreto legislativo 231/2001 include i delitti informatici fra i reati presupposto, e un modello organizzativo che non preveda formazione documentata sulle aree di rischio informatico ha una lacuna nel punto esatto in cui le norme recenti hanno aumentato la pressione. È un tema che abbiamo inquadrato parlando di quali norme rendono necessarie le verifiche di sicurezza.
Formazione e igiene informatica nella direttiva
Oltre all’articolo 23, che riguarda la governance, la formazione compare una seconda volta fra le misure tecniche.
L’articolo 21 paragrafo 2 della direttiva, recepito nell’articolo 24 del decreto, elenca alla lettera g “pratiche di igiene informatica di base e formazione in materia di cibersicurezza”. È una delle dieci misure minime che ogni soggetto deve adottare, sullo stesso piano della gestione degli incidenti, della continuità operativa e dell’autenticazione a più fattori.
La collocazione dice qualcosa.
La formazione non è trattata come un’attività accessoria di comunicazione interna, ma come una misura di sicurezza vera e propria, che va valutata nella sua efficacia esattamente come le altre. Il che significa che anche per la formazione vale la lettera f dello stesso articolo: servono strategie e procedure per valutare se funziona.
Su questo il tema si lega a quello che avete già letto altrove.
Un test di phishing simulato, condotto prima e dopo un percorso formativo, è uno dei pochi modi per misurare se la formazione ha cambiato qualcosa e non solo se è stata erogata.
Che cosa deve contenere per essere adeguata
La norma non prescrive un programma. Dice qual è la finalità, e da lì si può dedurre cosa serve.
- Per gli amministratori la finalità è “individuare i rischi e valutare le pratiche di gestione”. Quindi non serve che un consigliere sappia configurare un firewall: serve che sappia leggere il report di un vulnerability assessment, capire perché una vulnerabilità con punteggio 6 su un sistema esposto pesa più di una con punteggio 9 su un sistema isolato, e porre le domande giuste a chi propone una misura. È una formazione sulla decisione, non sulla tecnica.
- Per i dipendenti la finalità è “conoscenze e competenze sufficienti a individuare i rischi”. Qui il contenuto è più operativo e cambia per ruolo. Chi sta in amministrazione deve riconoscere una richiesta di cambio IBAN anomala, come abbiamo descritto parlando di IBAN swapping. Chi lavora da remoto deve sapere cosa cambia con un dispositivo personale. Chi riceve fatture e documenti deve avere una procedura per gli allegati inattesi.
Una formazione uguale per tutti, sullo stesso elenco di consigli generici, è difficile da difendere come “coerente” nel senso dell’articolo 23. Coerente significa adatta ai rischi che quella persona incontra davvero.
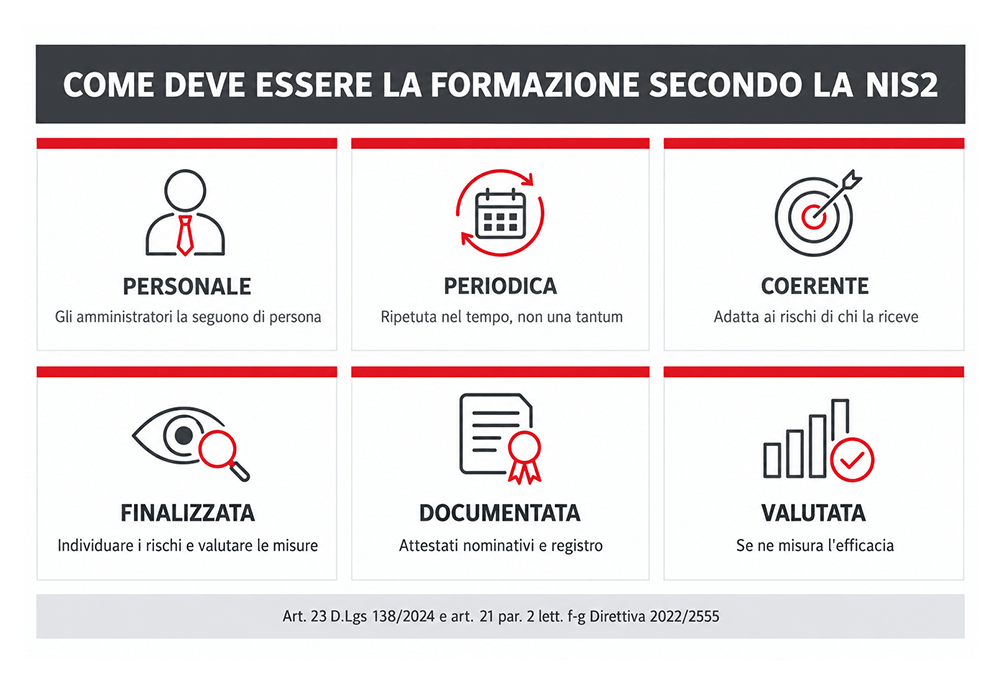
I requisiti che rendono la formazione conforme all’articolo 23: due riguardano chi la riceve, due il contenuto, due la prova.
Le ragioni per cui la formazione rende, al di là dell’obbligo, le abbiamo messe in fila nell’articolo sui motivi per investire nella formazione. Qui il punto è diverso: anche chi non fosse convinto da quelle ragioni, oggi deve farla.
Come si dimostra di aver adempiuto
Tutto il decreto NIS2 ruota intorno alla capacità di documentare, e la formazione non fa eccezione. Le evidenze che servono sono di tre tipi, e una piattaforma di formazione online ben fatta le produce da sola, senza raccolte manuali.
La prima è l’attestazione di completamento, nominativa, con data e contenuti del corso. Per gli amministratori è la prova che l’obbligo del secondo comma è stato assolto personalmente. Un certificato rilasciato al superamento di un test finale vale più di un foglio firme, perché dimostra non solo la presenza ma l’acquisizione.
La seconda è la tracciabilità: chi ha seguito cosa, quando, con quale esito. È il registro che copre il requisito della periodicità e che permette di rispondere alla domanda “avete formato tutti?” con un elenco invece che con una stima. Su Cyberment Academy questo è il pannello di monitoraggio a disposizione degli amministratori aziendali, con i report sull’avanzamento di ogni persona.
La terza è la coerenza del programma con i rischi dell’organizzazione, cioè la possibilità di mostrare che i contenuti scelti corrispondono a quello che quelle persone incontrano davvero. Un catalogo ampio serve a questo: permette di assegnare a chi sta in amministrazione i corsi sulle frodi bancarie e a chi lavora da remoto quelli sui dispositivi personali, invece dello stesso percorso per tutti.
C’è un’evidenza in più che vale la pena produrre anche se la norma non la chiede: una misura dell’efficacia nel tempo. Il confronto fra i risultati dei test a distanza di mesi, o fra il comportamento del personale prima e dopo il percorso, è un dato che nessun attestato contiene e che risponde alla lettera f dell’articolo 21, quella che chiede di valutare se le misure funzionano.
E chi non rientra nella NIS2
L’articolo 23 riguarda i soggetti essenziali e importanti. Chi non rientra in quelle categorie non ha l’obbligo diretto, ma la situazione è meno semplice di quanto sembri, per due ragioni.
La prima è la catena di fornitura. La lettera d dell’articolo 21 impone ai soggetti NIS2 di valutare le pratiche di sicurezza dei propri fornitori, e la formazione del personale è una delle voci che compare nei questionari di sicurezza che i committenti stanno inviando. Un’azienda non soggetta può trovarsi a dover dimostrare la formazione dei propri dipendenti a un cliente che lo è.
La seconda è il GDPR, che riguarda chiunque tratti dati personali. L’articolo 32 chiede misure tecniche e organizzative adeguate, e l’articolo 39 attribuisce al responsabile della protezione dei dati il compito di sensibilizzare e formare il personale. La formazione è già lì da anni, con una formulazione più morbida ma con la stessa logica.
Il risultato è che l’obbligo formale ha un perimetro definito, mentre l’obbligo di fatto è molto più largo. Una media impresa che fornisce servizi a un’azienda sanitaria o a un operatore energetico si trova nella stessa condizione pratica di chi è direttamente soggetto, con la differenza che glielo chiede il cliente invece dell’ACN.
Verifica tecnica e formazione, nello stesso incarico
La lettera f dell’articolo 21 chiede di valutare l’efficacia delle misure. L’articolo 23 chiede formazione periodica documentata. Un vulnerability assessment risponde alla prima, e la piattaforma Cyberment Academy inclusa per ogni cliente risponde alla seconda, con certificati e report che costituiscono l’evidenza.
- Autore articolo
- Gli ultimi articoli
Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.