La scoperta arriva quasi sempre nello stesso modo.
Un fornitore chiama l’amministrazione per sollecitare una fattura scaduta da settimane. In azienda quel pagamento risulta eseguito, con data, importo e ricevuta del bonifico. Il denaro è partito davvero, verso un conto che non appartiene a nessuno dei due.
L’IBAN swapping (o truffa dell’IBAN modificato) intercetta le comunicazioni fra un’azienda e i suoi fornitori, sostituisce le coordinate bancarie in una richiesta di pagamento vera e dirotta il bonifico su un conto controllato dai criminali. Fra marzo e aprile 2026 la Polizia Postale ha diramato un allarme su un’ondata di casi di questo tipo: messaggi quasi identici agli originali, grafiche e firme copiate, un IBAN nuovo giustificato da un cambio banca o da un aggiornamento contabile. Le imprese più colpite sono quelle che pagano con regolarità fornitori italiani ed esteri.
C’è un elemento che quasi nessuno mette in relazione con questa truffa. Dal 9 ottobre 2025 le banche europee devono offrire un controllo automatico che confronta l’IBAN con l’intestatario del conto prima di ogni bonifico. Quel controllo intercetta esattamente il meccanismo dell’IBAN swapping.
Molte aziende lo hanno disattivato proprio sul canale con cui pagano le fatture.
Che cos’è l’IBAN swapping e come funziona
L’IBAN swapping è una frode che sostituisce le coordinate bancarie dentro una richiesta di pagamento legittima, per dirottare il bonifico verso un conto controllato dall’attaccante. Rientra nella famiglia del business email compromise e nel gergo tecnico si chiama anche man in the mail: qualcuno si mette in mezzo a una conversazione fra due aziende che si fidano l’una dell’altra.
Il punto di partenza è l’accesso alla posta elettronica. Le vie più battute sono tre: una campagna di phishing che raccoglie le credenziali della casella, un malware infostealer che le preleva dal browser di un dipendente e il riutilizzo di una password già finita in una violazione precedente. Una quarta strada evita del tutto l’intrusione: registrare un dominio quasi identico a quello del fornitore, con una lettera scambiata, un punto in più o un’estensione diversa. Ne abbiamo parlato nell’articolo su come riconoscere un sito ufficiale da un clone: per le email vale lo stesso principio.
La fase successiva è la più insidiosa, perché non produce alcun danno visibile. L’attaccante osserva in silenzio per settimane, spesso impostando regole di inoltro che gli recapitano copia di ogni messaggio. In quel periodo impara gli importi tipici, i nomi delle persone coinvolte, il tono delle comunicazioni e soprattutto il calendario dei pagamenti. Poi aspetta una fattura vera di importo consistente.
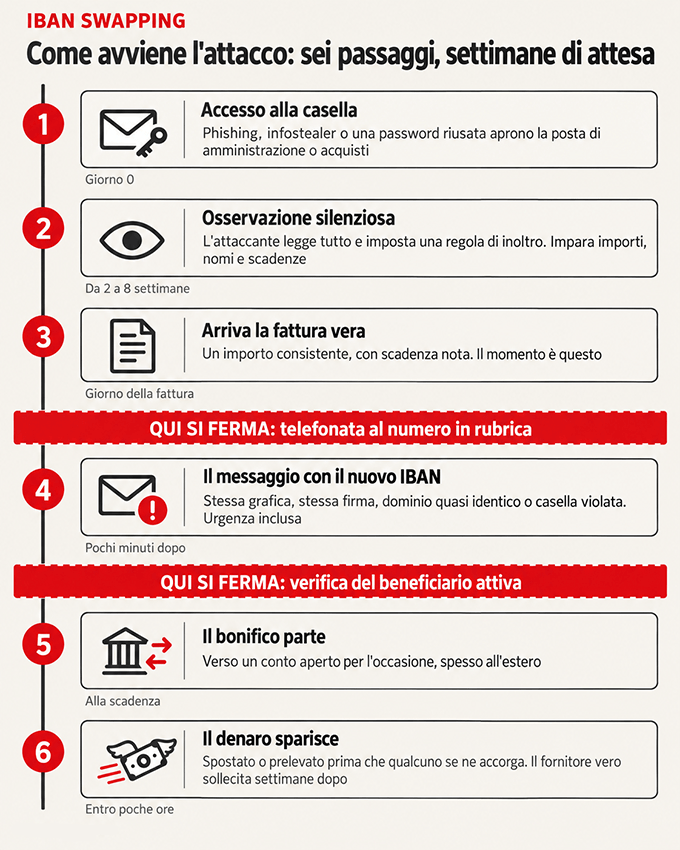
L’intervento finale dura pochi minuti. Il messaggio che arriva in amministrazione riproduce quello autentico nella grafica e nella firma, con l’aggiunta di una comunicazione sul nuovo IBAN. I conti di destinazione vengono aperti per l’occasione, spesso all’estero, così da rallentare le indagini. Dopo l’accredito il denaro viene spostato o prelevato in poche ore. Lo schema qui sotto riassume i sei passaggi.
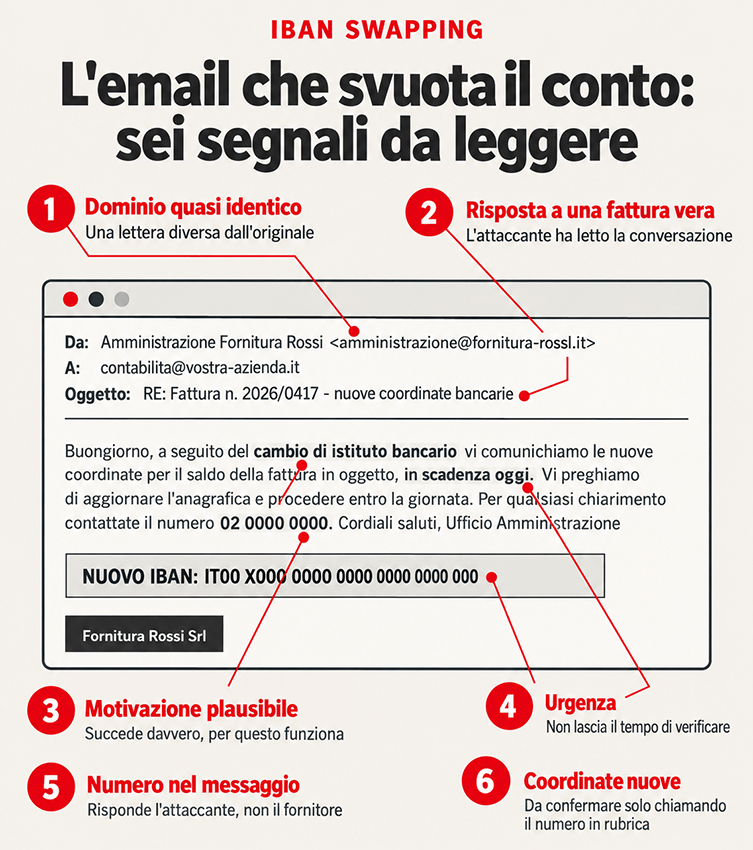
IBAN Swapping: i 6 segnali da controllare nelle email che comunicano nuove coordinate bancarie.
Perché il bersaglio sono le aziende
Questa truffa colpisce quasi solo le imprese e il motivo non è la distrazione di chi ci lavora. È che il processo con cui un’azienda paga ha cinque caratteristiche che un privato non ha.
- La prima è lo strumento. Un privato paga con carta o con un circuito che prevede il rimborso in caso di frode. Un’azienda paga le fatture con il bonifico, che una volta eseguito è definitivo: non esiste il chargeback.
- La seconda è la normalità del cambio di coordinate. Un fornitore che cambia banca, che cede il credito a una società di factoring o che accentra la tesoreria comunica un IBAN nuovo e lo fa per lettera o per email. Chi lavora in amministrazione ne riceve di autentiche ogni mese. La richiesta fraudolenta non ha nulla di anomalo nella forma, solo nella sostanza.
- La terza è la prevedibilità. I rapporti di fornitura sono pubblici o quasi: gare, pagine “i nostri clienti”, profili LinkedIn, comunicati stampa. I termini di pagamento a 30, 60 o 90 giorni rendono prevedibile il momento in cui la fattura verrà saldata. L’attaccante sa quando inviare il messaggio e con quale importo, perché lo ha letto nella casella che controlla da settimane.
- La quarta è la casella stessa. Gli indirizzi di amministrazione e acquisti sono spesso condivisi fra più persone, attivi da anni, pieni di fatture e contratti e non di rado senza secondo fattore. Sono la cassaforte dell’azienda con la serratura più debole.
- La quinta è l’importo. Una singola fattura da decine di migliaia di euro vale più di centinaia di truffe ai privati e richiede un solo messaggio. Il rapporto fra sforzo e guadagno spiega perché i gruppi criminali si sono specializzati sulle imprese e perché, come vedremo, la tutela delle aziende in caso di frode è più debole di quella riservata ai consumatori. Il quadro delle frodi che passano dalla posta aziendale l’abbiamo tracciato nell’articolo sulla CEO fraud.
Ogni IBAN swapping comincia da una casella letta da qualcun altro
Ci si arriva da una webmail esposta senza secondo fattore, da un server di posta configurato male o da una postazione con un infostealer attivo. Il Vulnerability Assessment di Cyberment individua questi punti di ingresso sulla vostra infrastruttura e ve li restituisce in ordine di priorità, prima della fase in cui restano solo la denuncia e la speranza del richiamo.
Perché la banca difficilmente rimborsa
Molte aziende scoprono dopo il danno che la richiesta di rimborso alla banca ha basi fragili. La ragione sta nel quadro normativo europeo: la PSD2 e l’articolo 24 del decreto legislativo 11 del 2010 stabiliscono che un’operazione eseguita in conformità all’identificativo unico, cioè all’IBAN indicato dall’ordinante, si considera correttamente eseguita. Il nome del beneficiario, in quel meccanismo, non entra nella valutazione.
Un’ordinanza della Corte di cassazione resa pubblica nel dicembre 2025 ha applicato questo principio al caso di una società che aveva pagato 30.000 euro verso l’IBAN di un truffatore, dopo aver ricevuto una email fraudolenta con le nuove coordinate. La domanda contro la banca ricevente è stata respinta.
Esiste una pronuncia che va in direzione diversa, con un oggetto però distinto. L’ordinanza 17415 del 25 giugno 2024 riguarda la posizione del vero fornitore rimasto senza il pagamento e riconosce in capo alla banca un dovere di diligenza fondato sul contatto sociale qualificato, compreso l’obbligo di collaborare per individuare chi ha incassato le somme, senza poter opporre la riservatezza.
Non siamo avvocati e questo articolo non è una consulenza legale: ogni caso va portato a un professionista. Il messaggio operativo resta leggibile. Contare sul rimborso è una scommessa con probabilità basse e il richiamo del bonifico funziona solo in una finestra di poche ore. La partita si gioca prima del pagamento. Dei costi che un’azienda sostiene dopo un attacco abbiamo parlato nell’articolo su quanto costa un attacco informatico a una PMI.
La verifica del beneficiario che molte aziende hanno disattivato
La verifica del beneficiario, in inglese Verification of Payee, è un controllo automatico che confronta l’IBAN inserito con l’intestatario del conto di destinazione, prima che l’ordinante confermi il pagamento. L’obbligo nasce dall’articolo 5-quater del Regolamento 260/2012, introdotto dal Regolamento (UE) 2024/886 sui pagamenti istantanei. Vale dal 9 ottobre 2025 per i bonifici SEPA in euro, ordinari e istantanei.
Il funzionamento è semplice. La banca dell’ordinante interroga quella del beneficiario e restituisce uno di quattro esiti: corrispondenza piena, corrispondenza parziale, mancata corrispondenza o impossibilità di eseguire la verifica. Il servizio è gratuito e l’ordinante decide se procedere dopo aver visto il risultato.
Per i clienti consumatori il controllo è sempre attivo. Per i clienti classificati come non consumatori, quindi per le imprese, il Regolamento consente una rinuncia preventiva chiamata opt-out. Quella rinuncia copre solo gli ordini di pagamento multipli, cioè le distinte con due o più transazioni, ed è revocabile in qualunque momento. Sui bonifici singoli la verifica resta obbligatoria.
Qui si nasconde il problema. Le distinte sono precisamente lo strumento con cui l’amministrazione paga le fatture dei fornitori, quindi il canale su cui l’IBAN swapping colpisce. La rinuncia viene spesso configurata a livello di codice SIA quando la banca apre il servizio e chi lavora in contabilità può non saperne nulla.
Si aggiunge un effetto sulla responsabilità. Quando l’avviso segnala una mancata corrispondenza e l’ordinante conferma comunque il pagamento, il danno resta a suo carico. Verificare con la propria banca se l’opt-out è attivo sui propri codici e riattivare il controllo dove è stato disabilitato è l’intervento a costo zero con il rendimento più alto fra tutti quelli descritti in questo articolo. Dei controlli che la normativa chiede di documentare abbiamo parlato nell’articolo sulle misure di sicurezza NIS2.
Come fermare l’IBAN swapping in tempo
Prima delle regole, conviene sapere che faccia ha il messaggio. Quello qui sotto è ricostruito su casi reali: nessun elemento, preso da solo, è sospetto. Insieme lo sono tutti.
Le misure che funzionano agiscono su tre piani: la posta elettronica da cui parte tutto, il processo di pagamento e le prime ore dopo la scoperta.
- Riattivare la verifica del beneficiario sulle distinte. Una telefonata alla banca chiarisce se l’opt-out è attivo. La riattivazione è gratuita e vale su ogni codice aziendale.
- Una regola scritta sui cambi di IBAN. Qualunque comunicazione di nuove coordinate va confermata su un secondo canale, telefonando a un numero già presente in rubrica. Il numero indicato nella email che annuncia il cambio non serve a nulla, perché appartiene a chi ha scritto il messaggio.
- Autenticazione a più fattori su tutte le caselle aziendali. Vale anche per gli indirizzi condivisi di amministrazione e acquisti, che restano i più esposti. Come si aggira il secondo fattore l’abbiamo raccontato nell’articolo sull’MFA bombing.
- Controllo periodico delle regole di inoltro. Una regola che spedisce copia dei messaggi a un indirizzo esterno è il segnale più chiaro di una casella compromessa. Va cercata su tutti gli account, non solo su quelli dei dirigenti.
- Lettura del dominio carattere per carattere. Su ogni richiesta di pagamento conviene guardare l’indirizzo completo del mittente invece del nome visualizzato, perché la sostituzione di una sola lettera passa inosservata a una lettura veloce.
- Doppia firma sopra una soglia concordata. Due persone diverse che autorizzano i pagamenti oltre un certo importo spezzano l’urgenza su cui la truffa fa leva.
Se il bonifico è già partito, contano i minuti. La prima chiamata va alla banca, per chiedere il blocco o il richiamo dell’operazione. Segue la denuncia alla Polizia Postale, con tutta la documentazione conservata: le email complete delle intestazioni tecniche, gli screenshot, le fatture ricevute, la cronologia degli scambi. Va avvisato anche il fornitore vero, perché la casella compromessa potrebbe essere la sua.
Questa truffa arriva su una scrivania, non su un server
La persona che riceve la richiesta di cambio IBAN decide in trenta secondi, spesso a fine mese con venti fatture da chiudere. I corsi della Cyberment Academy formano il personale di amministrazione e acquisti a riconoscere queste richieste e a verificarle prima di eseguirle, perché nessuna regola interna funziona se chi la applica non sa cosa sta cercando.
- Autore articolo
- Gli ultimi articoli
Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.