Londra, 2004.
Un supervisore della sicurezza della filiale di Sumitomo Mitsui Bank fa entrare di notte due persone che in ufficio non dovrebbero esserci.
Lui stesso ha già messo fuori uso le telecamere. I due si siedono alle postazioni degli impiegati e installano un software con un solo compito: registrare nomi utente e password.
Con quelle credenziali la banda prova a spostare 229 milioni di sterline verso conti in Spagna, Dubai, Hong Kong, Turchia e Israele.
Il colpo fallisce per una serie di errori nella compilazione dei moduli SWIFT.
Non per merito delle difese. Il processo si chiude nel 2009 con due condanne.
Vent’anni dopo i keylogger sono ancora qui.
Più piccoli, più silenziosi, spesso nascosti dentro malware più grandi.
Il principio non è cambiato: non serve forzare una password se qualcuno la digita davanti a voi.
Cos’è un keylogger
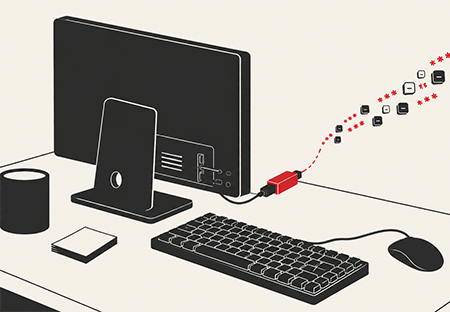
Un keylogger è un componente hardware o software che registra quello che si digita sulla tastiera.
Password, indirizzi email, messaggi, ricerche: tutto finisce in un registro che qualcun altro leggerà.
A definirlo è quello che fa, non l’intenzione di chi lo ha scritto.
Nel maggio 2017 la società svizzera modzero ha analizzato il driver audio Conexant installato su 28 modelli di portatili HP. Dentro c’era una funzione che scriveva ogni tasto premuto in un file nella cartella pubblica del sistema. Lo ha raccontato BleepingComputer.
A dicembre dello stesso anno il ricercatore Michael Myng ha trovato codice di debug simile nel driver del touchpad Synaptics, su oltre 460 modelli. Era disattivato di default ma bastavano i privilegi di amministratore per accenderlo. HP ha corretto entrambi i driver.
Nessuno dei due casi era un attacco. Ma un file con tutti i tasti premuti è un regalo per qualunque malware arrivi dopo.
Oggi il keylogger vero e proprio raramente viaggia da solo: è quasi sempre una funzione di un infostealer, che insieme ai tasti ruba password salvate nel browser e cookie di sessione.
Le famiglie di keylogger
Non esiste un solo tipo di keylogger. Cambia il punto in cui si mette in ascolto e cambia quello che serve per installarlo.
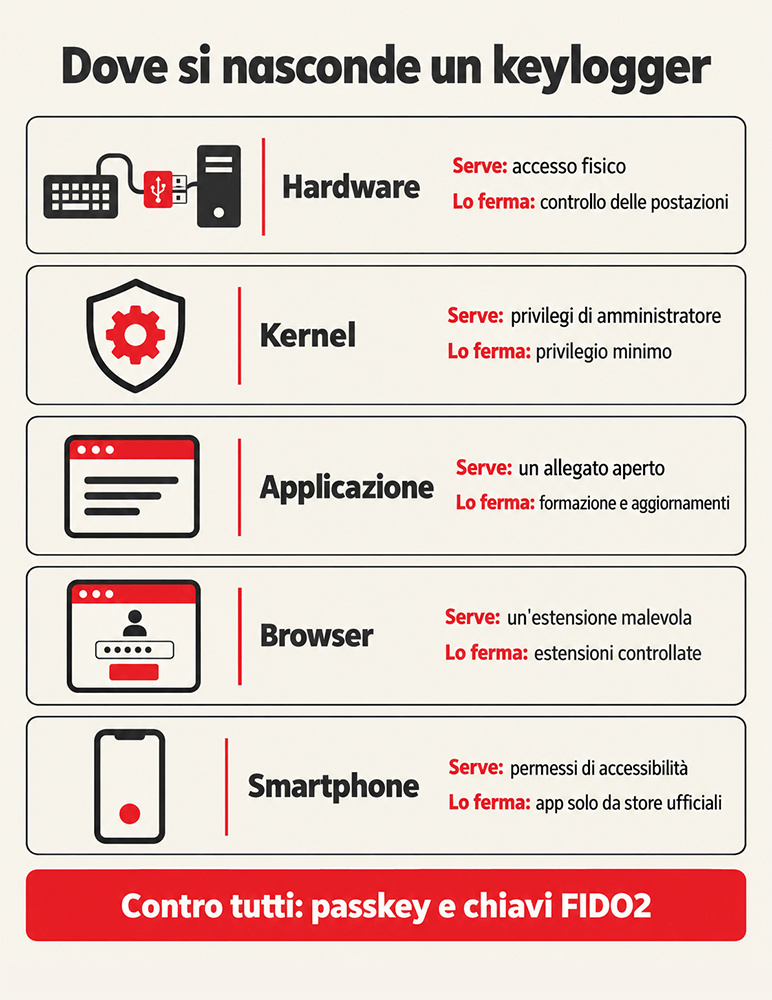
Dove si mette in ascolto un keylogger, cosa serve a chi lo installa e quale misura lo ferma.
Hardware
Il keylogger hardware è un oggetto fisico, di solito grande quanto un adattatore USB, inserito tra la tastiera e il computer.
Non lascia tracce nel sistema operativo e nessun antivirus lo vede. Alcuni modelli hanno una connessione Wi-Fi e permettono di leggere i dati senza tornare sul posto.
Il limite è l’accesso fisico: qualcuno deve arrivare alla postazione. Ed è qui che entra in gioco il social engineering, come a Londra nel 2004.
Software a livello utente
È la forma più diffusa.
Il programma chiede al sistema operativo di ricevere gli eventi della tastiera, come fanno legittimamente molte applicazioni per le scorciatoie o l’accessibilità. Spesso non servono privilegi di amministratore.
Per questo basta che l’utente apra l’allegato sbagliato.
Software a livello kernel
Qui il keylogger si installa come driver e si inserisce nella catena che porta i tasti dalla tastiera al sistema operativo.
Vede tutto prima di qualunque applicazione ed è molto più difficile da individuare. Richiede però privilegi elevati.
Spesso arriva insieme a un rootkit, che lo nasconde agli strumenti di controllo.
Nel browser
Alcuni malware non registrano i tasti ma i moduli. La tecnica si chiama form grabbing: il codice malevolo legge i dati inseriti in una pagina prima che il browser li cifri e li invii.
Il lucchetto HTTPS quindi non protegge nulla. La cifratura riguarda il viaggio dei dati, non il computer da cui partono.
Il veicolo tipico è un’estensione malevola o un infostealer che si aggancia al browser.
Sugli smartphone
Su Android molti trojan bancari abusano dei servizi di accessibilità, pensati per aiutare chi ha difficoltà a usare lo schermo.
Con quei permessi un’app legge quello che compare a video e quello che l’utente digita. È il caso di Crocodilus, il malware che svuota i portafogli crypto.
Come arriva sulle postazioni
Un keylogger software usa le stesse strade di qualunque altro malware.
L’allegato di una mail di phishing. Un programma scaricato da un sito che imita quello ufficiale. Un finto aggiornamento del browser, come nella campagna FakeUpdates.
Chi lo usa spesso non lo ha nemmeno scritto.
Gli infostealer con funzioni di keylogging si comprano in abbonamento, con pannello di controllo e assistenza, secondo il modello del Malware-as-a-Service.
Il risultato è che la barriera d’ingresso è bassissima. Non serve un gruppo sofisticato per rubare le password di un’azienda.
Come escono i dati
Registrare i tasti è metà del lavoro. L’altra metà è farli arrivare a chi li aspetta senza attirare l’attenzione.
Le analisi pubblicate dai vendor di sicurezza su famiglie diffuse come Agent Tesla e Snake Keylogger descrivono canali molto ordinari: email inviate da account compromessi, caricamenti FTP, richieste HTTP verso un server dell’attaccante, messaggi a un bot Telegram.
È traffico che in una rete aziendale passa ogni minuto.
Un pacchetto di poche centinaia di byte ogni tanto non si distingue dal resto. Per questo un keylogger può restare attivo per settimane.
I keylogger hardware invece conservano i dati in memoria. Qualcuno deve tornare a prenderli oppure leggerli via Wi-Fi da poca distanza.
In entrambi i casi il risultato è lo stesso: credenziali valide in mano a chi non dovrebbe averle. Il passo successivo è quasi sempre una casella di posta violata o un accesso alla VPN.
Cosa raggiunge chi entra con credenziali rubate?
Un penetration test parte da un accesso realistico e verifica quali sistemi si raggiungono e quali privilegi si ottengono. Perimetro e regole d’ingaggio si concordano per iscritto.
Perché la password non basta e l’MFA quasi
Contro un keylogger la complessità della password non conta nulla. Una frase di trenta caratteri si registra esattamente come “Password1”.
L’autenticazione a più fattori cambia molto le cose. Non sempre abbastanza.
Un codice OTP digitato a mano finisce nel registro come qualunque altro tasto. Vale pochi secondi ma un attaccante che lo riceve in tempo reale può usarlo.
Le notifiche push hanno un altro punto debole: la stanchezza di chi le riceve, sfruttata dagli attacchi di MFA fatigue.
La difesa più solida sono le passkey e le chiavi FIDO2.
L’utente non digita nulla di riutilizzabile e la credenziale funziona solo sul sito per cui è nata. Un keylogger non ha niente da rubare.
Resta un’eccezione importante. Se l’infostealer ruba il cookie di una sessione già aperta, l’attaccante entra senza passare dal login. In quel caso nessun fattore di autenticazione interviene.
Anche il password manager aiuta solo in parte: con la compilazione automatica non si digita nulla. Un form grabber però legge comunque il contenuto dei campi.
Come ridurre il rischio
Nessuna misura da sola chiude la questione. Insieme riducono sia le probabilità di infezione sia quello che un keylogger riesce a ottenere.
- autenticazione resistente al phishing (passkey e chiavi FIDO2) sugli accessi critici: VPN, posta, pannelli di amministrazione;
- niente diritti di amministratore per gli utenti, secondo il principio del privilegio minimo: blocca l’installazione dei driver e di molti programmi;
- controllo delle applicazioni e delle estensioni del browser consentite;
- aggiornamenti di sistema operativo e browser senza rinvii, perché chiudono le falle usate per installare il malware;
- sessioni con durata limitata, così un cookie rubato smette presto di funzionare;
- un controllo fisico periodico delle postazioni condivise, delle sale riunioni e della reception;
- formazione su allegati, link e falsi aggiornamenti.
Se sospettate che un computer sia infetto, cambiate le password da un altro dispositivo e avvisate subito chi gestisce i vostri sistemi.
Come verificare quanto siete esposti
Le domande sono due.
Quanto è facile far arrivare un malware sulle vostre postazioni? E cosa succede se ci riesce?
Alla prima risponde in parte un vulnerability assessment: trova sistemi non aggiornati, configurazioni deboli e servizi esposti.
Alla seconda risponde un penetration test che parte da un account utente valido (proprio quello che un keylogger consegnerebbe) e verifica fin dove si arriva.
Conviene anche controllare se qualche credenziale aziendale circola già. Abbiamo spiegato come scoprire se le credenziali sono esposte sul dark web.
Il keylogger arriva quasi sempre da un clic
I corsi della Cyberment Academy insegnano ai dipendenti a riconoscere allegati, link e falsi aggiornamenti che portano malware in azienda.
- Autore articolo
- Gli ultimi articoli
Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.