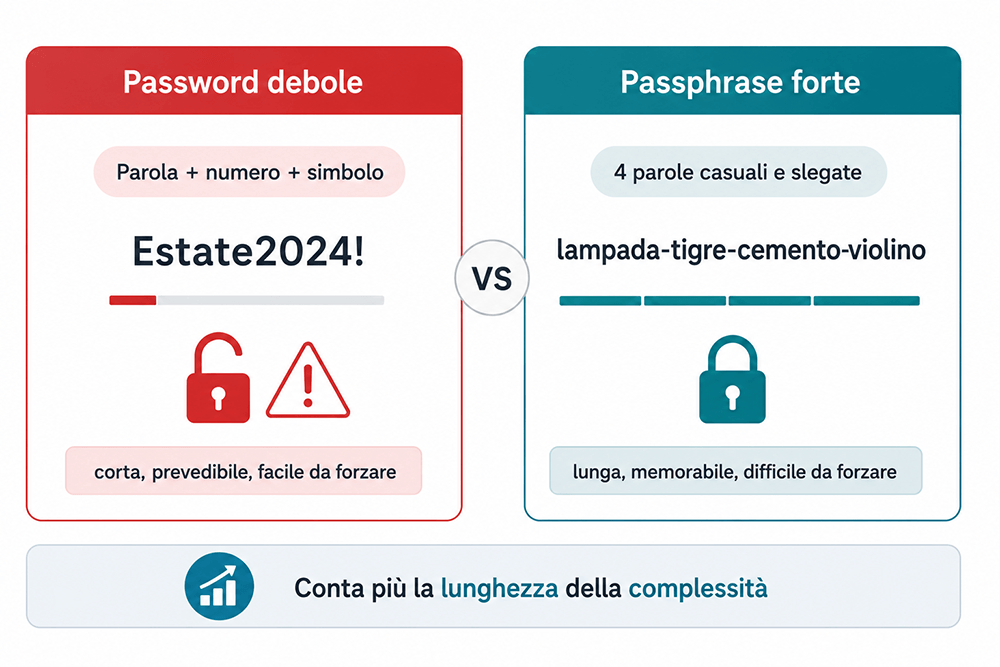
La password resta, per la maggior parte degli account, l’unica cosa che separa i vostri dati da chi vorrebbe accedervi. Eppure quasi tutti ne usano di prevedibili, riciclate, o costruite secondo regole che oggi non sono più quelle giuste. Perché negli anni il modo di creare una password forte è cambiato: conta più la lunghezza della complessità, e una frase lunga e facile da ricordare batte una stringa corta piena di simboli.
In questa guida vediamo cosa rende davvero forte una password nel 2026, come costruirne una con il metodo della passphrase, che aspetto ha un buon esempio (e perché non dovreste mai copiarne uno trovato online), e gli errori che la rendono debole. Più una verità finale: nessuna password, da sola, è abbastanza.

Cosa rende forte una password
Per anni la regola è stata “mischia maiuscole, minuscole, numeri e simboli”. Non è sbagliata, ma ha un difetto: produce password difficili da ricordare e, paradossalmente, non così difficili da indovinare per una macchina. Le indicazioni più aggiornate hanno spostato la priorità su un altro fattore: la lunghezza.
Il motivo è matematico. Ogni carattere in più moltiplica enormemente le combinazioni che un attacco deve provare, e la lunghezza pesa molto più della varietà dei simboli. Una password di 8 caratteri pieni di simboli può cadere in tempi sorprendentemente brevi sotto un attacco automatizzato; una di 16-20 caratteri, anche fatta di parole semplici, diventa proibitiva da forzare. La soglia minima ragionevole oggi è di almeno 12 caratteri, ma più ci si avvicina ai 16-20, meglio è. Il secondo fattore che conta è l’imprevedibilità: la password non deve contenere informazioni che vi riguardano (nomi, date, squadre) né parole singole da dizionario, perché sono le prime cose che un attacco prova.
Che aspetto ha un buon esempio (e perché non va copiato)
Cercando online si trovano molte liste di “esempi di password sicure”. Ecco la cosa più importante che leggerete in questa guida: non copiatene mai una. Una password pubblicata su un sito è, per definizione, già nota — finisce nei dizionari che gli attaccanti usano, e una password “forte” ma pubblica è debole quanto “123456”. L’esempio serve a capire lo schema, non a fornire una stringa da riutilizzare.
Detto questo, che aspetto ha una password robusta? Non quello che molti immaginano. Una stringa corta e criptica come una manciata di caratteri casuali con qualche simbolo è difficile da ricordare e più debole di quanto sembri. Una sequenza di più parole casuali e slegate tra loro — quattro o cinque parole che non hanno alcun nesso logico, unite insieme — è lunga, facile da ricordare e molto difficile da forzare. Il pattern vincente, in altre parole, non è “parola + numero + simbolo”, ma “molte parole senza senso messe in fila”. È il principio della passphrase, che vediamo ora come costruire.
Il metodo della passphrase: forte e memorabile
Una passphrase è una password composta da più parole. Il metodo più efficace per crearne una è scegliere quattro o cinque parole del tutto casuali e senza relazione tra loro — non una frase di senso compiuto (anche quelle sono prevedibili), ma parole pescate a caso, come oggetti che vi capitano sotto gli occhi in stanze diverse. Il risultato è una password lunga, che la mente ricorda come immagine assurda ma che nessun dizionario contiene.
Su questa base si possono aggiungere variazioni personali e non ovvie — una maiuscola in un punto inatteso, un numero o un simbolo inserito a metà di una parola anziché in coda — che aumentano la robustezza senza compromettere la memorabilità. La regola d’oro resta una sola: la passphrase deve essere diversa per ogni account importante. Una passphrase eccezionale ma riutilizzata su dieci servizi, se uno di quei servizi subisce una violazione, diventa la chiave di tutti gli altri.
Gli errori che rendono debole una password
Gran parte delle password cade non perché poco complessa, ma per errori prevedibili. Il primo e più grave è il riutilizzo: usare la stessa password su più siti significa che una sola violazione le compromette tutte: è il meccanismo su cui si reggono gli attacchi automatizzati che provano credenziali rubate altrove. Il secondo è l’uso di informazioni personali, facilmente reperibili sui social. Il terzo sono le parole di dizionario e le piccole “furbizie” prevedibili — la maiuscola iniziale, l’anno in coda, la “a” che diventa “@” — tutte mosse che gli strumenti d’attacco conoscono e provano per prime, come spieghiamo nella guida all’attacco a dizionario.
C’è poi un errore di gestione: cambiare le password troppo spesso e a forza, pratica un tempo raccomandata e oggi sconsigliata, perché spinge le persone a scegliere password più deboli e a variarle in modo prevedibile. Meglio una passphrase forte e stabile, cambiata solo quando c’è un reale sospetto di compromissione.
Oltre la password: gestori e secondo fattore
La verità che chiude il discorso è che nessuno può ricordare decine di passphrase lunghe e diverse — ed è giusto così, perché non deve. Lo strumento che risolve il problema è il password manager: un’applicazione che genera password lunghe e casuali, una diversa per ogni account, e le custodisce in un archivio cifrato a cui accedete con un’unica password forte (quella sì, da ricordare a memoria). È il modo realistico di avere password perfette ovunque senza sforzo di memoria.
Il secondo pilastro è l’autenticazione a più fattori: anche la password più forte può essere rubata — con un attacco di phishing o un infostealer — e il secondo fattore è ciò che impedisce all’attaccante di usarla, perché gli manca il secondo elemento (un codice, un’app, una chiave fisica). Password forte, gestore e secondo fattore insieme: è questa combinazione, non la password da sola, a proteggere davvero un account.
Le password deboli e riutilizzate restano una delle prime porte d’ingresso negli attacchi alle aziende — e spesso il problema non è il singolo utente, ma l’assenza di policy e strumenti adeguati. Cyberment affianca le imprese italiane con la formazione del personale sulle buone pratiche di gestione delle credenziali e con il Vulnerability Assessment e il Penetration Test certificati ISO 27001, che verificano anche la robustezza reale degli accessi aziendali.
- Autore articolo
- Gli ultimi articoli
Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.