Nel marzo 2018 la Lazio doveva pagare al Feyenoord l’ultima rata per il cartellino di Stefan de Vrij: 2 milioni di euro.
In amministrazione arrivò una mail con la carta intestata del club olandese che indicava il conto su cui fare il bonifico. Sembrava tutto in ordine e il pagamento partì. Solo che quel conto non era del Feyenoord: qualcuno aveva cambiato le coordinate bancarie.
Come ha ricostruito Sky Sport, la procura di Roma aprì un’indagine e le due società si dichiararono entrambe parte lesa.
Per mettere a segno un colpo del genere non serve un malware. Basta conoscere i tempi di un pagamento e scrivere una mail che nessuno ha motivo di mettere in dubbio.
Questo tipo di frode si chiama Business Email Compromise (BEC). Secondo il rapporto IC3 dell’FBI sul 2025, negli Stati Uniti ha prodotto 24.768 denunce e oltre 3 miliardi di dollari di perdite. Fra i reati informatici denunciati è secondo solo alle truffe sugli investimenti.
Cos’è il Business Email Compromise
Il Business Email Compromise è una frode informatica che usa la posta aziendale per farsi pagare o per farsi consegnare informazioni riservate.
A differenza del phishing classico, che manda la stessa mail a migliaia di persone sperando che qualcuno abbocchi, qui il bersaglio è scelto con cura: chi in azienda può disporre un bonifico o ha accesso ai dati che interessano. Di solito una persona dell’amministrazione, della contabilità o del personale.
BEC non è il nome di una singola truffa.
Si tratta della famiglia che le raccoglie tutte, dalla falsa richiesta del dirigente al cambio di IBAN di un fornitore.
Le accomuna un fatto spiacevole: nessuno forza un sistema in senso stretto. Il dipendente segue la procedura di sempre, solo che la applica a una richiesta falsa.
I soldi escono con tutte le autorizzazioni in regola e quando qualcuno si accorge dell’errore sono già passati su altri conti.
Le forme del BEC
Ogni variante ha un nome diverso ma si riconosce da chi l’attaccante impersona e da cosa chiede.
Le tre più frequenti riguardano i pagamenti.
Il finto dirigente
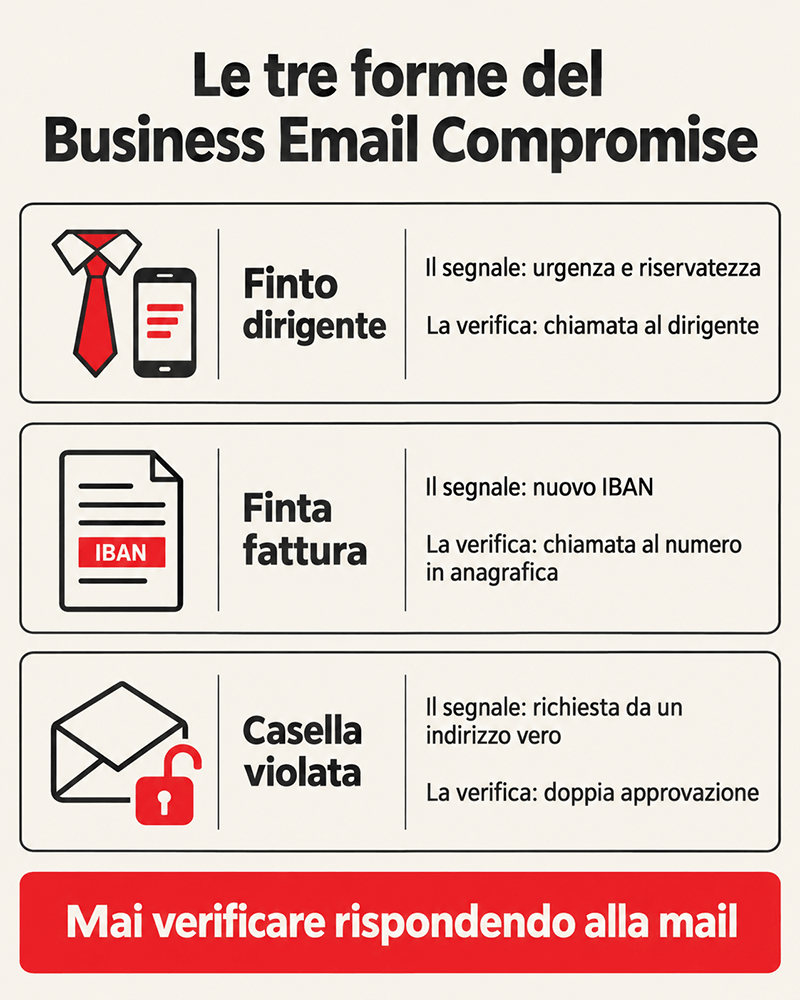
L’e-mail sembra arrivare dall’amministratore delegato e chiede un bonifico urgente per un’operazione riservata.
È la CEO fraud, la forma più nota.
Oggi la mail spesso è solo il primo passo. Segue una telefonata con la voce clonata del dirigente, come abbiamo raccontato parlando di voice cloning aziendale e dei casi italiani di deepfake. Il rapporto IC3 sul 2025 conta oltre 30 milioni di dollari di perdite da BEC con un legame accertato con l’intelligenza artificiale.
La finta fattura del fornitore
È lo schema del caso Lazio.
Una mail che riproduce quelle di un fornitore vero comunica un nuovo IBAN proprio quando arriva una fattura attesa.
Il meccanismo completo e le ragioni per cui la banca rimborsa di rado le abbiamo spiegate nell’articolo sull’IBAN swapping.
La casella violata
Qui l’attaccante non imita nessuno: entra davvero nella casella di un dipendente o di un fornitore e scrive da un indirizzo autentico, dentro una conversazione autentica.
È la base di molte delle altre varianti. Le credenziali arrivano da un phishing mirato, da un infostealer o da un vecchio furto di dati, come succede in ogni account takeover.
Le altre varianti
Esistono forme meno note che non tutti riconoscono come BEC.
C’è il finto avvocato o consulente che chiede un pagamento legato a una pratica riservata. C’è la richiesta all’ufficio del personale di inviare i dati dei dipendenti, che poi servono per frodi successive. E c’è il dirottamento degli stipendi, in cui l’attaccante cambia l’IBAN di un dipendente nel sistema delle paghe: lo abbiamo descritto nell’articolo sulla pirateria delle buste paga.
Perché i filtri antispam non lo fermano
I filtri della posta sono bravi a fermare allegati pericolosi, link verso siti sospetti e mittenti con una cattiva reputazione.
Una mail di BEC di solito non contiene niente di tutto questo: è un testo breve, cortese e del tutto plausibile.
SPF, DKIM e DMARC aiutano solo in parte.
Questi protocolli servono a dimostrare che una mail arriva davvero dal dominio che dichiara. Se sono configurati con rigore impediscono a chiunque di spedire messaggi a nome del vostro dominio, cioè lo spoofing.
Restano però scoperti due casi.
Se la casella è violata, la mail parte davvero dal vostro server e supera tutti i controlli. Se invece l’attaccante registra un dominio quasi identico al vostro, con una lettera cambiata o un’estensione diversa, quel dominio è suo e i controlli li passa senza problemi. Si chiama typosquatting e capita più spesso di quanto si pensi.
Alla fine a decidere se il bonifico parte o no è sempre una persona.
Il BEC si ferma con una telefonata
I corsi della Cyberment Academy preparano amministrazione e dirigenti a riconoscere richieste di pagamento anomale, cambi di IBAN e false urgenze.
Come difendersi
Le difese contro il BEC stanno su due piani. Uno riguarda la posta, che va resa più difficile da violare e da imitare. L’altro riguarda i pagamenti, che non devono poter partire sulla base di una sola mail.
- caselle protette da autenticazione a più fattori, meglio se resistente al phishing;
- SPF, DKIM e DMARC con una policy che rifiuta i messaggi non autenticati;
- un controllo regolare delle regole di inoltro automatico, il modo più semplice per leggere la posta di qualcuno senza farsi notare;
- i domini più simili al vostro registrati da voi, prima che lo faccia qualcun altro;
- la verifica del beneficiario attiva anche sulle distinte di pagamento;
- una procedura scritta per cui ogni cambio di IBAN e ogni pagamento fuori dal ciclo ordinario si confermano al telefono, su un numero già in archivio.
Sull’ultimo punto vale la pena insistere, perché è quello che salta più spesso. Chi telefona per verificare non deve temere di fare brutta figura con il capo. Abbiamo spiegato come costruire questa procedura nell’articolo sul whaling.
Come verificare l’esposizione della vostra azienda
Le frodi BEC più insidiose partono da una casella violata. Vale quindi la pena chiedersi quanto sia facile entrare nella vostra posta e cosa si possa raggiungere una volta dentro.
Si può partire dalle credenziali che magari circolano già: abbiamo spiegato come scoprire se le credenziali aziendali sono esposte sul dark web.
Un vulnerability assessment controlla i servizi esposti su internet, compresi webmail e accessi remoti.
Un penetration test può invece simulare un account di posta compromesso e mostrare fin dove arriva chi lo controlla.
Cosa vede chi entra nella vostra posta?
Un penetration test parte da un accesso realistico e verifica quali sistemi si raggiungono e quali privilegi si ottengono. Perimetro e regole d’ingaggio si concordano per iscritto.
- Autore articolo
- Gli ultimi articoli
Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.