
Che cos’è la privilege escalation, come funziona e perché è la tecnica che decide se un’intrusione resta circoscritta o diventa una compromissione totale.
Nella sicurezza informatica l’attenzione si concentra spesso sulle vulnerabilità e sui ransomware di nuova generazione. Molte delle compromissioni più gravi, però, iniziano da un accesso del tutto ordinario. È lì che entra in gioco la privilege escalation.
L’attaccante che entra con l’utenza di un dipendente non ha ancora fatto molto.
Il danno vero comincia quando quella utenza qualunque diventa un’utenza amministrativa, perché a quel punto smette di contare da dove è entrato e comincia a contare dove può arrivare.
Cos’è la privilege escalation
Con privilege escalation si indica il passaggio da un livello di autorizzazione a uno più alto di quello inizialmente concesso. Quasi nessun attacco parte con i privilegi massimi: il primo accesso serve solo come punto di ingresso, e da lì l’obiettivo diventa guadagnare il controllo del sistema o dell’intera rete.
Conviene inquadrarla per quello che è: non un attacco a sé, ma un anello di una catena. Viene dopo l’ingresso, che avviene tipicamente con credenziali valide o sfruttando un servizio esposto, e precede il movimento laterale, con cui l’attaccante si sposta da una macchina all’altra. L’escalation è lo snodo centrale, perché è quella che trasforma un piede nella porta in una chiave universale.
Non richiede necessariamente un malware. Nella maggior parte dei casi bastano permessi assegnati male, una patch non applicata o una configurazione degli accessi lasciata ai valori predefiniti. È il motivo per cui è così diffusa: non ha bisogno di strumenti sofisticati, ha bisogno di un’infrastruttura tenuta con poca cura.
Escalation verticale e orizzontale
Le direzioni in cui l’escalation può muoversi sono due, e vale la pena distinguerle perché corrispondono a obiettivi diversi.
- L’escalation verticale è quella a cui si pensa di solito: un utente ordinario ottiene privilegi di amministratore o di root, forzando o aggirando i controlli del sistema. È il salto di livello, dal basso verso l’alto della gerarchia.
- L’escalation orizzontale è più silenziosa e spesso più utile all’attaccante.
Non cambia livello di privilegio ma cambia identità: da un’utenza si passa a un’altra dello stesso rango, per accedere a dati e risorse che la prima non poteva toccare. In un’applicazione web è il caso classico dell’utente che, modificando un parametro, arriva ai dati di un altro cliente.
Le due si combinano.
Un attaccante può muoversi in orizzontale per raggiungere l’utenza giusta e poi salire in verticale da lì, oppure alternare le due direzioni fino a raggiungere quello che cerca. Ed è raramente un’azione singola: è una sequenza di piccoli passi, ciascuno dei quali sfrutta una debolezza che presa da sola sembrerebbe irrilevante.
Da dove nasce l’escalation
Le condizioni che rendono possibile un’escalation sono poche e ricorrenti, e tutte riconducibili a scelte di configurazione più che ad attacchi ingegnosi.
- La prima sono le vulnerabilità note non corrette in servizi e componenti di sistema.
Un servizio che gira con privilegi elevati e che monta una versione con una falla pubblicata è la via più diretta: l’attaccante non deve inventare nulla, deve solo trovare quella versione. È lo stesso meccanismo descritto parlando di exploit, applicato ai privilegi invece che all’accesso iniziale. - La seconda sono le credenziali lasciate in chiaro dove non dovrebbero stare: password di amministratore dentro uno script, token in un file di configurazione, chiavi in un backup accessibile. In un ambiente esteso capita di trovarle, e un’utenza con privilegi minimi che le legge scala l’intera gerarchia in un passaggio solo. È una variante del problema più generale delle configurazioni errate di sicurezza.
- La terza sono i permessi eccessivi concessi a utenze e servizi. Un account che ha più diritti di quanti ne servano al suo compito è un’escalation già pronta: non c’è nulla da forzare, basta usare permessi che non avrebbero dovuto esserci.
Rientrano qui anche le utenze di servizio con credenziali predefinite mai cambiate.
C’è infine una categoria che merita una nota, perché è quella che sfugge ai controlli: l’abuso di strumenti legittimi del sistema operativo.
Utility di amministrazione previste dal sistema vengono usate per compiere azioni privilegiate senza introdurre codice estraneo.
Poiché sono strumenti autorizzati, distinguere l’uso lecito da quello abusivo è difficile per i sistemi di rilevamento ed è il motivo del paragrafo che segue.
Un accesso alla vostra rete, dove arriva?
Un penetration test parte da un punto di ingresso realistico e verifica se e fino a dove è possibile scalare i privilegi e raggiungere i sistemi critici, concatenando le debolezze come farebbe un attaccante. Il report dice cosa correggere per primo, sulla base di prove.
Perché è difficile da rilevare
L’escalation è insidiosa per una ragione precisa: non assomiglia a un attacco.
Quando avviene sfruttando permessi eccessivi o strumenti legittimi, non c’è codice estraneo da riconoscere, non c’è una firma da confrontare, non c’è un file sospetto. C’è un’utenza autorizzata che compie azioni autorizzate, solo con un’utenza che non le competerebbe.
Per un sistema di rilevamento è traffico normale.
Questo ribalta l’ordine delle priorità.
Contro un malware si può opporre uno strumento che lo riconosce. Contro un’escalation condotta con mezzi legittimi la difesa non è il riconoscimento ma la struttura: fare in modo che, anche riuscendo a salire, l’attaccante trovi poco da raggiungere.
È lo stesso principio della segmentazione di rete, applicato ai privilegi invece che alla topologia.
Come si limita
Non esiste una misura singola che chiuda la privilege escalation, perché nasce dalla somma di piccole debolezze.
Le contromisure che spostano il rischio sono quindi diverse e si rinforzano a vicenda.
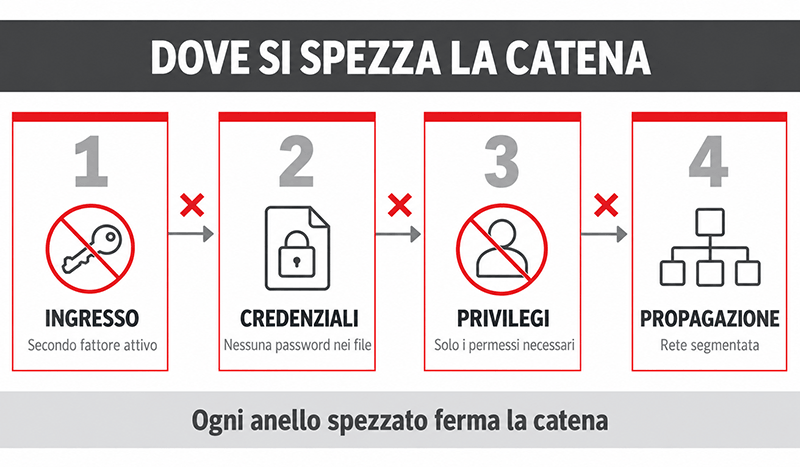
I quattro punti in cui una catena di privilege escalation può essere interrotta.
- Il privilegio minimo è il principio di fondo: ogni utenza e ogni servizio ha esattamente i diritti che gli servono, e nulla di più. È l’intervento che rende inutili molte escalation prima ancora che vengano tentate, perché toglie i permessi in eccesso da cui partono.
- La gestione delle credenziali viene subito dopo. Password e token non vanno mai in chiaro dentro script, file di configurazione o backup, e le utenze amministrative vanno custodite in un sistema che ne controlli l’accesso invece di lasciarle sparse. Vale la pena verificare periodicamente dove sono finite, perché si accumulano.
- L’aggiornamento dei sistemi chiude la via delle vulnerabilità note. Un’escalation che sfrutta una falla pubblicata esiste solo finché quella falla resta aperta, e per i casi in cui la patch non si può applicare valgono le misure di contenimento descritte parlando di patch management.
- La segmentazione, infine, decide l’esito. Anche quando l’escalation riesce, una rete divisa in aree con confini stretti fa sì che il controllo ottenuto su un segmento non si estenda a tutto il resto. È la differenza fra un incidente circoscritto e la compromissione totale.
Nessuna di queste misure si verifica leggendo la documentazione. Si verifica provando a percorrere la catena ed è esattamente quello che fa un’attività di verifica condotta con un mandato: partire da un accesso e vedere fin dove porta, per sapere quali anelli vanno spezzati per primi.
Quante utenze della vostra rete hanno più privilegi del necessario?
Un vulnerability assessment verifica configurazioni, versioni e permessi dei sistemi esposti e individua le condizioni che rendono possibile un’escalation. Il report le restituisce in ordine di priorità, con l’indicazione di cosa correggere.
- Autore articolo
- Gli ultimi articoli
Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.