Una precisazione prima di partire: qui DPI sta per Deep Packet Inspection, non per i punti per pollice di stampanti e scanner.
Un firewall che filtra per indirizzi e porte lavora ai livelli 3 e 4: legge l’intestazione IP e quella TCP o UDP e decide in base a sorgente, destinazione e porta. Anche nella versione stateful, che tiene traccia delle connessioni aperte, il payload non lo guarda mai. Funzionava finché la porta identificava il servizio: la 25 per la posta, la 21 per il trasferimento di file, la 80 per il web.
Oggi la porta 443 trasporta quasi tutto: applicazioni SaaS, videoconferenze, aggiornamenti, API e il traffico di comando e controllo di molti malware. A livello 4 sono indistinguibili. La Deep Packet Inspection sale fino al livello 7: riconosce il protocollo applicativo, identifica l’applicazione che ha generato il flusso e confronta il contenuto con firme e modelli di comportamento noti.
Il limite è la cifratura. Con TLS 1.3 il certificato del server viaggia cifrato, QUIC sposta il traffico su UDP proteggendo anche parte dell’intestazione di trasporto e l’Encrypted Client Hello nasconde perfino il nome del sito richiesto. Una DPI passiva vede sempre meno: restano i metadati, l’impronta della negoziazione TLS e il comportamento statistico dei flussi. Per vedere il contenuto serve l’ispezione TLS, che significa terminare la cifratura sul firewall con tutto quello che comporta.
Vediamo come funziona la DPI, cosa riesce ancora a vedere nel traffico cifrato e dove si ferma. Sono le domande che decidono quanto potete fidarvi delle regole applicative del vostro firewall.
Cos’è la Deep Packet Inspection
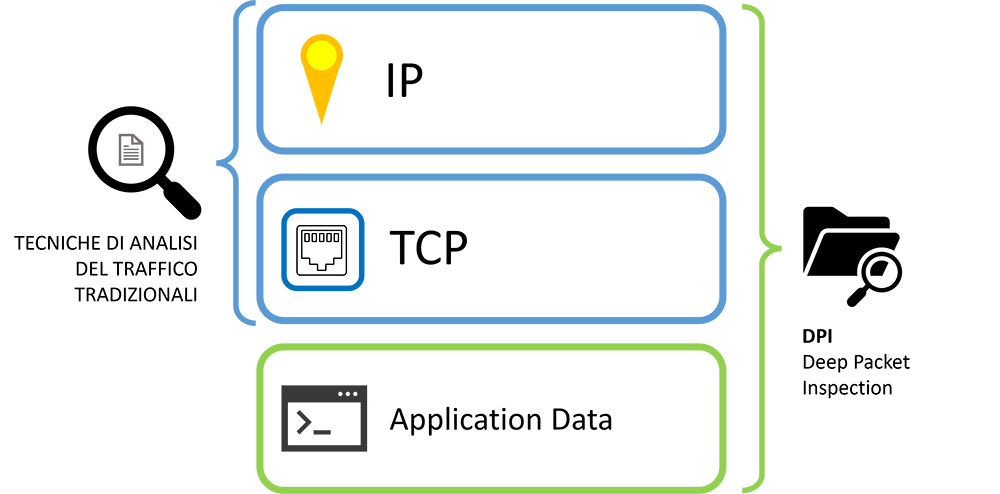
La Deep Packet Inspection è una tecnica di analisi del traffico di rete che esamina sia l’intestazione dei pacchetti sia il loro contenuto, il payload.
Le tecniche tradizionali si fermano all’intestazione: sanno chi parla con chi e su quale porta, non cosa si dicono.
La differenza si capisce mettendo in fila le tre generazioni di filtraggio.
| Tecnica | Cosa guarda | Cosa può decidere | Cosa non vede |
|---|---|---|---|
| Packet filtering | L’intestazione di ogni pacchetto, preso da solo (livelli 3 e 4) | Consentire o bloccare per indirizzo, porta e protocollo | Se il pacchetto appartiene a una connessione legittima |
| Stateful inspection | L’intestazione più lo stato della connessione (livelli 3 e 4) | Accettare solo le risposte a connessioni aperte dall’interno | L’applicazione: tutto quello che passa dalla 443 è “web” |
| Deep Packet Inspection | Intestazione, stato e contenuto (fino al livello 7) | Riconoscere l’applicazione, bloccare contenuti malevoli, limitare la banda per applicazione | Il contenuto del traffico cifrato, senza ispezione TLS |
La DPI non è un prodotto a sé ma una funzione e la si trova in tre posti.
Nei firewall di nuova generazione e negli UTM permette regole per applicazione invece che per porta. Nei sistemi di prevenzione delle intrusioni confronta il traffico con le firme degli attacchi noti. Negli strumenti di analisi della rete, accanto a un IDS, classifica i flussi per capire cosa succede. Gli operatori di telecomunicazioni la usano per gestire la banda e alcuni governi per controllare cosa circola: è la stessa tecnica con scopi diversi. Il ruolo del firewall nell’architettura di rete l’abbiamo descritto nell’articolo su firewall e DMZ.
Come funziona la Deep Packet Inspection
Una DPI può lavorare in due posizioni.
In modalità passiva riceve una copia del traffico da una porta di mirroring dello switch o da un network tap: vede tutto ma non può bloccare nulla, come uno sniffer che analizza invece di registrare. In modalità in linea il traffico le passa attraverso: può fermare un pacchetto prima che arrivi a destinazione, al prezzo di introdurre latenza e di diventare il punto da cui passa tutta la rete. I firewall di nuova generazione lavorano in linea.
Il lavoro avviene in sequenza.
Prima il motore ricompone i flussi, perché un file o una pagina viaggiano spezzati in molti pacchetti e l’analisi del singolo pacchetto perderebbe il quadro.
Poi identifica il protocollo applicativo dal contenuto e non dalla porta: un server web su una porta insolita resta riconoscibile. Infine confronta il contenuto con un database di firme (sequenze che identificano exploit, malware o traffico di comando e controllo già noti) e con regole di anomalia. A quel punto decide: consentire, bloccare, limitare la banda o segnalare.
Ogni decisione finisce nei log.
Due limiti di progetto
Il primo è la dipendenza dalle firme. Un attacco nuovo, che nessuno ha ancora descritto, non ha una firma e passa. I malware polimorfici cambiano a ogni copia proprio per non averne una stabile. Per questo le politiche più restrittive ribaltano la logica: consentono solo le applicazioni esplicitamente autorizzate e bloccano tutto il resto. Riducono la superficie esposta ma richiedono di sapere con precisione cosa serve all’azienda.
Il secondo è la potenza di calcolo. Le schede tecniche dei firewall di nuova generazione riportano di solito due valori di throughput: con il solo filtraggio e con le funzioni di ispezione attive. Il secondo è spesso una frazione del primo. Quando la rete rallenta la tentazione è spegnere l’ispezione proprio dove serviva.
Il firewall protegge la rete. Chi protegge il firewall?
Firewall e concentratori VPN sono esposti su internet per definizione e compaiono con regolarità nei cataloghi delle vulnerabilità sfruttate. Il Vulnerability Assessment di Cyberment verifica i dispositivi di perimetro, le interfacce di gestione raggiungibili e i servizi esposti e vi restituisce le vulnerabilità in ordine di priorità.
Cosa vede la DPI nel traffico cifrato
La quasi totalità del traffico web oggi viaggia cifrata. Per una DPI passiva il payload di una connessione TLS è illeggibile. Fino a qualche anno fa restavano però molti indizi in chiaro: il nome del sito nella richiesta iniziale, il certificato del server, le query DNS. I protocolli recenti li stanno chiudendo uno dopo l’altro.
TLS 1.3 cifra il certificato del server. DNS over HTTPS porta le richieste DNS dentro una connessione cifrata, dove il firewall non le legge più. QUIC, il trasporto su cui si basa HTTP/3, usa UDP e protegge anche parte delle proprie intestazioni. L’Encrypted Client Hello, dove è attivo, nasconde il nome del sito richiesto, cioè l’ultimo indizio rimasto in chiaro.
Cosa resta visibile
Resta il comportamento. Un motore DPI può ancora riconoscere l’impronta della negoziazione TLS (le firme note come JA3 e JA4, diverse per ogni client e libreria), la dimensione e la cadenza dei pacchetti, la durata dei flussi, gli indirizzi di destinazione. Librerie open source come nDPI di ntop classificano il traffico cifrato con misure statistiche come l’entropia e la varianza; altri prodotti usano modelli di machine learning.
Funziona bene per capire che un flusso è una videochiamata o un aggiornamento di sistema. È molto meno affidabile per dire se dentro c’è un malware e la natura statistica del metodo produce errori in entrambe le direzioni: traffico lecito bloccato e traffico malevolo lasciato passare.
L’ispezione TLS
Per leggere il contenuto il firewall deve mettersi in mezzo. Con l’ispezione TLS termina la connessione cifrata verso il sito, ne esamina il contenuto e ne apre una nuova verso il dispositivo dell’utente, firmata con un certificato dell’azienda installato in anticipo su tutti i client. È un man in the middle autorizzato e ne ha tutte le conseguenze.
Le applicazioni che accettano solo un certificato specifico (certificate pinning) smettono di funzionare e finiscono nella lista delle eccezioni. Molti amministratori escludono le categorie bancarie e sanitarie per ragioni di riservatezza e bloccano QUIC per costringere i browser a tornare su TCP, dove l’ispezione funziona. Il firewall diventa il punto in cui tutto il traffico dell’azienda è in chiaro e la sua chiave privata uno dei segreti più delicati della rete. Resta infine il tema della riservatezza delle comunicazioni dei dipendenti, da valutare con chi in azienda si occupa di protezione dei dati. Ogni eccezione è un punto cieco.
Cosa verificare sul vostro firewall
Un firewall con DPI è uno strumento potente. È anche uno strumento che si configura una volta e poi si dimentica, mentre il traffico e le minacce cambiano ogni settimana. La domanda utile non è se il firewall ha la DPI. È se le regole che avete scritto bloccano davvero quello che dovrebbero.
- Le eccezioni all’ispezione TLS: quante sono, chi le ha aggiunte, se servono ancora. Ogni voce è traffico che il firewall non legge.
- Lo stato delle firme: un abbonamento scaduto lascia la DPI accesa e cieca e non sempre il firewall lo segnala in modo evidente.
- Le funzioni spente per prestazioni: l’ispezione disattivata su un segmento per risolvere un rallentamento e mai riattivata.
- Le regole per porta sopravvissute: una regola che consente qualsiasi applicazione sulla 443 annulla il vantaggio della DPI.
- Il firewall stesso: interfaccia di gestione raggiungibile da internet, firmware non aggiornato, VPN esposta. Firewall e concentratori VPN compaiono con regolarità nel catalogo delle vulnerabilità sfruttate e sono tra i primi bersagli di chi vuole entrare in un’azienda.
Le prime quattro voci si controllano dalla console, a patto di sapere cosa cercare. L’ultima e soprattutto la domanda di fondo (il traffico che non dovrebbe passare passa?) si verificano solo provando. È il lavoro di un penetration test: si parte da una posizione realistica (dentro o fuori dalla rete) e si verifica quali sistemi si raggiungono, quali regole reggono e dove la segmentazione non è quella che il disegno di rete promette.
La DPI vede il traffico. Non vede gli errori di configurazione che lo lasciano passare.
Le regole del firewall reggono davvero?
Il Penetration Test di Cyberment verifica dall’esterno e dall’interno quali sistemi un attaccante raggiunge e quali regole del firewall riesce ad attraversare, con perimetro e regole d’ingaggio concordati per iscritto.
- Autore articolo
- Gli ultimi articoli
Curioso e ostinato, si immerge nello studio di materie e argomenti anche molto distanti tra loro, con l’obiettivo di farli in qualche modo sempre incontrare.
I suoi principali interessi includono i metodi formali e la cybersecurity, che tenta di portare avanti nel tempo libero tramite corsi extra-universitari e sessioni di CTF. Convinto che il progresso tecnologico, se guidato dall’etica, possa migliorare il mondo, sogna di poter fare la sua parte in questo gioco.