In molte aziende manifatturiere italiane il reparto IT lavora bene. Patch applicate con regolarità, autenticazione a più fattori sugli account, backup verificati, rete d’ufficio segmentata.
Poi si scende in produzione e si entra in un altro paese. Un sistema operativo fuori supporto da dieci anni. Il pannello di una linea con la password di fabbrica ancora attiva. Il fornitore del macchinario che accede da remoto con una connessione che nessuno ha mai censito.
Non è trascuratezza: è che in fabbrica valgono regole diverse. Sei, per la precisione, e spiegano perché applicare le pratiche d’ufficio a una linea di produzione porta più problemi che benefici.
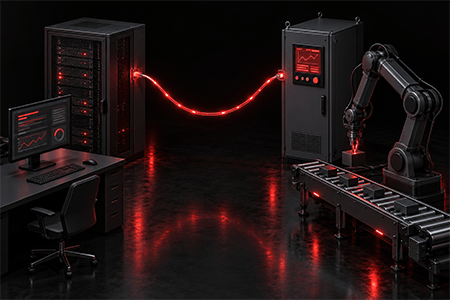
Il Rapporto Clusit 2026 fotografa un settore sotto pressione. Gli attacchi al manifatturiero sono cresciuti del 79% su scala mondiale, e circa il 16% di quelli censiti nel mondo contro questo settore ha colpito un’organizzazione italiana. Sul totale dei 5.265 attacchi gravi rilevati nel 2025, l’Italia ne ha subiti 507, con una crescita del 42% sull’anno precedente.
A questi numeri si aggiunge una data. Il 31 ottobre 2026 scade il termine per l’adozione delle misure di sicurezza di base previste dalla NIS2. Dal mese successivo l’Agenzia per la Cybersicurezza Nazionale può avviare le verifiche.
Che cosa distingue la sicurezza OT dalla sicurezza IT
Con OT, sigla di Operational Technology, si indicano l’hardware e il software che sorvegliano e comandano processi fisici: i controllori logici programmabili, cioè i PLC, i sistemi di supervisione e acquisizione dati noti come SCADA, i sistemi di controllo distribuito, i pannelli operatore, i sensori e gli attuatori. L’IT raccoglie invece i sistemi che trattano informazioni: server, gestionali, postazioni di lavoro.
La differenza sta nell’effetto di un comando. Un’istruzione sbagliata su un server produce un errore, un file corrotto, un servizio fermo. La stessa istruzione su un PLC muove una valvola, ferma un motore, cambia la temperatura di un forno.
Il software esce dal dominio digitale e agisce sulla materia. Da lì in poi cambia tutto.
Su questa distinzione poggiano i due riferimenti tecnici della materia. La serie IEC 62443 definisce i requisiti di sicurezza per i sistemi industriali di automazione e controllo, con la logica di zone e condotti che regola come le parti dell’impianto comunicano fra loro. La pubblicazione NIST SP 800-82 raccoglie la guida operativa per la protezione degli ambienti OT.
Entrambe partono dallo stesso presupposto: l’OT ha requisiti propri di prestazione, affidabilità e sicurezza delle persone, distinti da quelli dell’informatica aziendale.
Le sei differenze che contano
Sono queste, e ognuna spiega perché una pratica valida in ufficio diventa un problema in produzione.
| Differenza | Cosa comporta in fabbrica |
|---|---|
| Le priorità sono invertite | In ufficio conta prima la riservatezza dei dati, poi l’integrità, infine la disponibilità. In fabbrica l’ordine si ribalta: conta che l’impianto funzioni e che nessuno si faccia male. Un server si spegne due ore per un aggiornamento, un forno di fusione no |
| Il ciclo di vita è dieci volte più lungo | Un server vive tre o cinque anni, una linea venti o trenta. Da qui sistemi operativi fuori supporto e componenti che il produttore non fabbrica più. Sostituire non è una decisione informatica: passa dal piano degli investimenti |
| Le finestre di manutenzione sono rare | In ufficio una patch critica si applica in pochi giorni. In produzione aspetta la fermata programmata, che in certi impianti arriva una volta l’anno. E aggiornare un macchinario può invalidarne la certificazione o la garanzia del costruttore |
| I protocolli sono nati senza autenticazione | Modbus, Profinet e DNP3 vengono da un’epoca in cui la rete di processo era fisicamente separata. Non prevedono verifica dell’identità né cifratura: chi raggiunge quella rete invia comandi che il sistema esegue come legittimi. Non c’è nulla da correggere, è progettazione |
| Le conseguenze cambiano natura | Un incidente informatico produce furto di dati e obblighi di notifica. Uno in fabbrica ferma la produzione, danneggia i macchinari, compromette la qualità e mette a rischio gli operatori. Esiste una famiglia di malware costruita per questo, da Stuxnet a Industroyer a Triton |
| L’air gap non esiste più | L’isolamento fisico che giustificava l’assenza di controlli è stato smontato dall’integrazione fra gestionali e macchinari, dalla manutenzione remota dei fornitori e dai dispositivi arrivati con Industria 4.0. I sistemi progettati per quell’isolamento sono ancora al loro posto |
La seconda e la terza riga insieme producono la situazione che nei rilievi incontriamo più spesso: una macchina con una vulnerabilità nota, per cui la correzione esiste, che nessuno può applicare. Rientra nella categoria più larga delle vulnerabilità che non si possono correggere, dove l’unica strada praticabile è il contenimento.
Perché il manifatturiero italiano è il bersaglio
Quel 16% di attacchi mondiali al manifatturiero concentrati su aziende italiane ha spiegazioni concrete.
La prima è la densità del tessuto industriale: l’Italia conta un numero di imprese manifatturiere che poche economie europee avvicinano. La seconda riguarda gli incentivi di Industria 4.0, che hanno spinto la connessione dei macchinari senza imporre requisiti di sicurezza equivalenti.
C’è poi una ragione di convenienza. Un archivio rubato va monetizzato con una trattativa incerta. Una linea ferma costa all’azienda ogni ora che passa, in modo visibile e misurabile da chiunque. Il ransomware trova nel manifatturiero la leva più efficace, perché la richiesta arriva su un’impresa che ha bisogno di ripartire subito. Su come si svolge quella trattativa abbiamo scritto un pezzo dedicato al negoziato con un gruppo ransomware.
Un elemento che molti sottovalutano riguarda il punto di ingresso. L’attacco raramente comincia dall’OT. Nasce quasi sempre in ufficio, con una email di phishing o un accesso remoto esposto. Da lì raggiunge la fabbrica, perché le due reti si parlano.
Chi separa i due mondi solo sulla carta lo scopre quando il ransomware ha già cifrato le postazioni di supervisione.
L’attacco che ferma una linea quasi mai comincia in fabbrica.
Comincia da una postazione d’ufficio, da un accesso remoto esposto o da un servizio raggiungibile dall’esterno. Il Vulnerability Assessment individua quei punti di ingresso sulla rete che confina con l’impianto, e ve li restituisce in ordine di priorità.
La scadenza del 31 ottobre 2026
La direttiva NIS2, recepita in Italia con il decreto legislativo 138 del 2024, ha portato oltre ventimila organizzazioni dentro un perimetro di obblighi che comprende buona parte del manifatturiero.
L’articolo 4 della Determinazione ACN 379907 del 19 dicembre 2025 fissa al 31 ottobre 2026 il termine per l’adozione delle misure di sicurezza di base, contando diciotto mesi dalla comunicazione di inserimento nell’elenco NIS. Le misure sono ancorate al Framework Nazionale per la Cybersecurity e la Data Protection e si differenziano per categoria: i soggetti importanti ne devono adottare 37 con 87 requisiti, quelli essenziali 43 con 116 requisiti. Chi è entrato nel perimetro durante il 2026 segue un percorso più lungo, con termine al 31 luglio 2027.
Due aspetti meritano attenzione oltre la scadenza.
Da novembre l’ACN può avviare le attività ispettive. Finisce la fase di accompagnamento e comincia quella di verifica, e non basta aver adottato misure sulla carta: serve dimostrare con evidenze documentali che il sistema funzioni.
Il secondo riguarda la responsabilità, che l’articolo 23 del decreto attribuisce all’organo di amministrazione senza possibilità di delega.
Per un’azienda manifatturiera la conseguenza è diretta. La sicurezza OT entra nel perimetro con la stessa dignità di quella informatica: i sistemi di fabbrica vanno censiti, protetti e documentati.
Come si mette in sicurezza un impianto
Gli interventi che funzionano sugli ambienti industriali seguono un ordine preciso, e ogni passo dipende dal precedente.
1. Inventario degli asset di fabbrica. Nessuno protegge quello che non sa di avere. La rilevazione va condotta in modo passivo, osservando il traffico invece di interrogare i dispositivi, perché una scansione attiva può mandare in blocco un PLC anziano. Il principio è lo stesso dell’inventario degli asset sul lato informatico, con un vincolo in più sul metodo.
2. Separazione fra rete di produzione e rete d’ufficio. È la misura con il rendimento più alto. La logica di zone e condotti prevista dalla IEC 62443 stabilisce quali parti dell’impianto possono comunicare e attraverso quali passaggi controllati. Vale anche il principio generale della segmentazione di rete.
3. Controllo degli accessi remoti dei fornitori. Le connessioni per la manutenzione vanno aperte su richiesta, intestate a una persona, registrate e chiuse al termine. Un tunnel permanente lasciato attivo da anni è una porta di servizio che nessuno sorveglia.
4. Monitoraggio passivo del traffico di processo. Osservare le comunicazioni fra i dispositivi permette di riconoscere comandi anomali senza introdurre carico sui sistemi in produzione.
5. Misure compensative dove la patch non si applica. Quando un macchinario non è aggiornabile, la protezione passa dall’isolamento e dalla sorveglianza di quello che entra e che esce.
6. Formazione congiunta di IT e produzione. I due reparti usano vocabolari diversi per le stesse cose. La IEC 62443 nasce anche per dare loro un linguaggio comune.
La sicurezza OT non è una versione ridotta della sicurezza informatica. Poggia su priorità diverse, convive con macchinari che dureranno vent’anni e fa i conti con protocolli nati quando la rete di fabbrica era davvero separata. Applicare a una linea di produzione le pratiche pensate per un ufficio produce fermi non programmati e certificazioni invalidate.
I numeri del Clusit e la scadenza di ottobre spingono nella stessa direzione. Per un’azienda manifatturiera italiana si parte dall’inventario di quello che gira in produzione, seguito dalla separazione fra i due mondi.
C’è però una parte che nessuna segmentazione copre. In fabbrica la password di un pannello passa di mano fra i turni, la chiavetta del manutentore gira fra tre macchine, e l’accesso del fornitore resta aperto perché disattivarlo è una seccatura.
Nessuna segmentazione regge alle abitudini di reparto.
La Cyberment Academy forma il personale di produzione e quello IT sullo stesso vocabolario, così le regole scritte in un documento diventano pratiche che qualcuno applica davvero.
- Autore articolo
- Gli ultimi articoli
Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.