
Il consiglio che circola da vent’anni è cercare il lucchetto.
Oggi non serve quasi più a niente: i siti web fraudolenti ce l’hanno esattamente come quelli legittimi e ottenerlo costa zero euro e cinque minuti.
Quello che serve guardare è altro, ed è alla portata di chiunque. Non richiede strumenti, richiede di sapere dove posare gli occhi.

Che cosa si rischia davvero
Le situazioni pericolose sono tre e conviene distinguerle, perché richiedono attenzioni diverse.
Un sito contraffatto è costruito apposta per ingannare: replica l’aspetto di una banca, di un corriere o di un e-commerce noto, e serve a raccogliere credenziali o dati di pagamento. È il terminale di una campagna di phishing e quasi mai lo raggiungete digitando un indirizzo: ci arrivate cliccando un link.
Un sito compromesso è invece un sito vero, legittimo, in cui qualcuno è entrato e ha inserito codice malevolo. Il proprietario spesso non lo sa. Qui il pericolo non è inserire dati, è semplicemente aprirlo.
Un sito non sicuro, infine, è gestito da qualcuno che non ha preso misure adeguate. Non vi infetta, ma quello che gli consegnate potrebbe finire in mani sbagliate.
Il dominio è l’unica cosa che non si può falsificare
Tutto il resto di un sito si può copiare: grafica, testi, immagini, logo, perfino le recensioni. L’unica cosa che l’attaccante non può avere è l’indirizzo esatto dell’originale, perché quello è già registrato da qualcun altro.
Ecco perché la verifica del dominio viene prima di ogni altra, e perché va fatta in un modo preciso che quasi nessuno conosce.
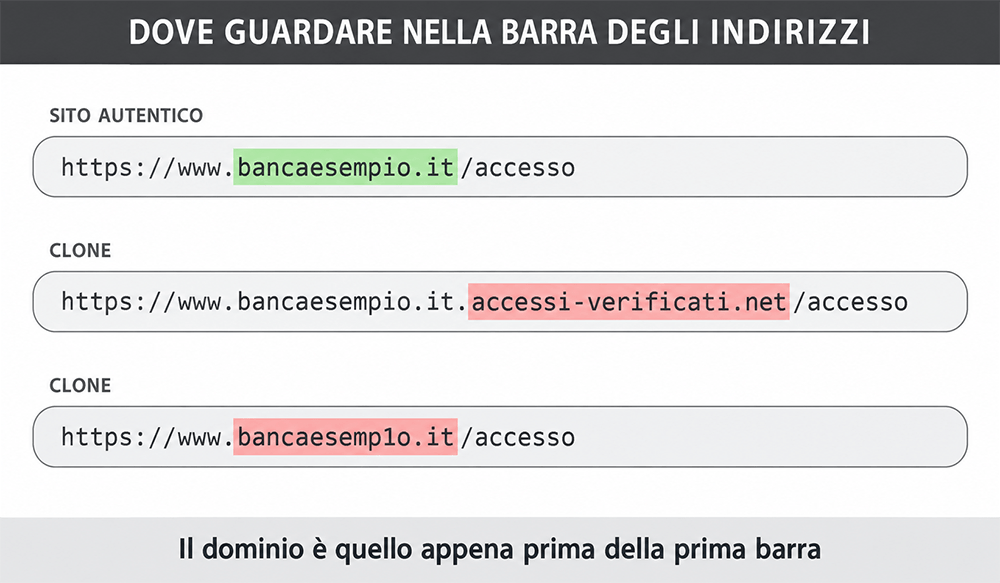
Il dominio registrato è la porzione immediatamente precedente alla prima barra. Tutto ciò che sta a sinistra è un sottodominio, e chiunque possieda il dominio può crearne quanti ne vuole.
Il punto è che un indirizzo si legge da destra verso sinistra, partendo dall’estensione.
Il dominio vero è quello che sta immediatamente prima della prima barra, non quello che compare per primo. Chi costruisce un clone lo sa e sfrutta la lettura da sinistra, che è quella naturale.
Le tecniche più usate sono tre: infilare il nome del marchio come sottodominio di un dominio proprio, sostituire un carattere con uno simile, oppure aggiungere una parola rassicurante con un trattino. Sono tutte varianti dello stesso meccanismo di falsificazione dell’identità che abbiamo descritto parlando di spoofing.
Da telefono la faccenda peggiora, perché la barra degli indirizzi è corta e mostra solo l’inizio. In caso di dubbio ruotate lo schermo o toccate la barra per vedere l’indirizzo per intero.
Lucchetto e certificato: cosa dicono e cosa no
Il lucchetto dice una cosa sola: la connessione è cifrata, quindi nessuno può leggere quello che scrivete mentre viaggia. Non dice niente su chi lo riceve dall’altra parte.
La ragione è che il tipo di certificato più diffuso verifica soltanto che chi lo richiede possieda quel dominio. Chiunque registri un indirizzo simile al vostro ne ottiene uno valido, gratuitamente, in pochi minuti. Il funzionamento tecnico lo trovate nell’articolo su che cos’è un certificato SSL.
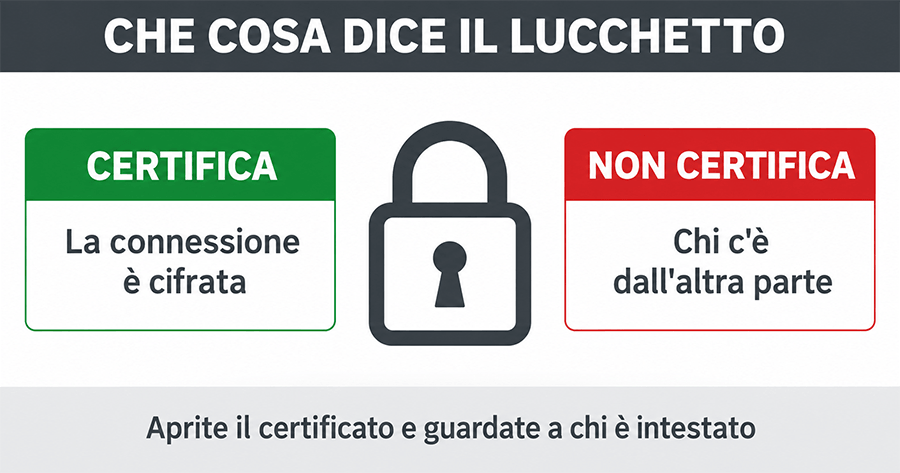
Il certificato a validazione di dominio, il più diffuso, verifica solo il possesso dell’indirizzo. Per sapere chi c’è dietro serve aprire i dettagli e leggere l’intestatario.
Quello che invece vale la pena guardare sta un livello sotto.
Aprendo i dettagli del certificato si vede a chi è intestato: sui certificati di livello superiore compare il nome dell’organizzazione, verificato da chi lo ha emesso.
Se aprite il certificato della vostra banca e non trovate il nome della banca, è un segnale che pesa. Abbiamo approfondito i livelli di validazione nell’articolo su come riconoscere un sito autentico.
Chi visita il vostro sito può fidarsi?
Un web vulnerability assessment analizza siti, portali ed e-commerce secondo la metodologia OWASP e individua le falle sfruttabili prima che lo faccia un attaccante. Il report indica cosa correggere e con quale priorità.
I segnali di contorno
Nessuno di questi basta da solo, ma insieme spostano il giudizio.
L’assenza di dati identificativi completi è il più affidabile. Un sito che vende qualcosa in Italia deve riportare ragione sociale, indirizzo e partita IVA, e quei dati sono verificabili. Un modulo di contatto senza null’altro dietro è un segnale forte.
I prezzi molto sotto mercato sono l’esca classica delle piattaforme fraudolente, e in genere si accompagnano a una pressione artificiale sul tempo: contatori alla rovescia, disponibilità quasi esaurita, offerte che scadono fra sette minuti.
I metodi di pagamento sono il punto che chiude la questione. Un sito che accetta solo bonifico, ricariche o criptovalute e non offre circuiti con tutela dell’acquirente sta dicendo esplicitamente di non volere transazioni reversibili.
Il vecchio consiglio sugli errori grammaticali ha invece smesso di funzionare, perché i testi oggi vengono generati in italiano corretto. Su un clone di buona fattura non trovate più nulla di strano nella lingua.
Gli strumenti per verificare un indirizzo
Quando il dubbio resta, esistono servizi gratuiti che analizzano un indirizzo al posto vostro.
Il rapporto sulla trasparenza di Google indica se una pagina risulta segnalata come pericolosa nei suoi archivi. VirusTotal la confronta con decine di elenchi di sicurezza diversi. Esistono anche servizi che aprono la pagina in un ambiente isolato e mostrano cosa carica, senza che dobbiate visitarla voi.
Un’avvertenza sulla lettura dei risultati, perché è la parte dove si sbaglia. Una segnalazione è un motivo sufficiente per stare alla larga. L’assenza di segnalazioni non è invece una promozione: i siti fraudolenti hanno vita breve e vengono catalogati con ritardo, quindi un clone messo online ieri risulta pulito ovunque.
Il controllo che nessuno fa e che vale più di tutti è il più semplice: invece di seguire il link, cercate il nome dell’azienda su un motore di ricerca e arrivate al sito da lì. Se l’indirizzo che trovate non coincide con quello su cui stavate per inserire i dati, avete la risposta.
Se il sito è il vostro
Fin qui abbiamo guardato il problema dal lato di chi naviga. Se gestite un sito aziendale, la prospettiva si ribalta ed è quella che conta di più per voi.
I vostri clienti applicano, consapevolmente o no, le verifiche descritte sopra. Ma quelle verifiche riguardano l’apparenza, e la sicurezza reale di un sito sta sotto: nelle vulnerabilità dell’applicazione, nelle configurazioni del server, nei componenti di terze parti non aggiornati. Un sito può superare ogni controllo visivo ed essere compromesso da settimane.
Il rischio concreto per un’azienda è di finire nella seconda categoria descritta all’inizio: sito legittimo in cui qualcuno è entrato, che distribuisce codice malevolo ai propri visitatori senza che il proprietario ne sappia nulla. Quando accade, oltre al danno tecnico c’è la segnalazione nei browser, che rende il sito irraggiungibile per chiunque.
La verifica che risponde a questo è un’analisi delle vulnerabilità dell’applicazione condotta dall’esterno, secondo gli standard di riferimento del settore. Ne abbiamo spiegato finalità e limiti nell’articolo su che cos’è un website vulnerability assessment, e le categorie di problemi che emergono più spesso sono quelle raccolte nell’elenco delle principali vulnerabilità delle applicazioni web.
Le vulnerabilità trovate sono davvero sfruttabili?
Un penetration test verifica quali debolezze un attaccante può realmente utilizzare sulla vostra applicazione e fin dove riesce ad arrivare concatenandole. Il risultato dice cosa correggere per primo, sulla base di prove.
- Autore articolo
- Gli ultimi articoli

Responsabile Marketing per due aziende leader nel settore della Sicurezza Informatica: organizzo e progetto iniziative di diffusione della cultura cybersecurity e dei rischi cyber-crime attraverso contenuti web, eventi on e off line e materiale info-grafico. Ho una naturale propensione per far coesistere il lato metodico e preciso del mio carattere con la parte più creativa, visionaria e ambiziosa di me. Sono curiosa, riflessiva e non metto freni alla mia fame di conoscenza.