
Dal 15 gennaio 2026 chi rientra nella NIS2 non deve più interpretare cosa significhi “misure adeguate e proporzionate”.
L’ACN ha pubblicato l’elenco: 37 misure per i soggetti importanti, 43 per gli essenziali, ciascuna con requisiti numerati e un codice.
Questo articolo non le spiega tutte.
Risponde a una domanda più stretta e più utile: quali di quelle misure si dimostrano con una verifica tecnica dall’esterno e quali no.
Perché una parte si adempie scrivendo procedure e una parte si adempie solo guardando i sistemi.
Confondere le due porta a presentarsi all’ispezione con un faldone di politiche e nessuna evidenza.
- La Determinazione ACN 379907/2025
- Importanti ed essenziali: cosa cambia davvero
- La misura che nomina vulnerability assessment e penetration test
- Le misure che si verificano dall’esterno
- Le misure sulla formazione
- Che cosa deve contenere la relazione
- I quattro incidenti da notificare
- Le scadenze
- Che cosa una verifica esterna non copre
La Determinazione ACN 379907/2025
L’articolo 24 del decreto legislativo 138/2024 impone misure di sicurezza adeguate e proporzionate.
L’articolo 31 affida all’Agenzia per la cybersicurezza nazionale il compito di stabilirne specifiche, termini e tempi graduali. L’Agenzia lo ha fatto con la Determinazione 379907 del 19 dicembre 2025, firmata dal Direttore generale, in vigore dal 15 gennaio 2026, che sostituisce la precedente 164179 del 14 aprile 2025.
Il provvedimento ha nove articoli e quattro allegati.
Gli allegati 1 e 2 contengono le misure di sicurezza, rispettivamente per i soggetti importanti e per gli essenziali.
Gli allegati 3 e 4 definiscono gli incidenti significativi che le due categorie devono notificare.
Le misure sono organizzate secondo il Framework Nazionale per la Cybersecurity, in sei funzioni: governo, identificazione, protezione, rilevamento, risposta, ripristino. Ogni misura ha un codice, come ID.RA-01 o PR.AA-03 e uno o più requisiti numerati. Ogni requisito è collegato a una delle sedici politiche scritte che l’ente deve avere. La misura GV.PO-01 le elenca tutte: dalla gestione del rischio alla gestione delle vulnerabilità, dalla formazione alla risposta agli incidenti.
Le abbiamo inquadrate nel contesto delle altre norme nell’articolo su quando vulnerability assessment e penetration test sono obbligatori.
Qui entriamo nel dettaglio del testo.
Importanti ed essenziali: cosa cambia davvero
I numeri sono 37 misure e 87 requisiti per gli importanti, 43 misure e 116 requisiti per gli essenziali. La differenza è di sei misure e ventinove requisiti. Conviene sapere dove stanno.
Le sei misure che riguardano solo gli essenziali sono l’inventario dei flussi di rete verso l’esterno, la formazione specializzata per chi ha ruoli tecnici, le configurazioni di riferimento hardened, la dismissione sicura dell’hardware, i sistemi di comunicazione di emergenza e la comunicazione del ripristino dopo un incidente.
I diciannove requisiti in più stanno su dieci misure comuni.
Il monitoraggio ne prende quattro, i backup tre. Ma i due che cambiano il lavoro di chi deve dimostrare la conformità stanno nella misura ID.RA-01, ed è la sezione che segue.
Una cosa vale per entrambe le categorie: i documenti che reggono tutto il sistema sono “approvati dagli organi di amministrazione e direttivi”.
Il piano di gestione del rischio, il piano di trattamento, il piano delle vulnerabilità, il piano di formazione, i piani di continuità, le sedici politiche.
Chi amministra firma e l’articolo 23 del decreto lo rende responsabile di quello che firma.
La misura che nomina vulnerability assessment e penetration test
La misura ID.RA-01 si intitola “Le vulnerabilità negli asset sono identificate, confermate e registrate“.
Per i soggetti importanti ha un solo requisito: usare le informazioni del CSIRT Italia e degli altri canali per identificare eventuali vulnerabilità sui propri sistemi.
Per i soggetti essenziali ne ha tre.
Il secondo è questo:
Determinazione ACN 379907/2025, allegato 2, misura ID.RA-01, requisito 2
Tre parole del testo contano più delle altre.
- Periodicamente: non una volta ma con una cadenza che il piano di gestione delle vulnerabilità deve stabilire.
- Prima della messa in esercizio: ogni sistema rilevante nuovo va verificato prima di andare in produzione, non dopo.
- Sistemi rilevanti, che la Determinazione definisce come quelli la cui compromissione avrebbe impatto significativo sui servizi per cui l’ente rientra nella NIS2: è il perimetro minimo e va stabilito prima di commissionare qualsiasi attività.
Cadenza, clausole e soggetti importanti
La Determinazione non fissa la cadenza dei test.
Le uniche periodicità scritte negli allegati sono il riesame delle politiche almeno ogni anno, la valutazione del rischio e il riesame dei piani almeno ogni due anni. La frequenza delle verifiche la stabilisce il piano di gestione delle vulnerabilità della misura ID.RA-08, che gli organi direttivi approvano.
È una scelta vostra ma va scritta e motivata.
C’è poi la clausola “fatte salve motivate e documentate ragioni normative o tecniche”.
Non è una scappatoia.
Il requisito compare nella Tabella 2 in appendice all’allegato. La misura ID.RA-06 stabilisce che per i requisiti di quella tabella non attuati vanno adottate misure compensative, con descrizione nel piano di trattamento e indicazione del rischio residuo. Non fare il test è possibile ma bisogna scrivere perché e cosa si fa al suo posto.
Per gli importanti il test non è nominato.
Ma la misura ID.RA-08, requisito 2, vale per entrambe le categorie e dice che le vulnerabilità “sono prontamente risolte attraverso aggiornamenti di sicurezza o misure di mitigazione, ove disponibili, ovvero accettando e documentando il rischio”.
Per risolvere una vulnerabilità bisogna prima trovarla. Il CSIRT segnala quelle pubbliche, non quelle della vostra configurazione.
Periodico e prima della messa in esercizio
Un vulnerability assessment sui sistemi rilevanti produce la relazione che la misura ID.RA-01 richiede: descrizione dell’attività, esiti, vulnerabilità rilevate con il livello di impatto. Il report indica anche le misure di contenimento dove la correzione non è immediata, che è quello che il piano di trattamento deve documentare.
Le misure che si verificano dall’esterno
Oltre alla ID.RA-01, ci sono misure che parlano di configurazioni, esposizione e accessi. Si possono dichiarare in una procedura ma la conformità si dimostra solo guardando i sistemi. Le abbiamo raggruppate per tema.
| Misura | Cosa chiede | Importanti | Essenziali | Come si verifica |
|---|---|---|---|---|
| ID.AM-01, 02 | Inventario hardware e software, compresi IoT, OT e API | sì | sì | La ricognizione esterna trova ciò che l’inventario non ha |
| ID.AM-03 | Inventario dei flussi di rete verso l’esterno | — | sì | Confronto fra flussi dichiarati e servizi effettivamente esposti |
| PR.AA-01 | Utenze censite e individuali, comprese quelle amministrative e remote; credenziali robuste | sì | sì | Verifica di credenziali predefinite e condivise sui servizi esposti |
| PR.AA-03 | Autenticazione multifattore sui sistemi rilevanti | sì | sì | Verifica di quali accessi la richiedono e quali no |
| PR.AA-05 | Minimo privilegio, separazione fra utenze amministrative e ordinarie | sì | sì | Un penetration test verifica fin dove porta un’utenza ordinaria |
| PR.IR-01 | Elenco dei sistemi accessibili da remoto; sistemi perimetrali configurati | sì | sì | Confronto fra elenco e accessi remoti realmente raggiungibili |
| PR.PS-01 | Configurazioni di riferimento hardened documentate | — | sì | Verifica che i sistemi corrispondano alla configurazione dichiarata |
| PR.PS-02 | Solo software con aggiornamenti disponibili; patch senza ritardo | sì | sì | Verifica delle versioni in esercizio e delle vulnerabilità note aperte |
| PR.DS-02 | Cifratura in transito allo stato dell’arte verso l’esterno | sì | sì | Verifica di protocolli e cifrari accettati dai servizi esposti |
Dove ne abbiamo già parlato
Otto misure per gli importanti, dieci per gli essenziali, più la ID.RA-01. Ognuna di queste ha un tema che abbiamo trattato separatamente: la misura PR.IR-01 è il problema degli accessi remoti che nessuno ha mai chiuso, la PR.AA-01 è quello delle credenziali di fabbrica, la PR.AA-05 è quello della privilege escalation, la PR.PS-02 è il patch management con tutte le ragioni per cui nelle aziende reali passa in secondo piano.
Una nota sulla PR.PS-02 per gli essenziali. Il requisito 4, che gli importanti non hanno, chiede che l’aggiornamento del software critico sia “verificato in ambiente di test prima dell’effettivo impiego in ambiente operativo”. È la ragione per cui esiste un ambiente di prova fedele alla produzione. Nella maggior parte delle organizzazioni non c’è.
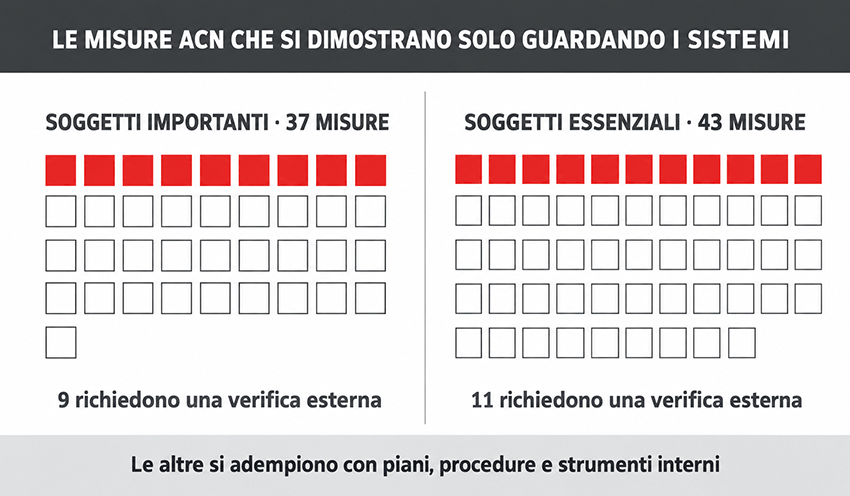
La proporzione fra misure che si dimostrano con documenti e misure che si dimostrano solo verificando i sistemi.
Le misure sulla formazione
La misura PR.AT-01 vale per entrambe le categorie e chiede un piano di formazione “del personale, ivi inclusi gli organi di amministrazione e direttivi”, con contenuti pianificati e modalità di verifica dell’acquisizione. Il piano è approvato dagli organi direttivi, ed è mantenuto un registro con l’elenco di chi ha ricevuto la formazione, i contenuti e le verifiche svolte.
Per gli essenziali si aggiunge la PR.AT-02: formazione dedicata al personale con ruoli specializzati, amministratori di sistema compresi, con istruzioni sulla configurazione sicura, sulle minacce note e sul comportamento in caso di eventi rilevanti. Con registro separato.
Sono le misure che rendono concreto l’articolo 23 del decreto. Ne abbiamo parlato nell’articolo sulla formazione come obbligo NIS2. Qui il punto è il registro: senza un elenco nominativo con date e contenuti, il piano di formazione è una dichiarazione.
Il registro che la misura PR.AT-01 richiede
Cyberment Academy, inclusa per tutti i clienti dei nostri servizi, rilascia un certificato di completamento per ogni corso e mette a disposizione degli amministratori un pannello con l’avanzamento di ogni persona. È il registro nominativo con contenuti e verifiche, prodotto mentre la formazione viene erogata.
Che cosa deve contenere la relazione
Il requisito 3 della misura ID.RA-01, per gli essenziali, stabilisce il contenuto minimo del documento che attesta il test: la descrizione generale delle attività effettuate con gli esiti e la descrizione delle vulnerabilità rilevate con il relativo livello di impatto sulla sicurezza.
È un minimo. Un report che si fermasse lì servirebbe a poco. Quello che rende la relazione utilizzabile per il resto della Determinazione è il collegamento con le altre misure. Il piano di trattamento dei rischi della ID.RA-06 vuole le priorità, i responsabili e le tempistiche per ogni intervento. La ID.RA-08 vuole che ogni vulnerabilità sia risolta, mitigata o accettata con documentazione. La ID.IM-01 per gli essenziali vuole un piano di valutazione dell’efficacia con i metodi usati.
Quindi la relazione deve permettere di rispondere, per ogni vulnerabilità trovata: cosa si fa, chi lo fa, entro quando. E se non si può fare, cosa si fa al suo posto. Il retest dopo le correzioni chiude il cerchio e produce la seconda evidenza, quella che dimostra che l’intervento è avvenuto.
Vale la pena aggiungere che la relazione va conservata. Le misure prevedono riesami almeno ogni due anni. Alla verifica successiva il confronto con la precedente è quello che dimostra “periodicamente”.
I quattro incidenti da notificare
Gli allegati 3 e 4 definiscono gli incidenti significativi di base. Tre valgono per entrambe le categorie: perdita di riservatezza di dati verso l’esterno, perdita di integrità con impatto esterno, violazione dei livelli di servizio attesi.
Il quarto, solo per gli essenziali, è l’accesso “non autorizzato o con abuso dei privilegi concessi” ai dati dell’ente. È l’unico dei quattro che descrive esattamente ciò che un penetration test riproduce in condizioni controllate: partire da un accesso e vedere a quali dati si arriva. Chi lo ha già fatto in un test sa cosa cercare quando succede davvero. La misura DE.CM-01 chiede ai soggetti essenziali di definire parametri per rilevarlo.
I termini per la notifica sono quelli dell’articolo 25 del decreto. Il piano di gestione degli incidenti della misura RS.MA-01 deve contenere le procedure per farlo. È un’area che esce dal nostro perimetro e che abbiamo trattato solo per la parte normativa nell’articolo sulla Legge 90/2024 per ASL, comuni e società in house.
Le scadenze
L’articolo 3 della Determinazione fissa i termini dalla ricezione della comunicazione di inserimento nell’elenco nazionale NIS: 18 mesi per adottare le misure di sicurezza, 9 mesi per l’obbligo di notifica degli incidenti. Non è una data unica: ciascun soggetto conta dalla propria comunicazione.
Le prime comunicazioni sono partite fra fine marzo e aprile 2025.
Le scadenze corrispondenti cadono quindi fra settembre e ottobre 2026 e la timeline pubblicata dall’ACN indica in quel periodo la “completa implementazione delle misure di sicurezza di base“.
Per la prima coorte il termine è adesso. Per chi è stato inserito nel 2026 valgono i termini della Determinazione ACN 127434/2026, che li fissa in modo distinto.
Va detto anche che le misure di base non chiudono il percorso.
Dalla primavera 2026 l’ACN ha avviato la terza fase, con la Determinazione 155238/2026 sulla categorizzazione delle attività e dei servizi, che porterà a obblighi a lungo termine proporzionati alla rilevanza di ciascun servizio. Chi completa le misure di base in ottobre ha superato il primo livello.
“Operative e dimostrabili” è la chiave. La Determinazione non chiede di aver comprato strumenti o firmato contratti, chiede evidenze: piani approvati, registri aggiornati, relazioni con esiti. Chi arriva a ottobre con un vulnerability assessment fatto a settembre ha una relazione. Chi arriva con un preventivo non ha niente.
Per chi parte adesso, l’ordine è quello dell’allegato. La prima misura in assoluto, GV.OC-04, chiede un elenco aggiornato dei sistemi informativi e di rete rilevanti: è il perimetro su cui si applica tutto il resto e finché non esiste nessuna verifica ha un ambito. Viene poi l’inventario di hardware, software e fornitori. Segue la verifica di quello che l’inventario contiene. Arrivano per ultimi i piani, che senza i primi tre passaggi descrivono un’organizzazione che non si conosce.
Che cosa una verifica esterna non copre
Vale la pena dirlo per non alimentare l’idea che un assessment risolva la conformità. Su 37 o 43 misure, quelle che si dimostrano con una verifica dall’esterno sono nove o undici. Le altre sono di natura diversa.
La continuità operativa, il ripristino in caso di disastro e la gestione delle crisi della misura ID.IM-04 sono piani che vanno scritti, provati e approvati. Il monitoraggio continuo della DE.CM-01 richiede strumenti in esercizio permanente, non una verifica puntuale. La gestione degli incidenti della RS.MA-01 è una procedura interna con ruoli e canali. I backup della PR.DS-11 sono una pratica operativa con test di ripristino periodici.
Sono misure che richiedono altri fornitori o lavoro interno. Non le eroghiamo. Quello che un assessment fa è produrre, per la parte tecnica esposta, l’unica evidenza che non si può scrivere a tavolino: lo stato reale dei sistemi in un giorno preciso, con firma di chi li ha guardati.
L’incidente IS-4, prima che succeda
Un penetration test parte da un accesso realistico e verifica a quali dati si arriva abusando dei privilegi concessi. È la stessa dinamica dell’incidente significativo che i soggetti essenziali devono notificare, riprodotta con mandato scritto e perimetro concordato. Il risultato dice cosa segmentare e quali privilegi ridurre, con prove.
- Autore articolo
- Gli ultimi articoli
