Lunedì mattina, 8:35.
Chiusura del mese.
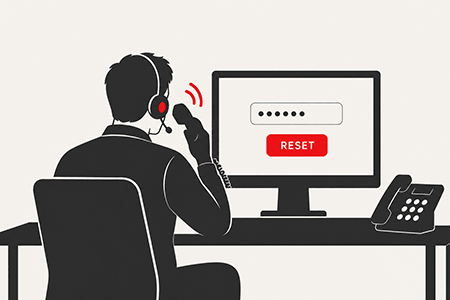
In assistenza arriva una chiamata dall’interno: la responsabile acquisti ha cambiato telefono, il codice di autenticazione non le arriva più e ha un pagamento a un fornitore da autorizzare entro le 09:00.
L’operatore cerca il nome in directory: esiste.
Chiede la data di nascita e il nome del responsabile: corrispondono.
Azzera i fattori MFA, imposta una password temporanea e la detta al telefono. Il ticket si chiude in quattro minuti, forse meno.
La responsabile acquisti quel giorno era a una fiera, in assistenza nn lo sanno. La chiamata l’aveva fatta qualcun altro.
È successo a un’azienda che seguiamo, di cui non facciamo il nome.
La stessa dinamica si legge, identica, negli incidenti documentati tra il 2023 e il 2025.
Vale la pena ripercorrerla dal punto di vista di chi lavora in help desk e doveva evadere il ticket.
Cosa è successo in quei quattro minuti
Nei principali identity provider il reset della password e quello dell’MFA sono due operazioni distinte ma vicine.
La prima sostituisce la password. La seconda cancella i metodi di autenticazione registrati (l’app sul telefono o il numero per gli SMS) e lascia l’account in attesa di una nuova registrazione.
Quella nuova registrazione è il punto debole.
Chi accede per primo con la password temporanea sceglie il nuovo secondo fattore. Da quel momento l’MFA non protegge più la dipendente: protegge chi ha fatto la telefonata.
Nel nostro caso l’attaccante ha registrato la propria app di autenticazione alle 8:41. Da lì in poi ogni accesso risultava regolare, con password corretta e secondo fattore approvato. Nessun alert, perché dal punto di vista del sistema non c’era nulla da segnalare.
L’autenticazione a più fattori è pensata per resistere al furto della password. Non è pensata per resistere a chi convince qualcuno a spegnerla e riaccenderla su un altro telefono. Lo stesso limite lo abbiamo visto con la MFA fatigue: il secondo fattore vale quanto il processo che lo gestisce.
Come era stata preparata la chiamata ingannevole
La telefonata delle 8:35 non era la prima.
L’avviso congiunto di CISA e FBI sul gruppo Scattered Spider, pubblicato a fine 2023 e aggiornato a luglio 2025, descrive il metodo in modo molto preciso. La prima chiamata all’assistenza non chiede nulla: serve a capire quali passaggi prevede la procedura di reset e quali dati vengono richiesti. Le chiamate successive, a colleghi e alla stessa assistenza, raccolgono proprio quei dati sulla persona scelta come bersaglio. Solo l’ultima chiamata chiede il reset.
I dati servono a superare la verifica basata sulle domande. Nome del responsabile, matricola, data di nascita, sede: sono informazioni che si trovano su LinkedIn, nei database delle violazioni passate e nei log degli infostealer venduti nei forum. Google Threat Intelligence, nelle raccomandazioni di maggio 2025 sullo stesso gruppo, scrive che gli attaccanti spesso possiedono già questi dati e sconsiglia di usarli per verificare l’identità.
Il resto è pretexting: un nome vero, una scadenza inventata, un lunedì di chiusura. Il numero sul display può essere falsificato con il CLI spoofing e nel nostro caso risultava interno.
Lo schema funziona anche al contrario. L’avviso riporta che gli attaccanti si presentano ai dipendenti come tecnici dell’assistenza per farsi dettare il codice OTP. L’help desk è un bersaglio in entrambe le direzioni.
Non è un caso isolato
Tre casi documentati dalle stesse aziende colpite seguono il copione alla lettera.
Okta, agosto 2023
Tra fine luglio e metà agosto 2023 diversi clienti americani di Okta hanno ricevuto telefonate alla propria assistenza IT. La richiesta era sempre la stessa: azzerare tutti i fattori MFA di utenti con privilegi elevati, in alcuni casi con il ruolo di Super Administrator.
Ottenuto l’accesso, gli attaccanti hanno alzato i privilegi di altri account, rimosso l’obbligo del secondo fattore da alcune policy e collegato un identity provider di loro proprietà per impersonare qualsiasi utente dell’organizzazione. Tra le raccomandazioni pubblicate da Okta a fine agosto ce n’era una dedicata all’help desk: verificare l’identità con un riscontro visivo.
Clorox, agosto 2023
Nell’agosto 2023 Clorox ha fermato la produzione e gestito gli ordini a mano per settimane dopo un attacco partito dall’assistenza, affidata in outsourcing a Cognizant. Nel luglio 2025 l’azienda ha fatto causa al fornitore in California chiedendo 380 milioni di dollari.
Secondo l’atto depositato, gli operatori hanno fornito password, azzerato l’MFA e cambiato il numero per gli SMS senza chiedere né matricola né nome del responsabile. In una delle trascrizioni citate chi chiama dice di non avere la password e di non riuscire a collegarsi. L’operatore risponde che gliela fornisce lui. Nello stesso giorno gli attaccanti hanno richiamato più volte per azzerare di nuovo l’MFA della stessa persona. Cognizant respinge le accuse e sostiene di aver svolto il servizio nel perimetro ristretto che le era stato affidato.
Marks & Spencer, aprile 2025
Il 17 aprile 2025 Marks & Spencer è stata colpita da un attacco che ha fermato le vendite online per settimane. Davanti a una commissione parlamentare britannica, a luglio, il presidente Archie Norman ha parlato di “impersonificazione sofisticata”, ha confermato il coinvolgimento di una terza parte nel punto di ingresso e ha precisato che gli attaccanti non si sono limitati a chiedere un cambio di password.
La stima dell’azienda è di circa 300 milioni di sterline di profitto perso: dieci milioni per ogni settimana senza vendite online.
Il caso MGM Resorts del settembre 2023, con un impatto di circa 100 milioni di dollari dichiarato alla SEC, viene spesso raccontato come l’esito di una singola telefonata all’assistenza. L’azienda non ha mai confermato quella ricostruzione nei documenti ufficiali. Negli altri tre casi invece il furto di account ottenuto al telefono è documentato da chi l’ha subito.
Perché l’operatore ha detto sì
Chi ha lavorato in assistenza conosce la scena.
Un operatore di primo livello è misurato sui ticket chiusi e sul tempo medio di gestione. Un reset rifiutato è un ticket aperto, un utente arrabbiato e spesso una segnalazione al suo responsabile. Un reset concesso a chi non doveva ottenerlo non produce alcun segnale, almeno finché l’attacco non diventa visibile. Gli incentivi spingono tutti nella stessa direzione.
La procedura, quando esiste, chiede dati che l’attaccante ha già raccolto. La verifica dell’identità basata sulle domande presuppone che certe informazioni siano segrete e da anni non lo sono più.
Quando l’help desk è esternalizzato il problema si sposta nel contratto. Il capitolato misura tempi di risposta e tasso di risoluzione alla prima chiamata. Raramente specifica come identificare chi chiama o cosa fare se la richiesta riguarda un amministratore. L’operatore applica quello che il contratto misura.
Dare la colpa all’operatore è comodo e inutile. La domanda giusta è un’altra: quale procedura gli avrebbe permesso di dire di no senza doverlo decidere da solo?
La formazione serve ma non basta. Insegna a riconoscere l’urgenza finta e il tono di chi preme. Deve però poggiare su una regola scritta che l’operatore possa invocare senza discutere. Degli obblighi di formazione per i soggetti NIS2 abbiamo parlato nell’articolo sulla formazione obbligatoria.
L’assistenza è la prima linea
I corsi della Cyberment Academy allenano chi risponde al telefono in assistenza, l’amministrazione e i dirigenti a riconoscere le richieste urgenti e a seguire la procedura di verifica anche quando chi chiama ha fretta e conosce i nomi giusti.
Cosa deve dimostrare chi chiama
Le linee guida pubblicate dopo i casi del 2025 convergono.
L’NCSC britannico, a maggio, ha chiesto alle aziende di rivedere come l’help desk autentica chi chiede un reset, soprattutto per gli account con privilegi. Google Threat Intelligence, nello stesso mese, ha indicato cosa vuol dire in pratica: verifica di persona o in video, documento d’identità, domande di controllo basate su informazioni interne e richiamata su un numero già registrato.
Il principio è uno: la verifica va proporzionata a quello che il reset sblocca.
| Chi chiama | Cosa deve dimostrare | Cosa non basta |
|---|---|---|
| Utente standard | Richiamata sul numero presente nei sistemi HR, non su quello da cui arriva la chiamata. In alternativa conferma del responsabile diretto su un canale aziendale già autenticato | Nome, matricola, data di nascita, nome del capo |
| Utente con accesso a pagamenti o dati sensibili | Videochiamata dall’account aziendale con documento in mano e approvazione del responsabile registrata nel ticket | Una mail dall’indirizzo personale, la foto del badge |
| Amministratore o account privilegiato | Nessun reset telefonico. Verifica di persona o in video con un secondo tecnico che approva. Il primo livello non ha il permesso tecnico di farlo | Qualsiasi telefonata, anche dal numero interno |
| Chiunque, durante un incidente in corso | Reset sospesi o gestiti solo da un gruppo ristretto con verifica rafforzata | La procedura ordinaria |
La videochiamata non è infallibile: i deepfake in tempo reale esistono. Resta però un ostacolo molto più alto di una domanda sulla data di nascita, soprattutto se abbinata alla richiamata.
Anche la richiamata ha un limite noto. Se il numero registrato è un cellulare, una SIM swap lo dirotta. Per questo per gli account privilegiati il telefono non basta mai, in nessuna forma.
Un segnale vale per tutte le righe della tabella: la fretta. Una consegna imminente, un cliente in attesa, un dirigente che aspetta. L’urgenza è l’ingrediente fisso di ogni chiamata di questo tipo e la procedura deve prevedere che l’operatore la ignori.
Cosa cambiare nella console
Una procedura scritta regge solo se la console la rispecchia. Alcune impostazioni fanno la differenza e non costano nulla.
La prima riguarda i ruoli. Nei principali identity provider il permesso di azzerare i fattori MFA di un amministratore è separato da quello per gli utenti normali. Se l’assistenza di primo livello ha il ruolo che consente entrambi, la terza riga della tabella non ha senso: una telefonata può sbloccare un amministratore globale. Il privilegio minimo vale anche per chi fa i reset. L’abbiamo spiegato nell’articolo sul principio del privilegio minimo.
La seconda riguarda la nuova registrazione del secondo fattore. Alcune piattaforme, Microsoft Entra ID ad esempio, permettono di rilasciare un codice di accesso temporaneo con validità limitata e uso singolo per registrare il nuovo dispositivo. Va consegnato su un canale già verificato e deve durare pochi minuti. Una password temporanea dettata al telefono e valida per giorni è l’esatto contrario.
La terza riguarda le notifiche. Ogni reset di password o di MFA deve generare un avviso su tutti i canali registrati dell’utente, compreso il vecchio dispositivo. La dipendente vera che legge “il tuo secondo fattore è stato azzerato” mentre è in fiera è il segnale più affidabile che potete avere. Nel nostro caso quella notifica non era attiva.
La quarta riguarda il reset self-service. Se il recupero autonomo si appoggia a un SMS o a una mail personale, chi controlla quel numero o quella casella controlla l’account. L’OTP via SMS è il più debole dei secondi fattori e come canale di recupero lo è ancora di più.
La quinta è il registro. I reset vanno annotati con chi li ha chiesti, chi li ha eseguiti e come è stata verificata l’identità. Riletti una volta a settimana, i reset ripetuti sullo stesso account nello stesso giorno e quelli fatti nei momenti di punta raccontano molto.
Fin dove arriva chi ottiene un reset
Un reset concesso per errore non è ancora un incidente. È un accesso con le credenziali di una dipendente qualunque. Quello che succede dopo dipende da come è costruita la rete.
Se quell’account raggiunge le condivisioni di tutta l’azienda, se la rete non è segmentata, se i privilegi locali sono generosi, la distanza tra il reset e il fermo degli impianti si misura in ore. Se invece l’account vede solo quello che gli serve, l’attaccante si ritrova in una stanza chiusa.
È la domanda che l’azienda del nostro caso ci ha fatto dopo: fin dove sarebbe arrivato? Ed è la domanda a cui risponde un penetration test grey box. Parte dalle credenziali di un utente standard (esattamente quello che un’assistenza ingannata consegna) e verifica quali sistemi si raggiungono e quali privilegi si ottengono. Tra le tipologie di penetration test è la più vicina a questo scenario e la trovate descritta nella pagina del penetration test.
L’assistenza va messa in condizione di dire di no. La rete va costruita in modo che una chiamata ingannevole non costi cara all’azienda.
Un sì sbagliato in assistenza: fin dove arriva?
Il penetration test grey box di Cyberment parte dalle credenziali di un utente standard e misura quali sistemi raggiunge e quali privilegi ottiene chi le possiede, con perimetro e regole d’ingaggio concordati per iscritto.
- Autore articolo
- Gli ultimi articoli
Sono CTO, socio della società Onorato Informatica e il Direttore del Security Operations Center.
Aiuto le imprese e i professionisti a progettare e implementare servizi di sicurezza informatica e a difendersi dagli attacchi informatici di hacker e virus.
Da oltre vent’anni mi occupo di linguaggi di programmazione: C, C++, C#, VB.NET, HTML, PHP e JAVA. Dirigo lo sviluppo e la gestione soluzioni di sicurezza informatica per aziende e enti tramite servizi di Web Security, Network Security, Anti-DDoS, Intrusion Prevention Systems, Perimeter Security, Network Segmentation, Security Information and Event Management, Threat and Vulnerability Management.
A differenza delle classiche soluzioni di sicurezza informatica, noi lavoriamo con servizi sviluppati internamente ad alte performance; utilizziamo solo tecnologie esclusive e certificate.
Inoltre, negli ultimi 10 anni ci siamo specializzati nella pianificazione, progettazione e implementazione dei servizi di Vulnerability Assessment e Penetration Test di sistemi e infrastrutture, comprese WebApp, Mobile e IoT.