
Un falso positivo è un avviso di sicurezza che segnala una minaccia dove non c’è. Il file bloccato dall’antivirus e perfettamente innocuo, l’email legittima finita nello spam, la vulnerabilità riportata da uno scanner su un sistema che non ne è affetto: sono tutti falsi positivi, e sono la conseguenza normale di qualsiasi sistema che decide in automatico.
Il punto che interessa a chi gestisce la sicurezza di un’azienda non è però l’esistenza del fenomeno, che è inevitabile, ma cosa comporta. Un elenco di segnalazioni non validate non è un’informazione su cui prendere decisioni, e in alcuni contesti non è nemmeno sufficiente a soddisfare un requisito normativo.

Cos’è un falso positivo e perché si genera
Un falso positivo è un rilevamento errato: uno strumento etichetta come malevolo un elemento che non lo è. L’esempio più familiare è l’antivirus che blocca un file legittimo perché il suo schema somiglia a quello di un campione presente nel database delle firme. Lo stesso accade nella posta elettronica, quando un modulo antiphishing classifica come sospetta una comunicazione autentica proveniente da un dominio che non conosce.
L’origine del fenomeno non è un difetto del prodotto, ed è utile capirlo perché determina cosa si può fare al riguardo. Ogni sistema di rilevamento automatico deve scegliere una soglia fra due errori opposti: segnalare qualcosa che non è una minaccia, oppure lasciar passare qualcosa che lo è. Abbassare la soglia riduce il primo errore e aumenta il secondo, e nessuna impostazione elimina entrambi.
Gli strumenti che generano falsi positivi con maggiore frequenza sono quelli che decidono sulla base di somiglianze anziché di certezze: firewall, antivirus, sistemi antiphishing, EDR, sistemi di prevenzione della perdita di dati, piattaforme SIEM e scanner di vulnerabilità.
Il falso negativo, il gemello più pericoloso
Al falso positivo si dedica molta attenzione perché è visibile: produce un avviso, interrompe un’attività, richiede una verifica. Il suo opposto invece non produce nulla.
Un falso negativo è una minaccia reale che lo strumento non segnala. Non genera avvisi, non interrompe niente, e nessuno lo scopre fino al momento in cui i suoi effetti diventano evidenti. Il falso positivo costa tempo, il falso negativo costa l’incidente.
I due errori sono legati dalla stessa soglia, e questo ha una conseguenza operativa che viene sottovalutata. Chi riduce la sensibilità di uno strumento per farsi dare meno avvisi non sta risolvendo il problema dei falsi positivi: lo sta scambiando con un aumento dei falsi negativi, che non vedrà. È la ragione per cui la riduzione dei falsi positivi va cercata nella qualità dell’analisi, non nell’allentamento dei controlli.
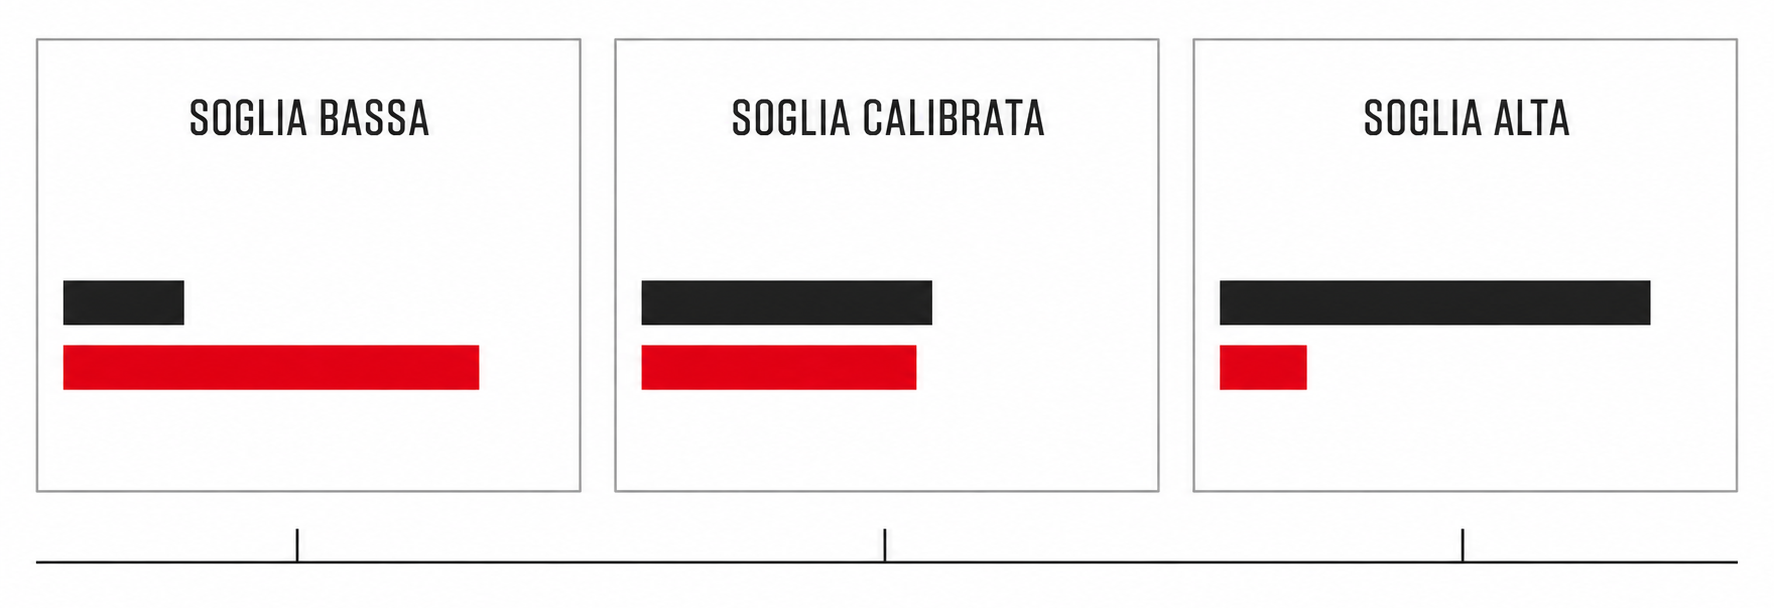
Barra scura: falsi positivi. Barra rossa: falsi negativi. Abbassare la soglia per ridurre gli avvisi scambia errori visibili con errori che non si vedono.
La stanchezza da allerta
Il costo maggiore dei falsi positivi non è il tempo speso a verificarli, ma l’effetto che il loro accumulo produce su chi li riceve.
Quando gli avvisi infondati diventano la norma, l’attenzione si sposta: non si valuta più ogni segnalazione, si presume che sia rumore. È il fenomeno noto come stanchezza da allerta, e ha tre manifestazioni ricorrenti in azienda.
La prima è l’archiviazione automatica: le segnalazioni si chiudono in blocco senza verifica, e fra quelle chiuse c’è anche ciò che andava esaminato. La seconda è la disattivazione dei controlli, che accade tipicamente su una postazione o su un servizio che «dava problemi» e che nessuno ha riattivato dopo. La terza è la perdita di credibilità dello strumento presso gli utenti, che smettono di segnalare ciò che notano perché hanno imparato che le segnalazioni non portano a nulla.
Il meccanismo è lo stesso che rende efficaci alcune tecniche di attacco basate sulla ripetizione: un utente sommerso di richieste di approvazione finisce per approvarne una, e per la stessa ragione un analista sommerso di avvisi finisce per ignorarne uno.
I falsi positivi nel vulnerability assessment
Nel contesto delle verifiche di sicurezza il falso positivo assume un significato diverso, e più rilevante per un’azienda.
Uno scanner di vulnerabilità confronta ciò che rileva sui vostri sistemi con un archivio di vulnerabilità note e segnala le corrispondenze. Quel confronto avviene però su indizi: la versione dichiarata da un servizio, la presenza di un file, la risposta a una richiesta. Nessuno di questi indizi dimostra che la vulnerabilità sia effettivamente presente e sfruttabile in quel contesto specifico.
I casi ricorrenti sono tre. Una versione dichiarata che non corrisponde a quella installata, perché la correzione è stata applicata dal fornitore della distribuzione senza modificare il numero di versione. Una vulnerabilità presente in un componente che nella vostra configurazione non è attivo. Una vulnerabilità reale ma non raggiungibile, perché il servizio è accessibile solo da una rete interna segmentata.
Da qui deriva la distinzione che regge tutta la prioritizzazione degli interventi. Un elenco di segnalazioni non è un registro delle vulnerabilità: lo diventa quando ciascuna voce è stata verificata da un analista e confermata o scartata.
Ed è anche un requisito, non soltanto una buona pratica. Fra le specifiche di base per i soggetti NIS2, la misura ID.RA-01 richiede che le vulnerabilità negli asset siano identificate, **confermate** e registrate. Il termine confermate è ciò che separa il registro dall’output di uno strumento.
La differenza fra una scansione e un vulnerability assessment è precisamente questa fase: ogni vulnerabilità rilevata viene validata prima di entrare nel report, con l’indicazione della gravità reale nel vostro contesto e della priorità di intervento. Il documento che ne risulta è utilizzabile come evidenza documentale, cosa che un elenco di segnalazioni non è.
Come si riconosce un falso positivo
La verifica segue un percorso ordinato, e conviene rispettarlo perché ogni passaggio costa più del precedente.
| Passaggio | Cosa si verifica | Quando basta |
|---|---|---|
| Versione effettiva | Se il componente installato è davvero quello dichiarato, e se la correzione è stata applicata senza cambio di numero | Chiude la maggior parte dei casi, ed è il controllo più rapido |
| Configurazione | Se il componente vulnerabile è attivo e se la funzione interessata è in uso | Quando la vulnerabilità riguarda un modulo opzionale |
| Raggiungibilità | Da dove il servizio è effettivamente accessibile, e con quali credenziali | Quando la segmentazione rende irrilevante una vulnerabilità presente |
| Verifica attiva | Se la vulnerabilità è sfruttabile in condizioni controllate e concordate | Quando i tre passaggi precedenti non danno una risposta certa |
C’è una regola che vale sempre, indipendentemente dal passaggio: un falso positivo va registrato come tale, con la motivazione. Se non lo si documenta, la stessa segnalazione ricomparirà alla scansione successiva e verrà verificata di nuovo da zero. È il motivo per cui il numero di segnalazioni da esaminare non scende mai nelle organizzazioni che non tengono traccia delle esclusioni.
L’ultimo passaggio della tabella è quello che distingue una verifica documentale da una verifica sul campo: quando la sfruttabilità va accertata e non dedotta, lo strumento è il penetration test, condotto su perimetro concordato.
Come ridurne il numero
I falsi positivi non si eliminano, perché derivano dal modo in cui funzionano gli strumenti di rilevamento. Il loro numero si riduce però in modo significativo, e le leve sono tre.
La prima è il contesto. Uno strumento che conosce l’inventario degli asset, la loro esposizione e il loro ruolo produce meno segnalazioni irrilevanti di uno strumento che valuta ogni sistema allo stesso modo. Questo presuppone che l’inventario esista e sia aggiornato, che è la condizione che manca più spesso.
La seconda è la comunicazione fra chi opera e chi controlla. Una manutenzione programmata genera traffico anomalo e attività fuori orario, e se il reparto che presidia la sicurezza non ne è al corrente aprirà un’indagine su un evento legittimo. Un calendario condiviso degli interventi elimina un’intera categoria di avvisi infondati a costo zero.
La terza è la registrazione delle esclusioni già valutate, di cui sopra: è la leva che agisce sul lavoro ripetuto anziché sul numero di segnalazioni iniziali, e in genere è quella con l’effetto più immediato.
Resta una considerazione sull’automazione. Gli strumenti di analisi comportamentale e i sistemi basati su modelli statistici riducono i falsi positivi quando dispongono di dati sufficienti sul comportamento normale dell’ambiente, e per questo richiedono una raccolta dei log strutturata prima di poter essere utili. Non sostituiscono la valutazione umana sui casi dubbi: spostano la soglia oltre la quale quella valutazione diventa necessaria.
Il numero di segnalazioni da esaminare dipende in buona parte da scelte di impostazione: inventario degli asset, criteri di priorità, registrazione delle esclusioni, coordinamento fra reparti. Sono decisioni di processo, non impostazioni di prodotto, e possiamo valutarle con voi.
- Autore articolo
- Gli ultimi articoli
Classe 1993, ingegnere gestionale e Adobe Certified Professional in Graphic Design & Visual Design. Ho mosso i primi passi nel campo informatico grazie alla passione per i videogiochi, che mi ha portato ad approfondire i motori grafici e la progettazione visiva. Scrivo da quando ero bambino e, con il tempo, la scrittura è diventata parte integrante del mio lavoro nel mondo della comunicazione e della sicurezza informatica.