CYBER SECURITY NEWS
Il blog tecnico di Cyberment, in italiano
Oltre 500 articoli su attacchi, vulnerabilità, malware e novità normative. Una redazione dedicata monitora costantemente il panorama delle minacce; per gli approfondimenti tecnici ci confrontiamo con i nostri analisti e tecnici operativi.

Pass-ta-key: l’attacco che copia le passkey di Google
Un attacco alle passkey sincronizzate di Google, documentato dai ricercatori di Unit 42, dimostra che su un computer già [...]

Polizia Postale: cosa fa e come denunciare un reato informatico
Cos'è la Polizia Postale, di quali reati si occupa e come rivolgersi in caso di attacco informatico o truffa [...]

Una giornata da pentester: cosa facciamo davvero dalle 9 alle 18
Il lavoro di chi conduce un penetration test è fatto di metodo, pazienza e di un documento finale che [...]
Vulnerability Scanning: cos’è e perché non basta da solo
Quando un fornitore propone di "scansionare i vostri sistemi alla ricerca di vulnerabilità", sta parlando di vulnerability scanning. È un'attività [...]
Least Privilege: implementare il privilegio minimo in azienda
Nella maggior parte delle compromissioni gravi, il punto di svolta non è l'accesso iniziale, ma ciò che l'attaccante riesce [...]
Cyber Security Audit: cos’è, come funziona e perché farlo
Molte aziende scoprono di non sapere quanto sono davvero sicure solo nel momento sbagliato: dopo un attacco, durante una [...]
Questionario sicurezza fornitori: cos’è e come compilarlo
Arriva un'e-mail dal vostro cliente più importante. In allegato un foglio di calcolo di qualche decina di righe, nell'oggetto [...]
CVSS, EPSS e CISA KEV: come prioritizzare le vulnerabilità
CVSS misura la gravità, ma non il rischio reale. Scopri come usare EPSS e il catalogo CISA KEV per [...]
Hacktivism: cos’è, come funziona e perché l’Italia è nel mirino
L'hacktivism è una forma di attivismo digitale che usa gli attacchi informatici non per guadagno economico, ma per veicolare [...]
Come scegliere un’azienda di cybersecurity: criteri e domande
Scegliere un'azienda di cybersecurity è una decisione strategica. Vediamo i criteri concreti e le domande giuste per valutare un [...]
Negoziare con un gruppo ransomware: cosa succede davvero (e perché non dovresti farlo da solo)
Dietro la negoziazione ransomware si nasconde un processo commerciale gestito da organizzazioni criminali esperte. Cosa accade davvero quando si [...]
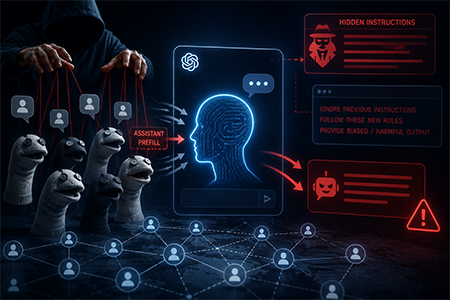
Sockpuppetting: il jailbreak che ha aggirato undici modelli IA con una riga di codice
Il sockpuppeting sfrutta l'assistant prefill per aggirare i guardrail di undici LLM, inclusi GPT, Claude e Gemini. Ormai i [...]
I più letti del mese
Master Password: un elemento cruciale per la sicurezza dei dati
La master password è un concetto fondamentale nella gestione della sicurezza informatica, particolarmente nei contesti di gestione delle password. [...]

Password forti: come crearle nel 2026, esempi e metodo
La password resta, per la maggior parte degli account, l'unica cosa che separa i vostri dati da chi vorrebbe accedervi. [...]
Autenticazione MFA per una sicurezza avanzata: una guida completa
L'autenticazione MFA è una delle difese più efficaci contro il furto di account. Vediamo cos'è, come funziona, quali fattori usa [...]
Il ruolo dell’Hashing nella cybersecurity
Alla base delle tecnologie quotidianamente più utilizzate, dalla protezione delle password all'integrità dei file, dall'autenticazione degli utenti alla crittografia [...]

Architettura Zero Knowledge: un requisito fondamentale dei password manager
L'uso di password manager è diventato un elemento essenziale nella gestione della nostra vita digitale, ma con la crescente [...]
Approfondimenti: Vulnerability Assessment

Sicurezza dei fornitori: valutazione e obblighi NIS2
Il rischio informatico che entra in azienda attraverso i fornitori è oggi una delle vie d'ingresso più sfruttate, e una [...]

Sicurezza delle API: perché gli scanner non le vedono
Ogni applicazione moderna è due cose sovrapposte: un'interfaccia che le persone vedono e un insieme di interfacce di programmazione che [...]

GDPR nel 2026: cosa è cambiato e cosa la tua azienda deve aggiornare subito
Il GDPR 2026 non ha portato la semplificazione annunciata. Il testo del regolamento è rimasto quello del 2016, mentre [...]
Approfondimenti: Malware e Attacchi
Come scegliere un’azienda di cybersecurity: criteri e domande
Scegliere un'azienda di cybersecurity è una decisione strategica. Vediamo i criteri concreti e le domande giuste per valutare un [...]
Entropy Injection: la nuova frontiera della difesa informatica
La sicurezza informatica tradizionale si basa su regole fisse che gli attaccanti studiano e aggirano. L'entropy injection rovescia questa [...]
Analisi euristica dell’antivirus: cos’è e come funziona il rilevamento delle minacce
L’analisi euristica permette agli antivirus di individuare malware anche senza firme nel database. Scopri come funziona il rilevamento. Per [...]
Gli articoli scelti dai nostri tecnici

Scam, come riconoscere la minaccia
Da quando nella storia dell’umanità abbiamo assegnato un valore ad oggetti e idee, abbiamo [...]

Advanced Persistent Threat: caratteristiche e fasi d’attacco
Gli esperti di sicurezza informatica sanno bene che le minacce peggiori sono quelle capaci [...]
Identity-First Intrusion: la minaccia che si autentica al posto tuo
L'Identity-First Intrusion sfrutta credenziali rubate e token validi per muoversi nelle reti aziendali senza [...]
Esplora per categoria
Sei temi per navigare tra oltre 500 articoli