CYBER SECURITY NEWS
Il blog tecnico di Cyberment, in italiano
Oltre 500 articoli su attacchi, vulnerabilità, malware e novità normative. Una redazione dedicata monitora costantemente il panorama delle minacce; per gli approfondimenti tecnici ci confrontiamo con i nostri analisti e tecnici operativi.
Negoziare con un gruppo ransomware: cosa succede davvero (e perché non dovresti farlo da solo)
Dietro la negoziazione ransomware si nasconde un processo commerciale gestito da organizzazioni criminali esperte. Cosa accade davvero quando si [...]
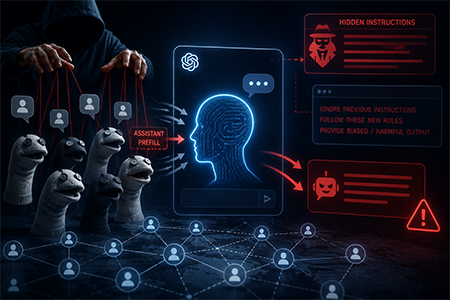
Sockpuppetting: il jailbreak che ha aggirato undici modelli IA con una riga di codice
Il sockpuppeting sfrutta l'assistant prefill per aggirare i guardrail di undici LLM, inclusi GPT, Claude e Gemini. Ormai i [...]
MFA Bombing: la tecnica che sta bucando l’autenticazione a due fattori
L'MFA Bombing sfrutta un meccanismo legittimo dell'autenticazione a più fattori per accedere ad account già parzialmente compromessi. In pochi [...]
OWASP Top 10 2025: la tua web app è davvero al sicuro?
A gennaio 2026 è arrivata la OWASP Top 10:2025, la prima revisione dopo quattro anni dello standard di riferimento sui [...]
Firmware: cos’è, come funziona e perché è un bersaglio critico
Il firmware è il codice che controlla l'hardware prima del sistema operativo. Quando è vulnerabile, nessun antivirus lo vede [...]

Quando fare un Web Application Penetration Test: 5 momenti chiave
Un Web Application Penetration Test non è un'attività da calendario fisso, da spuntare una volta l'anno per abitudine. È una [...]
AI poisoning: avvelenare il modello da dentro, l’attacco di cui nessuno parla in Italia
L'AI poisoning colpisce un modello di intelligenza artificiale durante l'addestramento, non al momento dell'uso. Una manciata di documenti malevoli [...]

Come scegliere una società di Penetration Test: 6 domande chiave
Avete deciso di sottoporre i vostri sistemi a un penetration test. Ora arriva la parte più difficile: scegliere a chi [...]
Password sul dark web: come ci finiscono e quanto valgono
Miliardi di password finiscono sul dark web ogni anno. Vediamo come ci arrivano, quanto valgono e come proteggere i [...]

Continuità operativa: cos’è, piano e obblighi NIS2
Quanto può restare ferma la vostra azienda prima di non riprendersi più? È la domanda da cui dovrebbe partire [...]

Attacco ransomware in corso: cosa fare nelle prime 4 ore (e cosa NON fare)
Un ransomware moderno si propaga in meno di 30 minuti. Le decisioni prese nelle prime quattro ore decidono se [...]

Infostealer: cosa sono, come funzionano e come difendersi
Non cifrano i file, non chiedono riscatti, non lasciano schermate minacciose. Gli infostealer fanno l'opposto: entrano, copiano tutto ciò [...]
I più letti del mese
Ogni quanto cambiare le password?
Uno degli aspetti che rende robuste le password è legato al loro periodico aggiornamento. Tuttavia, non sempre si hanno [...]
Password deboli: 3 attacchi informatici gravi a cui sei esposto
Le password deboli espongono a conseguenze concrete: furto di account, di identità e di dati aziendali. Vediamo cosa si [...]

OTP: caratteristiche e vantaggi delle password monouso
Una OTP, acronimo di One Time Password, è un codice valido una sola volta e per un tempo limitato. Serve [...]
Brute Force attack, di cosa si tratta
Il Brute force attack, o attacco di forza bruta è un metodo attraverso cui gli hacker tentano di decifrare [...]
Cos’è e come abilitare la 2FA
Prima di rispondere alla domanda "Cos’è la 2FA?", cerchiamo di capire perché è importante fare tutto il possibile per [...]
Approfondimenti: Vulnerability Assessment

Sicurezza delle API: perché gli scanner non le vedono
Ogni applicazione moderna è due cose sovrapposte: un'interfaccia che le persone vedono e un insieme di interfacce di programmazione che [...]

GDPR nel 2026: cosa è cambiato e cosa la tua azienda deve aggiornare subito
Il GDPR 2026 non ha portato la semplificazione annunciata. Il testo del regolamento è rimasto quello del 2016, mentre [...]

Backup immutabile e RPO: l’ultima difesa contro il ransomware
Cos'è un backup immutabile, come si lega all'RPO e perché è l'ultima difesa contro il ransomware — ma non [...]
Approfondimenti: Malware e Attacchi
Come gestire le chiavi crittografiche
Le chiavi crittografiche sono un elemento essenziale nella protezione delle informazioni sensibili e nella sicurezza delle comunicazioni digitali. Una gestione [...]
Attack Surface Reduction (ASR) nel Cloud
Il cloud computing ha rivoluzionato il modo in cui le aziende gestiscono e archiviano i propri dati, offrendo flessibilità, scalabilità [...]
Clean Desk: la policy dell’ordine che protegge i dati aziendali
Basta un documento lasciato sulla scrivania per esporre un’intera azienda a rischi imprevisti. In un mondo dove le minacce [...]
Gli articoli scelti dai nostri tecnici

Wallet crypto 2011-2015: come capire se il vostro è a rischio
Le criptovalute nascono nel 2008 con il protocollo Bitcoin, e la sicurezza dei fondi [...]
Data Poisoning, la minaccia che altera i modelli di intelligenza artificiale
Il data poisoning è una tecnica che avvelena i dataset dei modelli IA con [...]

Backup immutabile: cos’è, come funziona e perché ferma i ransomware
C'è un momento preciso in cui un attacco ransomware si decide, e non è quando [...]
Esplora per categoria
Sei temi per navigare tra oltre 500 articoli